
容器与云原生 / 系统课时
配置 Redis 服务和内部网络
配置 Redis 服务和内部网络
Redis 作为缓存通常只需要被应用容器访问,不应为了容器间通信就映射到宿主机。本课用独立后端网络连接应用与 Redis,并通过网络隔离和端口策略验证 Redis 只在 Compose 项目内部可达。
学习目标
- 为 Redis 配置只供应用侧访问的 Compose 网络
- 区分容器端口与宿主机端口,避免无必要的
ports映射 - 用健康检查和
redis-cli验证 Redis 已正常运行
为什么 Redis 不需要映射宿主机端口
同一 Compose 网络中的服务可以通过服务名互相发现,服务间访问直接使用容器端口。因此应用访问 Redis 时写 redis:6379 即可,不需要为了容器间通信配置 6379:6379。宿主机端口映射只在主机或外部客户端确实需要进入容器时才有必要。([Docker Documentation][1])
如果 Redis 只是应用的内部依赖,省略 ports 能减少一个对宿主机暴露的入口。进一步把 Redis 放到 internal: true 的网络中,可以让该网络本身不提供外部连接;需要访问外部网络的应用可以同时加入另一张普通网络。([Docker Documentation][1])
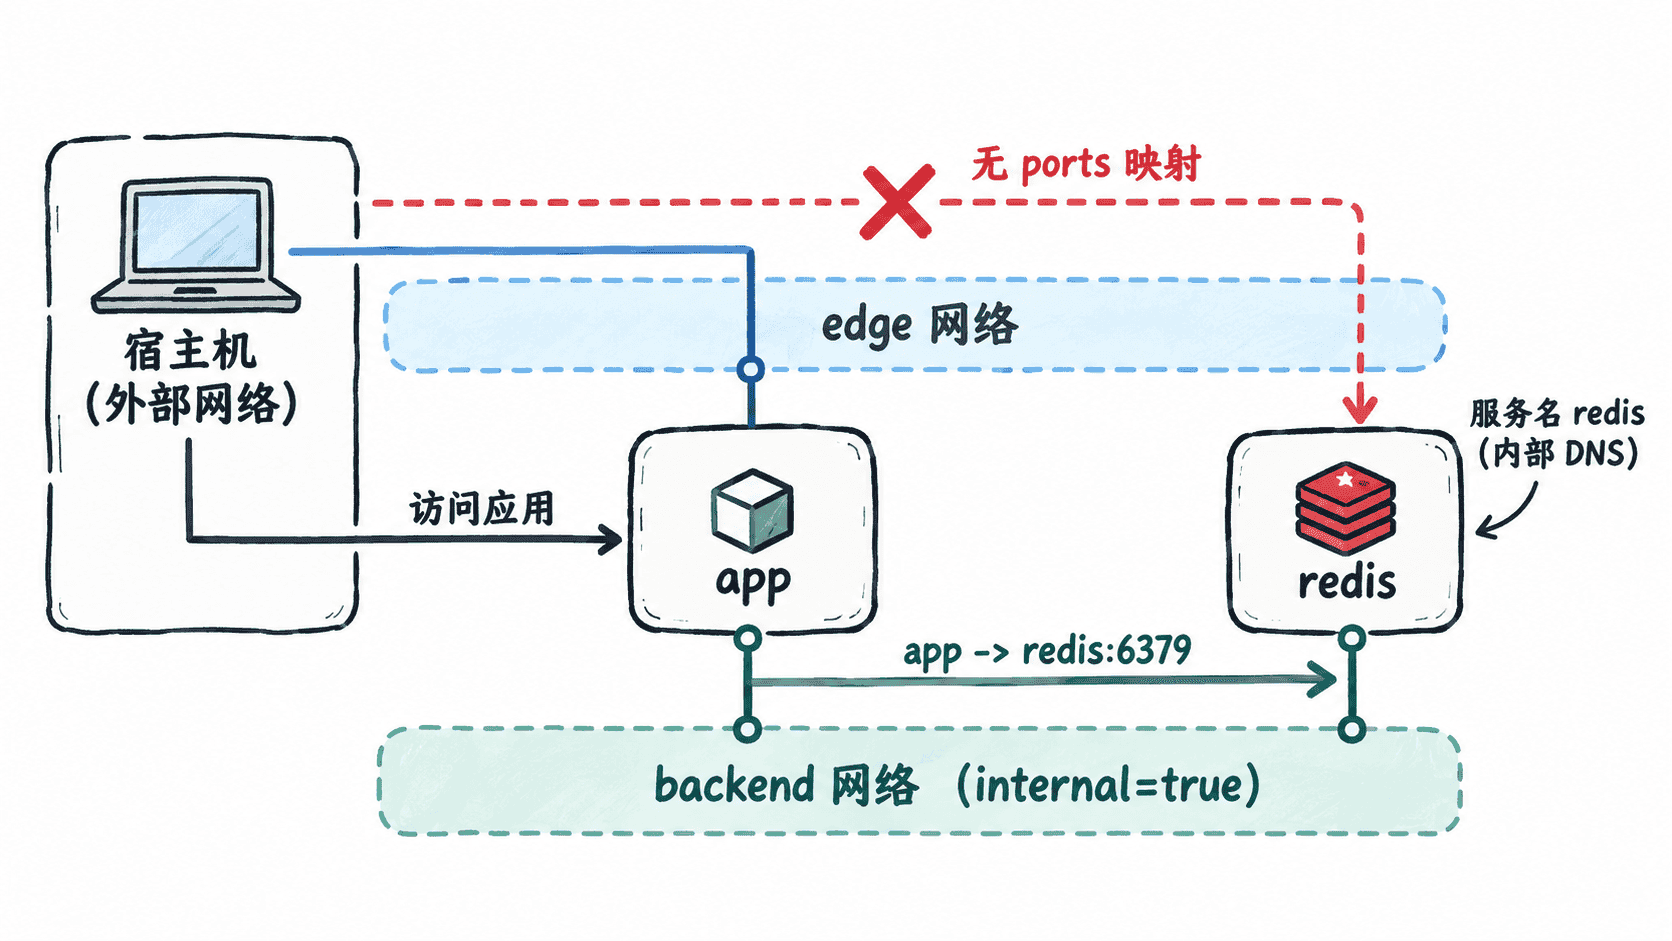
配置双网络和 Redis
下面的 compose.yaml 让应用同时加入 edge 与 backend,而 Redis 只加入内部的 backend。Redis 数据写入命名卷,并用自带的 redis-cli 做健康检查。
services:
  app:
    image: busybox:1.36
    command: ["sh", "-c", "sleep 3600"]
    networks:
      - edge
      - backend

  redis:
    image: redis:7-alpine
    command: ["redis-server", "--appendonly", "yes"]
    volumes:
      - redis-data:/data
    networks:
      - backend
    healthcheck:
      test: ["CMD", "redis-cli", "ping"]
      interval: 5s
      timeout: 3s
      retries: 5

volumes:
  redis-data:

networks:
  edge:
  backend:
    internal: true
这里刻意没有给 redis 配置 ports。6379 仍然是 Redis 在容器网络中的监听端口,连接到 backend 的服务可以直接访问它;宿主机不会因为 Compose 配置而得到一个对应的发布端口。
启动并验证 Redis
在保存 compose.yaml 的目录执行下面的命令。启动输出被隐藏,只保留 Redis 的协议响应,便于判断健康状态。
docker compose up -d >/dev/null 2>&1 && docker compose exec redis redis-cli ping预期输出
PONGPONG 说明 Redis 进程已响应命令。执行 docker compose down 可以停止本次环境;命名卷默认会保留,只有明确执行带 -v 的删除命令才会一并移除。
什么时候才需要开放 Redis 端口
开发机上的 GUI 客户端如果必须从宿主机直连 Redis,才考虑临时增加端口映射,并优先绑定回环地址而不是所有网卡。生产环境更常见的做法是让应用与 Redis 共享受控网络,通过服务名访问,把管理和排查操作放在容器内部完成。
对于数据库、缓存、消息队列这类内部依赖,判断标准不是“服务有没有端口”,而是“这个端口是否必须从 Compose 网络外部访问”。只要答案是否定的,就不应为了方便而默认发布到宿主机。