
容器与云原生 / 系统课时
开发环境怎样挂载源码
开发环境怎样挂载源码
开发容器需要立刻看到本机代码变化,又不希望每次改文件都重新构建镜像。最直接的做法是用 Bind Mount 把宿主机源码目录映射到容器,但这种便利应限制在开发环境中。
学习目标
- 使用 Bind Mount 将本地源码映射到开发容器。
- 理解挂载后容器目录为什么会被宿主机内容覆盖。
- 将开发挂载与生产配置分离,避免生产依赖宿主机文件。
Bind Mount 改变了什么
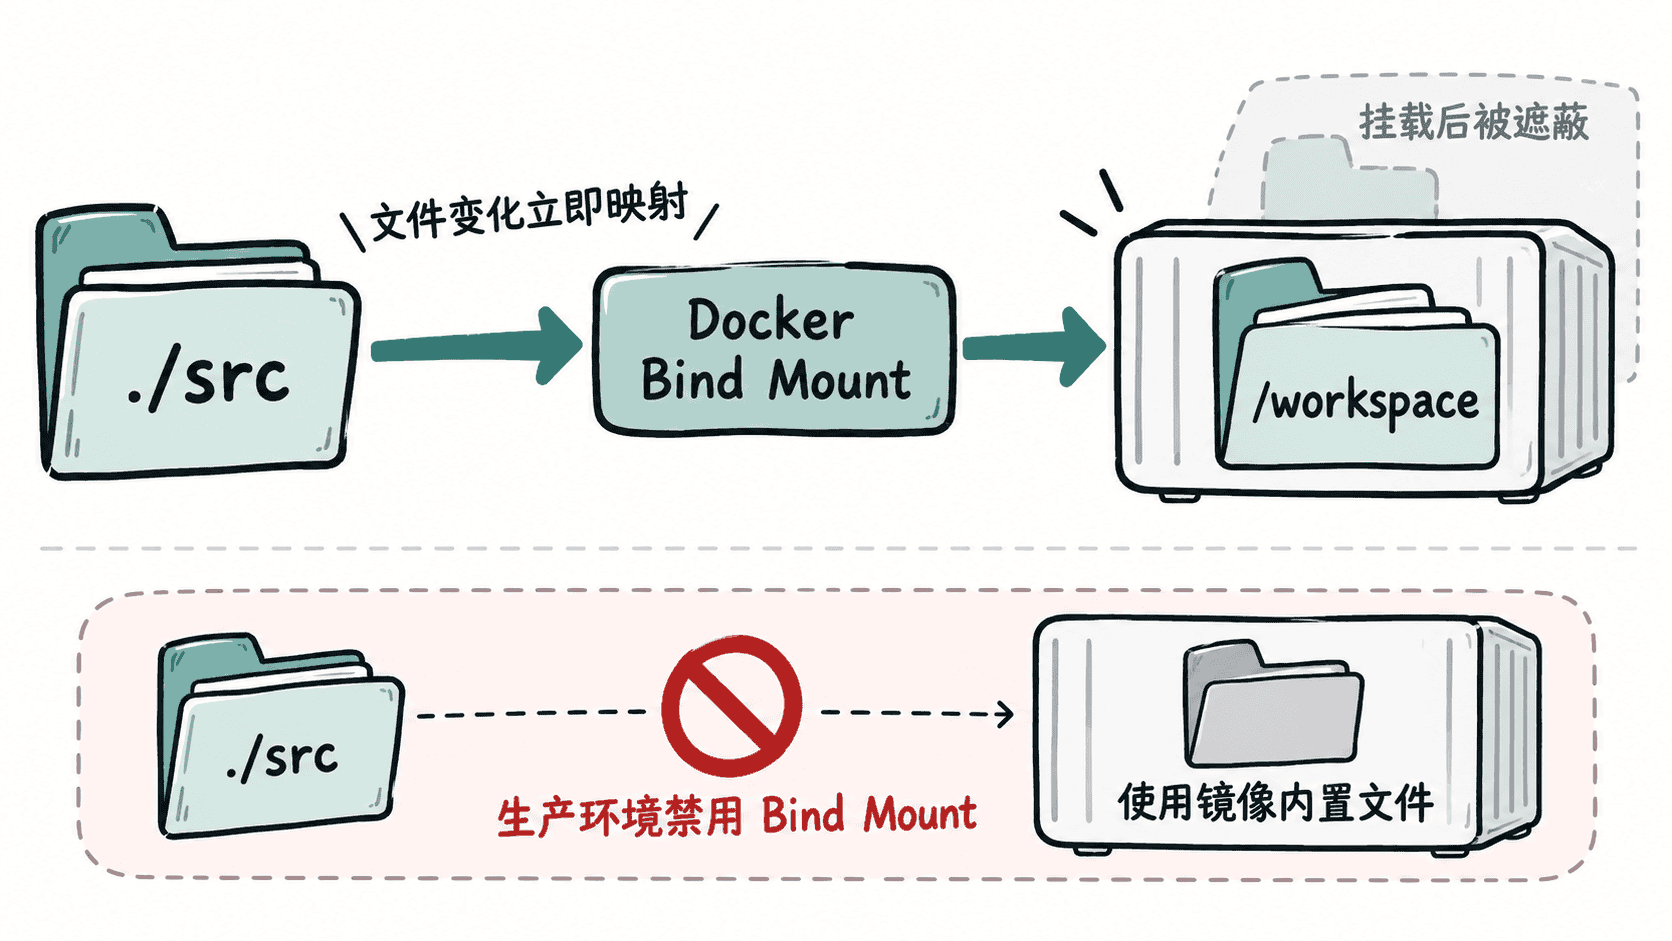
Bind Mount 不是把代码复制进容器,而是让容器中的某个路径直接对应宿主机路径。开发者保存文件后,容器再次读取该路径时就能看到新内容,因此很适合热重载、解释执行和本地调试。
如果镜像在目标目录里原本已经有文件,挂载生效后,这些文件会被宿主机目录“遮住”。文件并没有从镜像中删除,只是在当前容器的挂载视图里不可见。这也是开发时常见的依赖目录丢失原因。
建立可运行的开发挂载
下面的最小示例创建一个本地源码文件,并把 ./src 挂载到容器的 /workspace。相对路径从 Compose 项目目录解析,容器运行时直接读取宿主机文件,不需要重新构建镜像。
mkdir -p compose-bind-demo/src
cd compose-bind-demo
printf 'hello from host\n' > src/hello.txt

cat > compose.yaml <<'YAML'
services:
  app:
    image: alpine:3.20
    working_dir: /workspace
    volumes:
      - type: bind
        source: ./src
        target: /workspace
YAML

docker pull alpine:3.20 >/dev/null 2>&1
docker compose run --rm app sh -lc 'cat hello.txt'
预期输出
hello from host需要验证的是容器最终读到了宿主机文件。现在修改 src/hello.txt 后再次运行容器,它会读取修改后的内容,而不需要执行镜像构建。
为什么生产环境不应直接照搬
生产容器如果依赖 Bind Mount,最终运行内容就不再只由镜像决定:宿主机路径、文件版本、权限和部署节点都会参与结果。这样会削弱镜像的可重复部署能力,也容易出现“同一个镜像在不同机器表现不同”的问题。
开发机的源码目录还可能包含未提交文件、临时文件或调试配置。直接把它挂载到生产容器,相当于绕过镜像构建阶段对应用内容的固定,使发布边界变得模糊。
把开发挂载隔离到覆盖文件
更稳妥的做法是让基础 Compose 配置只描述所有环境都成立的服务定义,再用开发专用覆盖文件增加 Bind Mount。生产启动时不加载这份开发配置,容器只使用镜像中已经构建好的应用内容。
片段示例:以下内容可保存为与基础 Compose 文件位于同一项目目录的 compose.dev.yaml,并假设基础配置已经声明 app 服务。
services:
  app:
    volumes:
      - type: bind
        source: ./src
        target: /workspace
开发启动时显式组合基础配置与这份覆盖配置,生产环境则只加载不含 Bind Mount 的配置。这样既保留源码修改即时可见的开发体验,也不会让生产运行结果依赖宿主机源码目录。