
容器与云原生 / 系统课时
数据库 Volume 应该怎么备份
数据库 Volume 应该怎么备份
数据库使用 Volume 后,数据虽然不会随容器删除,但这不等于已经有备份。真正安全的方案要先保证数据库一致性,再把备份副本保存到独立位置并验证可恢复,而不是直接复制正在持续变化的数据目录。
学习目标
- 能区分逻辑导出、数据库原生物理备份与直接复制 Volume 的适用边界
- 能为运行中的数据库选择具有一致性保障的备份方式
- 能用可验证的命令完成一次 PostgreSQL 逻辑备份
先根据数据库状态选择方式
运行中的数据库会同时修改数据文件、事务日志和元数据。此时直接对 Volume 执行 tar,可能在不同时间点读到不同文件,最终得到内部状态不一致的副本。
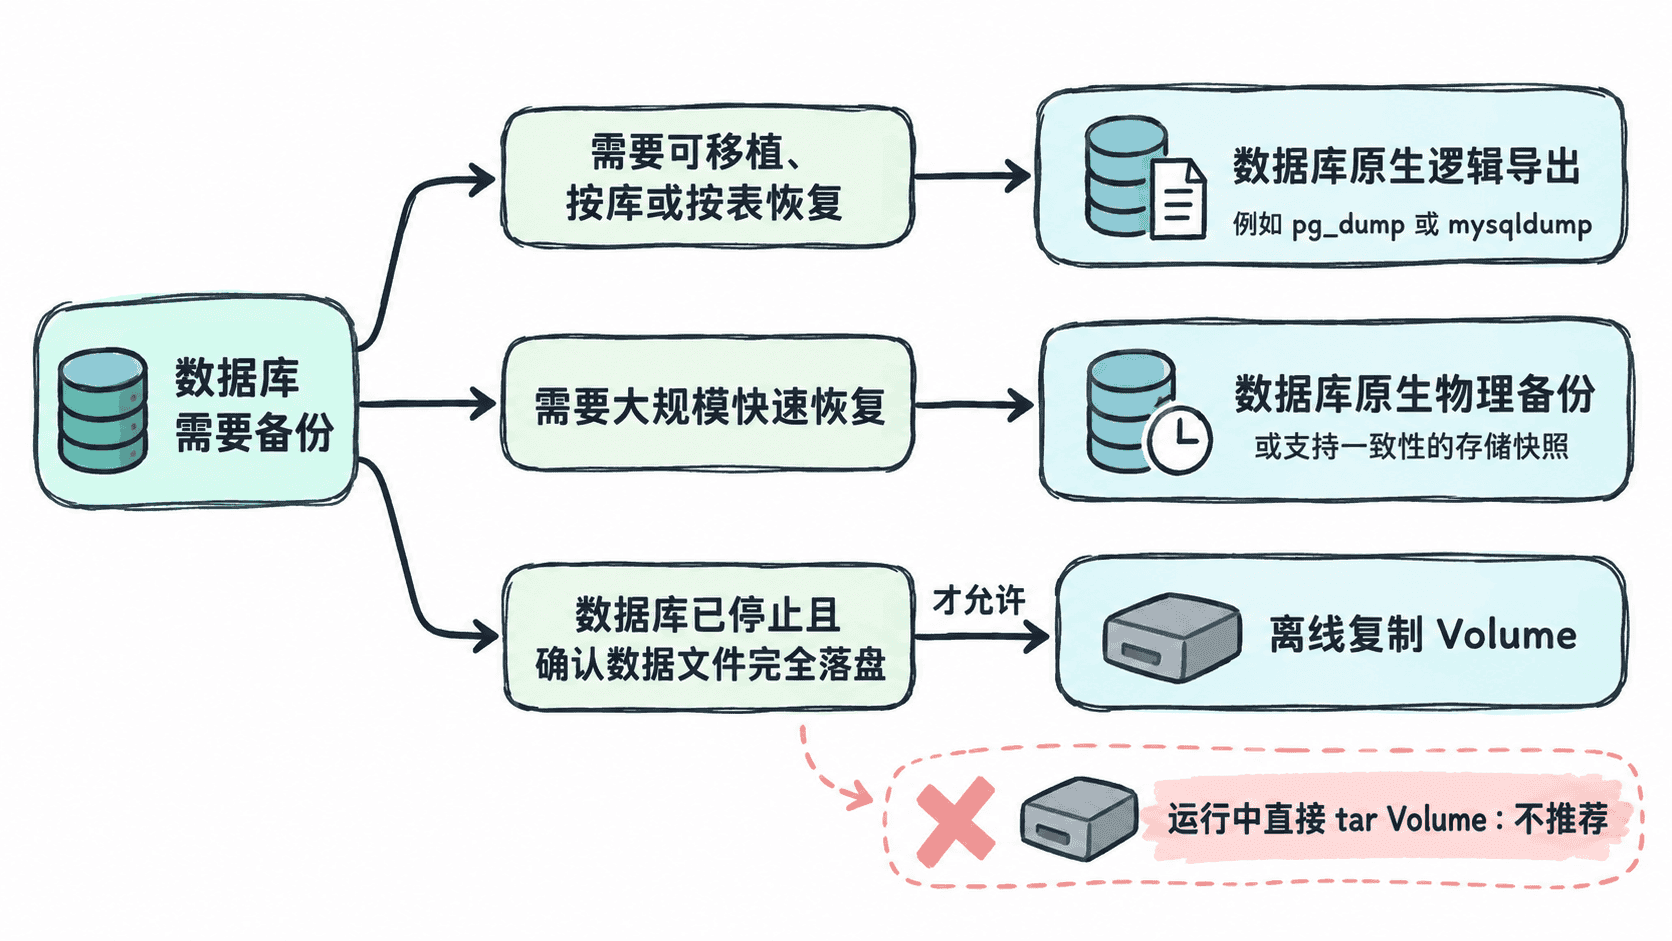
通常可以按下面的原则选择:
- 逻辑导出:适合 PostgreSQL、MySQL 等数据库的常规保护,便于迁移,也更适合按数据库或对象恢复。
- 数据库原生物理备份:适合数据量大、恢复时间要求高的场景,应使用数据库自身支持的基准备份、日志归档等机制。
- 存储快照:只有数据库与底层存储能够共同保证一致性时才可靠,通常需要检查点、冻结写入或厂商明确支持。
- 离线复制 Volume:数据库已经正常停止时才适合使用,因为此时数据文件不再持续变化。
用逻辑导出保护运行中的 PostgreSQL
假设 Compose 中数据库服务名为 db,数据库名为 appdb,用户为 postgres。下面的命令在容器内执行 pg_dump,再把 SQL 内容通过标准输出保存到宿主机的 backup.sql。
docker compose exec -T db pg_dump -U postgres -d appdb > backup.sql && test -s backup.sql && echo "backup.sql is not empty"预期输出
backup.sql is not empty这里使用 -T 禁用伪终端,适合把标准输出重定向到文件。只有 pg_dump 成功并且生成的文件非空时,最后一段提示才会出现,因此比只执行重定向更容易发现失败。
如果数据库要求密码,不要把密码直接写进命令历史。应使用受控环境变量、Compose secrets 或数据库支持的凭据文件,并限制备份文件的读取权限。
为什么不能直接打包运行中的 Volume
对普通静态文件,临时容器挂载 Volume 后执行 tar 是常见方法;但数据库数据目录不是普通静态目录。数据库运行时直接复制 /var/lib/postgresql/data、/var/lib/mysql 等路径,可能漏掉尚未稳定落盘的状态,也可能复制到彼此不一致的文件版本。
即使打包命令执行成功,也只能证明文件被读取过,不能证明数据库能够从这些文件一致恢复。因此,在线数据库应优先使用数据库自身提供的逻辑导出或物理备份机制。
文件级备份什么时候可以用
如果确实要备份整个数据目录,最保守的通用方案是先正常停止数据库,使缓存和日志完成必要的落盘,再复制对应 Volume。对于不能停机的生产系统,应使用数据库原生物理备份,或者采用数据库和存储平台都明确支持的一致性快照流程。
这里的关键不是复制工具本身,而是复制开始时数据库是否处于一个可恢复的一致状态。单纯换成更快的压缩或同步工具,并不能解决一致性问题。
备份还要与原 Volume 隔离
备份文件不应只存回同一个 Volume,否则宿主机磁盘损坏、误删 Volume 或错误清理可能同时破坏生产数据和备份。至少应把副本复制到独立磁盘、对象存储或远端备份系统,并设置保留周期与访问控制。
最后还要做恢复验证。文件存在、大小正常都不是最终证据;应定期把备份恢复到隔离实例,检查关键表、必要数据和业务查询是否正常。数据库 Volume 解决的是容器删除后数据仍然存在,备份解决的是数据损坏或丢失后能够恢复,两者不能互相替代。