
容器与云原生 / 系统课时
先设计三服务之间的关系
先设计三服务之间的关系
把应用、数据库和 Redis 放进同一份 Compose 文件前,先决定谁对宿主机开放、谁只在内部通信、哪些数据必须持久化,以及应用通过什么地址找到依赖。关系先设计清楚,后面的配置才不会靠端口映射和启动顺序“碰运气”。
学习目标
- 规划应用、数据库、Redis 的网络与端口边界
- 区分服务发现、启动依赖和就绪检查
- 为持久化数据与运行时配置确定归属
先把通信边界画清楚
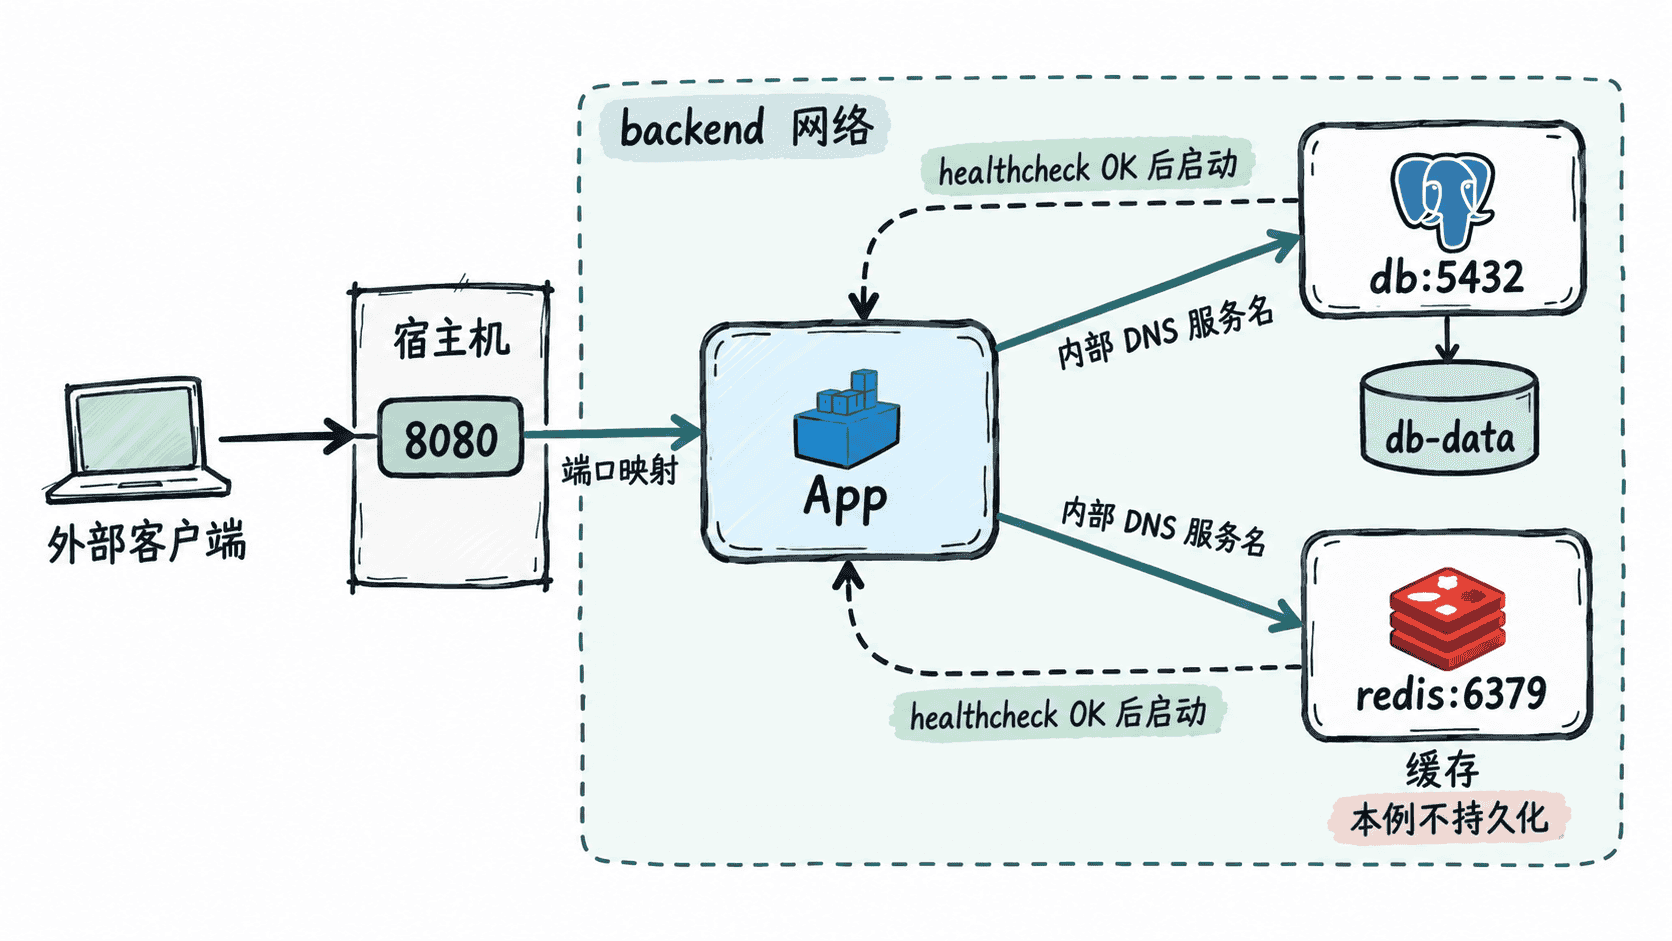
典型三服务部署中,只有应用需要接收宿主机或外部流量,因此只给应用配置 ports。数据库和 Redis 留在 Compose 内部网络,通过服务名 db、redis 访问,不必把 5432、6379 发布到宿主机。
应用连接数据库时应使用 db:5432,连接 Redis 时使用 redis:6379。这里的 db 和 redis 是 Compose 服务名,也是内部 DNS 可解析的主机名;容器里的 localhost 永远指向容器自身,不能拿来访问另一个服务。
把数据和配置放到正确位置
数据库保存业务数据,容器被重建后仍要保留,因此使用命名 Volume。Redis 如果只承担可丢失缓存,可以先不持久化;如果它保存会影响业务正确性的队列或状态,则应另外设计持久化策略,不能照搬“缓存可丢失”的假设。
连接地址、数据库名等运行参数由应用通过环境变量读取。示例为了便于本地练习直接写了密码,生产环境应改用受控的 Secret 或部署平台提供的凭据注入能力。
用 Compose 表达关系
下面的文件可以直接保存为 compose.yaml。应用用 Python 内置 HTTP 服务占位,重点是验证三类服务的网络、依赖和数据关系,而不是实现业务逻辑。
services:
  app:
    image: python:3.13-alpine
    working_dir: /srv
    command: ["python", "-m", "http.server", "8000", "--bind", "0.0.0.0"]
    environment:
      DATABASE_URL: postgresql://app:dev-password@db:5432/app
      REDIS_URL: redis://redis:6379/0
    ports:
      - "8080:8000"
    depends_on:
      db:
        condition: service_healthy
      redis:
        condition: service_healthy
    networks:
      - backend

  db:
    image: postgres:17-alpine
    environment:
      POSTGRES_DB: app
      POSTGRES_USER: app
      POSTGRES_PASSWORD: dev-password
    volumes:
      - db-data:/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U app -d app"]
      interval: 5s
      timeout: 3s
      retries: 10
    networks:
      - backend

  redis:
    image: redis:7-alpine
    healthcheck:
      test: ["CMD", "redis-cli", "ping"]
      interval: 5s
      timeout: 3s
      retries: 10
    networks:
      - backend

networks:
  backend:

volumes:
  db-data:
配置保存后先让 Compose 解析它,而不是立即启动全部容器。
docker compose config --services
docker compose config --volumes
预期输出
app
db
redis
db-data
不要把 depends_on 当成业务可用性保证
短格式 depends_on 只能表达启动顺序;本例使用 condition: service_healthy,让应用等待数据库和 Redis 的健康检查通过。即便如此,真实应用仍应对连接失败做超时、重试和错误处理,因为运行期间数据库或 Redis 仍可能重启或短暂不可达。
设计完成后的判断标准很简单:外部只需要看到应用端口,服务间通过 Compose 网络和服务名通信,必须保留的数据落到 Volume,启动依赖用健康检查约束,而业务代码仍具备面对依赖故障的恢复能力。