
容器与云原生 / 系统课时
规划四服务部署拓扑
规划四服务部署拓扑
这一节先把 Nginx、Web 应用、Redis 和数据库的访问方向定清楚,再落到 Compose 的网络与端口边界。完成后,你会得到一张可直接转成配置的四服务拓扑,而不是先写 YAML 再反复补安全边界。
学习目标
- 识别四个服务各自承担的入口、业务、缓存和持久化职责。
- 用前端网络与后端网络限制不必要的服务互访。
- 判断哪些端口应该发布到宿主机,哪些只允许容器内部访问。
从访问路径反推职责边界
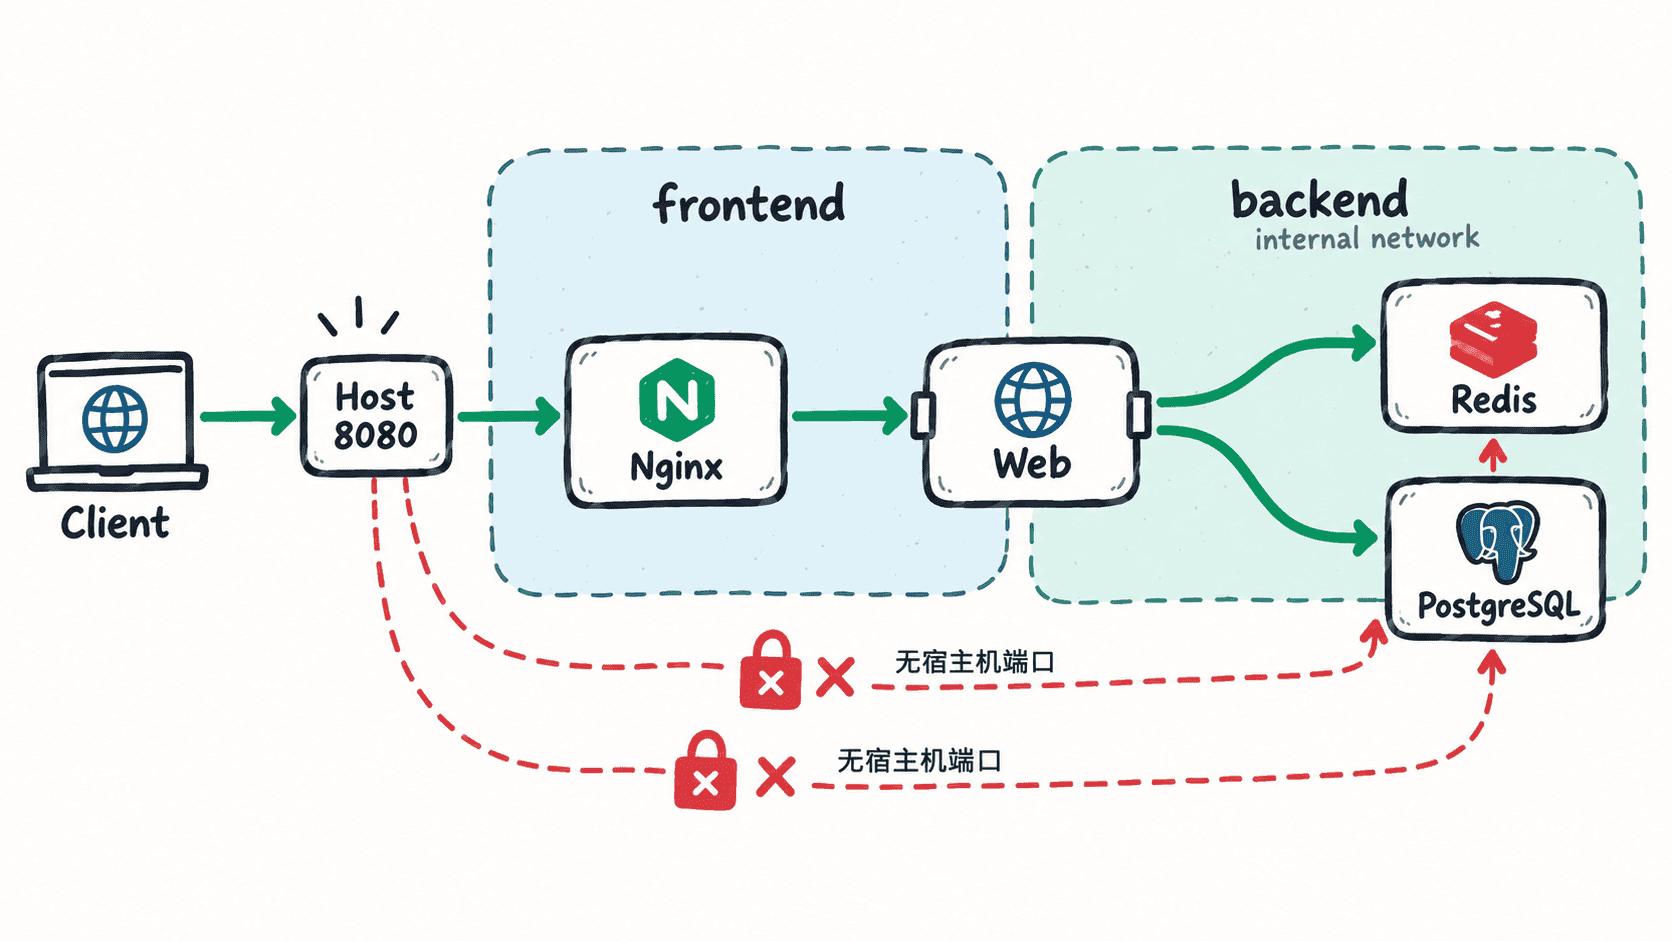
先从真实请求路径看四个服务。浏览器只需要访问 Nginx;Nginx 把请求反向代理给 Web 应用;Web 应用再访问 Redis 和数据库。Redis 与数据库都不需要被浏览器、Nginx 或宿主机直接访问。
这意味着拓扑不是“四个容器互相可见”,而是有方向的最小访问集合:client -> nginx -> web -> redis/db。只要后续配置保持这条路径,暴露面就不会随着服务数量一起扩大。
划分前端与后端网络
最简单的做法是准备两个 Compose 网络。frontend 用于 Nginx 与 Web 之间的 HTTP 通信;backend 用于 Web、Redis 和数据库之间的内部通信,并设置为内部网络。
| 服务 | frontend | backend | 发布到宿主机 |
|---|---|---|---|
| Nginx | 是 | 否 | 8080:80 |
| Web | 是 | 是 | 否 |
| Redis | 否 | 是 | 否 |
| 数据库 | 否 | 是 | 否 |
Web 是两个网络之间唯一的桥接服务。Nginx 因为没有加入 backend,不能按服务名访问 Redis 或数据库;Redis 与数据库只加入内部网络,也没有必要被宿主机直接连接。
先决定谁能对宿主机开放端口
Compose 中的 ports 会把容器端口发布到宿主机,是外部访问边界;服务之间通过同一 Compose 网络通信时,不需要用 ports。因此本拓扑只给 Nginx 配置 8080:80,Web、Redis 和数据库都不发布端口。
这样做有两个直接好处:外部只能从统一入口进入,且数据库凭据泄漏时也不会自动变成一个可从宿主机网络直接连接的数据库端口。开发阶段如果确实需要调试数据库,可以临时增加端口映射,结束后应删除。
用 Docker 网络验证边界
在写 Compose 前,可以用两个临时网络验证“普通前端网络 + 内部后端网络”的差异。下面命令会创建网络、打印 Internal 属性,再立即删除它们。
set -e
docker network rm compose-plan-frontend compose-plan-backend >/dev/null 2>&1 || true
docker network create compose-plan-frontend >/dev/null
docker network create --internal compose-plan-backend >/dev/null
docker network inspect --format '{{.Name}} internal={{.Internal}}' compose-plan-frontend compose-plan-backend
docker network rm compose-plan-frontend compose-plan-backend >/dev/null
预期输出
compose-plan-frontend internal=false
compose-plan-backend internal=true
这里验证的不是完整应用,而是后续 Compose 要表达的网络约束:frontend 可作为普通业务网络,backend 负责承载只应在容器内部流动的缓存与数据库访问。
把拓扑转换成配置约束
真正开始写 Compose 时,只需要保持几条约束:Nginx 仅加入 frontend 并发布唯一入口端口;Web 同时加入两个网络;Redis 与数据库只加入 backend;数据库数据放入命名卷;服务之间统一使用 Compose 服务名通信,而不是写死容器 IP。
完成这些约束后,四服务系统的访问路径和安全边界就已经确定。后续配置文件只是把这张拓扑精确翻译成 services、networks、ports 与 volumes。