
容器与云原生 / 系统课时
down 会不会把业务数据删掉
down 会不会把业务数据删掉
停止一套 Compose 服务时,最危险的误解是把“删除容器”和“删除数据”当成同一件事。本课通过可重复实验比较 docker compose down 与 docker compose down -v,并说明命名 Volume、匿名 Volume、Bind Mount 和 external Volume 的数据去向。
学习目标
- 判断普通
down会删除哪些 Compose 资源 - 理解
down -v对命名 Volume 和匿名 Volume 的影响 - 能在执行清理命令前确认业务数据实际存放位置
普通 down 默认不删除命名 Volume
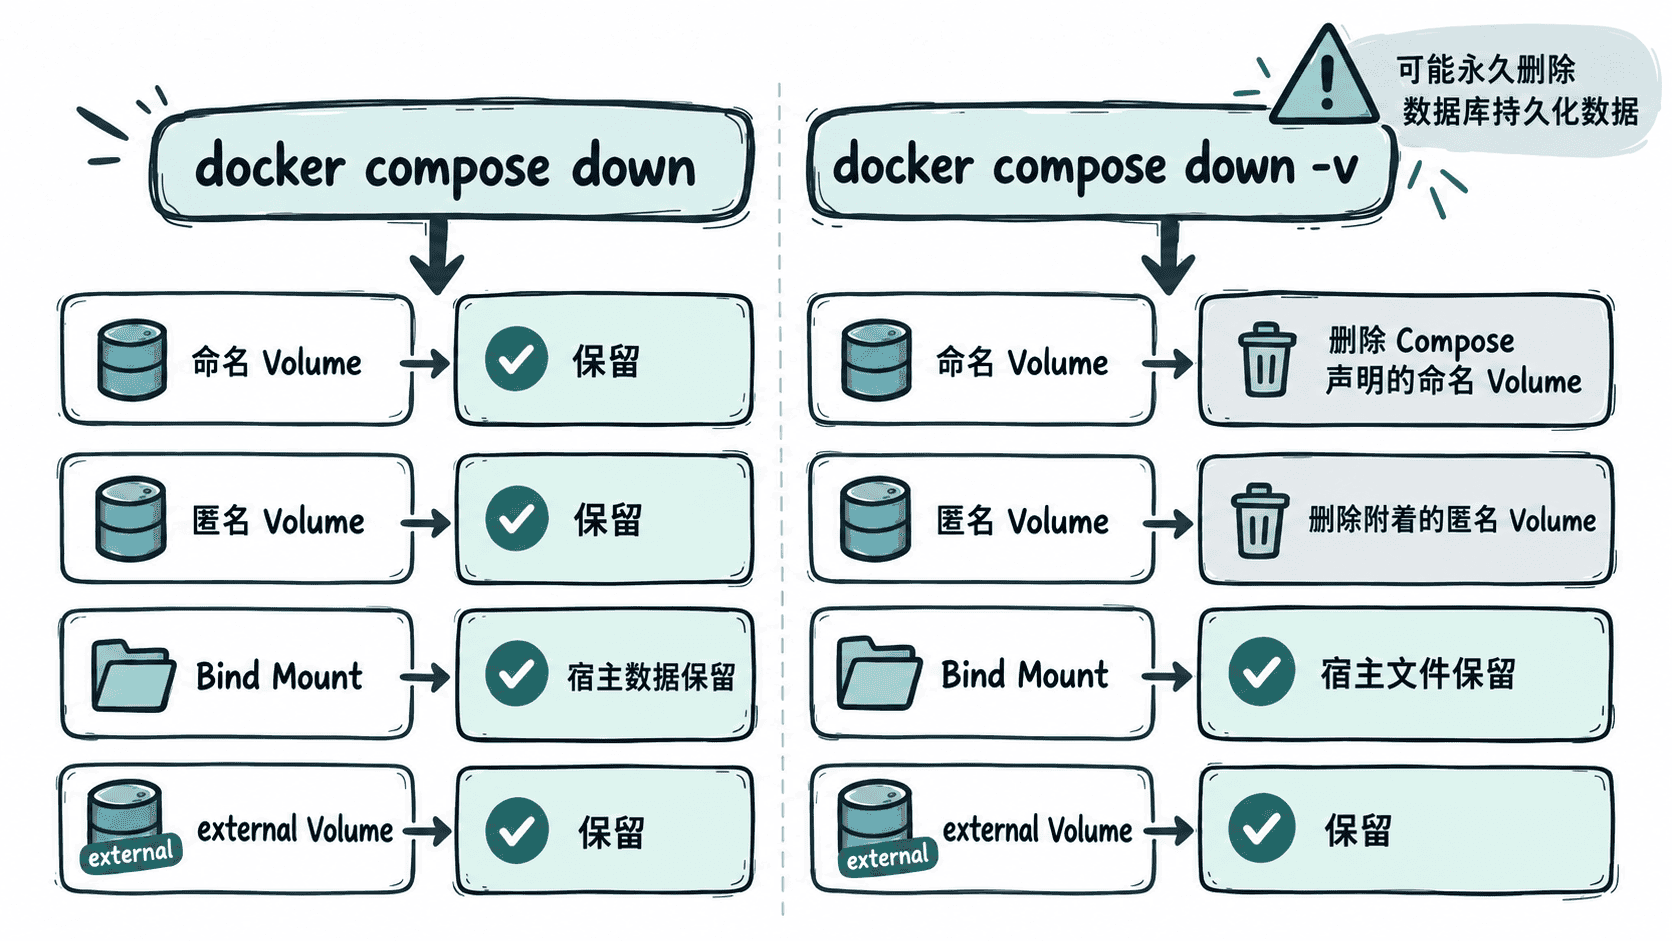
docker compose down 默认会停止并删除项目容器以及 Compose 创建的网络,但不会删除命名 Volume。所以下一次 docker compose up 重新创建容器时,只要仍引用同一个命名 Volume,原数据还可以继续使用。
匿名 Volume 默认也不会被普通 down 删除,但因为没有稳定名称,后续 up 不应依赖它来恢复重要数据。声明为 external: true 的 Volume 生命周期由 Compose 项目之外管理,down 和 down -v 都不会删除它。
用实验验证普通 down 会保留数据
创建一个最小 compose.yaml,让容器把文件写入命名 Volume:
services:
  store:
    image: alpine:3.20
    command: ["sh", "-c", "while true; do sleep 3600; done"]
    volumes:
      - app-data:/data

volumes:
  app-data:
执行以下命令写入标记文件,删除容器,再重新启动:
docker compose up -d >/dev/null 2>&1
docker compose exec store sh -c 'printf "persisted\n" > /data/marker'
docker compose down >/dev/null 2>&1
docker compose up -d >/dev/null 2>&1
docker compose exec store cat /data/marker
预期输出:
persisted容器已经被删除并重建,但标记文件仍在,说明业务数据实际存放在命名 Volume,而不是旧容器的可写层。
down -v 会把哪些数据一起清掉
-v 是 --volumes 的缩写。执行它时,Compose 会在拆除项目的同时删除 Compose 文件顶层 volumes 声明的命名 Volume,以及附着在容器上的匿名 Volume。对数据库而言,这通常意味着持久化目录中的数据也随 Volume 一起被删除。
继续使用前面的实验:
docker compose down -v >/dev/null 2>&1
docker compose up -d >/dev/null 2>&1
docker compose exec store sh -c 'test ! -e /data/marker && echo empty'
预期输出:
empty这里的 app-data 已被删除,随后 up 创建的是一个新的空 Volume,因此原来的 /data/marker 不会恢复。这个删除动作没有“自动回滚”,重要数据应先备份。
清理前怎样判断是否安全
执行 down -v 前,先验证 Compose 文件能被正确解析,再检查服务的 volumes 配置,确认数据库目录究竟使用哪种存储:
docker compose config --quiet && echo config-ok预期输出:
config-ok随后可用 docker compose config 查看最终展开的挂载配置,并用 docker volume ls 核对当前 Docker 主机上的 Volume。Volume 实际名称可能受 Compose 项目名影响。
判断时抓住一个原则:删除容器不等于删除持久化数据,但显式删除 Volume 就可能删除数据。Bind Mount 的文件由宿主机文件系统管理,down -v 不会替你删除宿主目录;external Volume 也不会被 Compose 删除。生产环境中,在没有确认备份和挂载类型之前,不要把 down -v 当作普通停机命令。