
容器与云原生 / 系统课时
多个 docker run 为什么难维护
多个 docker run 为什么难维护
当一个环境只有一个容器时,docker run 很直接;但数据库、管理界面、缓存等服务一多,端口、环境变量、网络、挂载和启动顺序就会散落到多条命令里。本篇用一个最小双服务环境拆解这些维护成本,并说明问题为什么会随着服务数量增长。
学习目标
- 识别多条
docker run在参数、网络、存储和依赖关系上的维护风险 - 能从一组启动命令还原服务之间的运行关系
- 判断什么时候应把独立命令升级为声明式的多服务配置
先看一个可以运行的双服务环境
假设要启动 PostgreSQL 和 Adminer。两者需要共享网络,数据库还要使用持久化卷,Adminer 需要暴露 Web 端口。下面的命令可直接在已安装 Docker Engine 且不存在同名容器、网络的环境执行;首次运行会拉取镜像。
docker network create demo-net
docker volume create demo-db
docker run -d --name db --network demo-net -e POSTGRES_PASSWORD=devpass -v demo-db:/var/lib/postgresql/data postgres:16-alpine
docker run -d --name adminer --network demo-net -p 8080:8080 -e ADMINER_DEFAULT_SERVER=db adminer:4
docker ps --format '{{.Names}}\t{{.Status}}'
预期输出
<ID>
demo-db
<ID>
<ID>
adminer    Up <TIME>
db         Up <TIME>
<ID> 是实际创建出的网络或容器 ID,<TIME> 是容器已运行时间,实际值会不同。此时访问宿主机的 8080 端口即可打开 Adminer;它通过 demo-net 中的服务名 db 连接 PostgreSQL。
难点不在命令长,而在关系被拆散
单看每条命令并不复杂,真正难维护的是同一个环境的事实被分布在不同位置。db 是否持久化取决于 -v,服务能否互相解析取决于两边是否都写了 --network demo-net,Adminer 能否找到数据库又取决于 ADMINER_DEFAULT_SERVER=db 与容器名是否一致。
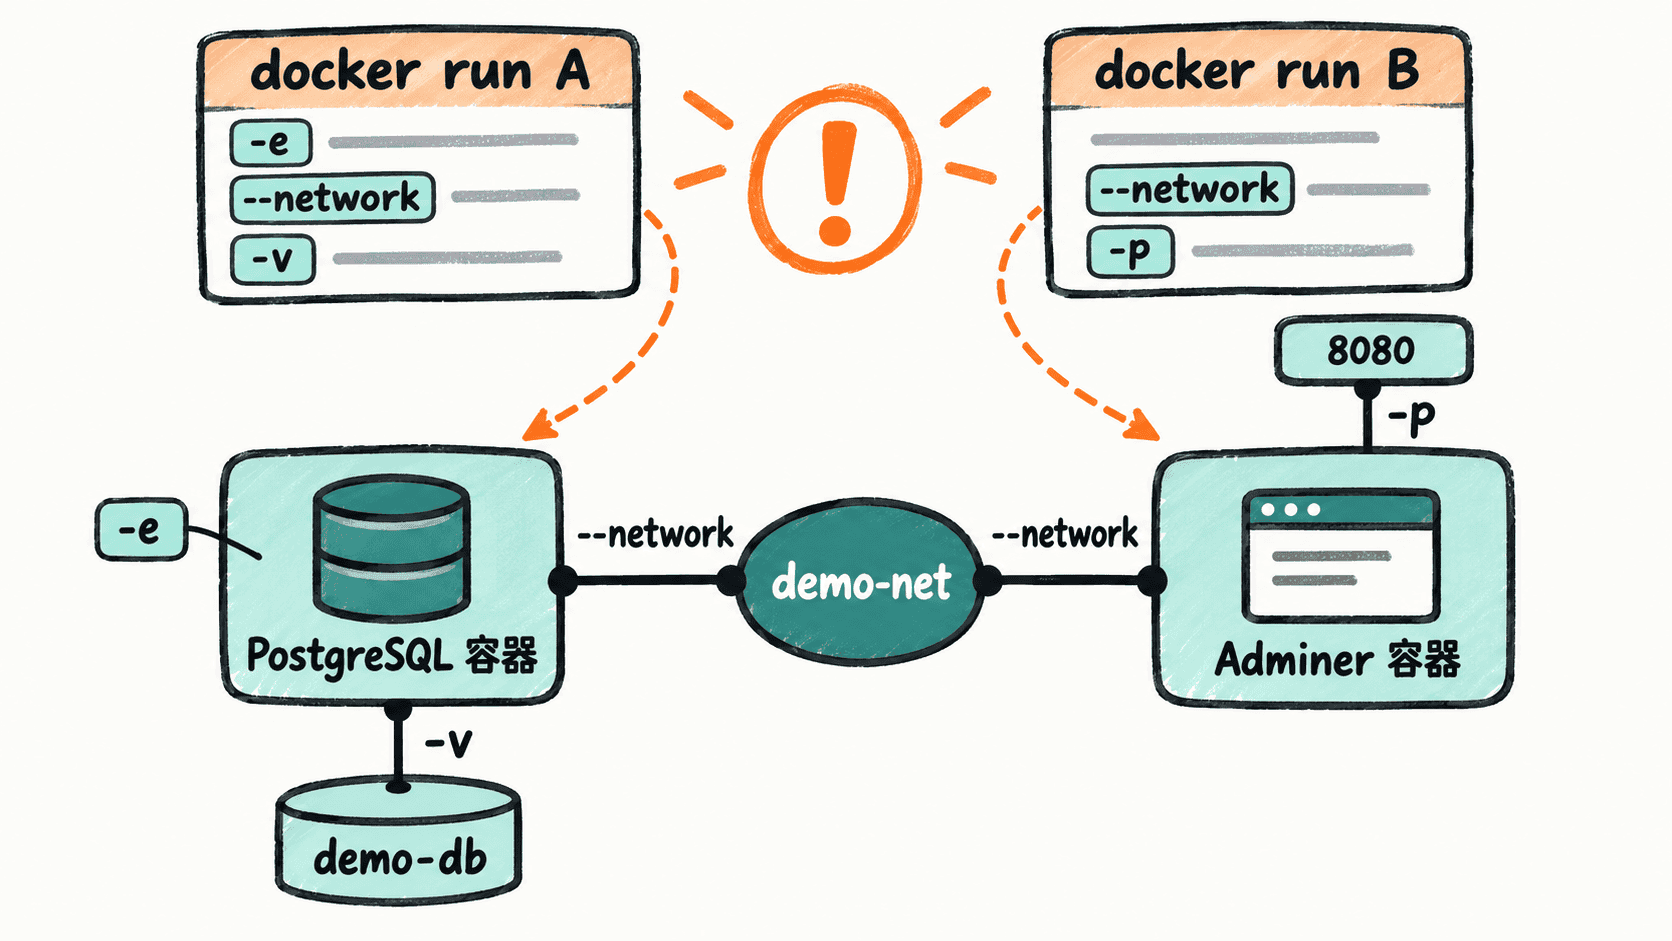
这意味着修改任何一个名字或端口都可能产生连锁影响。例如把数据库容器改名为 postgres,却忘记同步 ADMINER_DEFAULT_SERVER,容器仍可能成功启动,但服务之间已经无法按原配置协作。命令本身不会替你检查这些跨命令关系。
环境很难被完整复制
如果团队成员只拿到最后两条 docker run,却不知道还要先创建网络和卷,环境就无法复现。即使把所有命令写进 README,也要保证执行顺序、参数版本和修改记录始终同步;一旦有人临时在命令行追加参数,文档和真实环境很容易分叉。
另一个常见问题是清理与重建。你需要知道哪些容器属于同一套环境、哪些网络可以删除、哪些卷必须保留。服务越多,这些资源的归属越依赖人工记忆和命名约定。
启动成功不等于依赖就绪
多个 docker run 还容易把“先启动”和“已经可用”混在一起。数据库容器进程启动后,数据库可能仍在初始化;上层服务如果立即连接,仍可能失败。因此,多服务环境不仅需要记录谁依赖谁,还要明确是否需要健康检查、重试或等待机制。
docker run 适合一次性实验、单容器工具和非常简单的本地验证。只要环境开始出现多个长期协作的服务、共享网络、持久化卷或需要重复创建的参数集合,就应该把这些关系收敛到一份可版本控制的声明式配置中,而不是继续扩充一串彼此依赖的命令。