
容器与云原生 / 系统课时
up 失败时应该先看什么
up 失败时应该先看什么
docker compose up 失败时,不要先重装 Docker 或反复删除容器。更有效的方法是判断失败发生在配置解析、镜像准备、容器创建还是启动阶段,再针对端口、挂载和进程错误收集证据。
学习目标
- 按 Compose 的执行阶段缩小
up失败范围 - 使用配置校验和容器状态区分常见故障
- 根据端口、挂载和启动日志选择下一步检查
先确认失败发生在哪个阶段
一次 docker compose up 会先读取并合并 Compose 配置、展开环境变量,然后准备镜像、网络和卷,创建容器,最后启动容器进程。错误出现得越早,越不应该直接从应用日志入手。
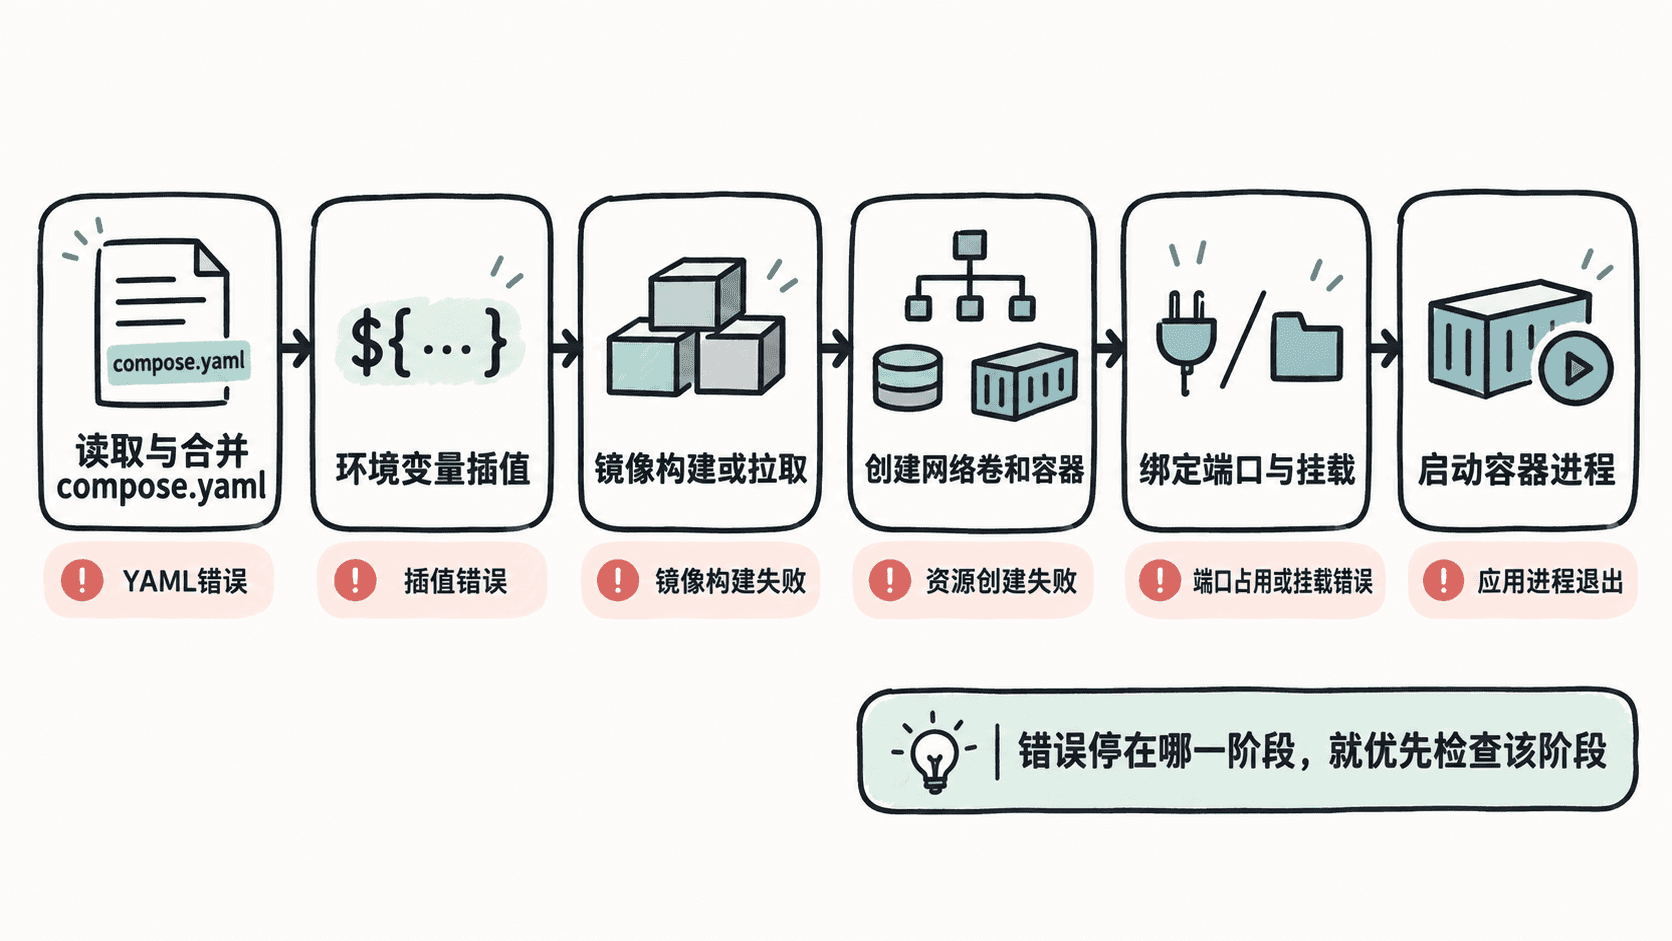
最先执行配置校验。它不会创建容器,因此可以把“配置本身有问题”和“运行环境有问题”迅速分开。
docker compose config -q && echo "compose config ok"预期输出:配置合法且所需变量能够解析时会看到:
compose config ok如果命令直接报错,应先修复提示中的 YAML、变量插值、重复或非法配置。尤其要检查 ${VAR:?message} 一类必填变量,以及实际加载的 .env 和 --env-file 是否符合预期。
根据最后成功的动作继续定位
配置通过后,再重新执行 docker compose up,重点看错误发生的位置,而不是只看最后一行。
如果错误出现在构建或拉取镜像阶段,优先检查 build.context、dockerfile、镜像名称、仓库认证和网络访问。构建失败时应先单独运行对应服务的 docker compose build <服务名>,这样更容易看到具体失败的 Dockerfile 指令。
如果容器已经创建但无法启动,可以用 docker compose ps -a 判断它是停在 Created、进入 Exited,还是持续重启。已经退出的容器再用 docker compose logs <服务名> 查看应用自身错误,比重复执行 up 更有价值。
重点检查端口和挂载
端口冲突通常发生在容器创建或启动阶段。例如 Compose 把容器的 80 映射到宿主机 8080,但宿主机 8080 已被其他程序或容器占用,新的容器就无法完成端口绑定。此时应查出占用者,或者修改宿主机侧端口,而不是修改容器内部应用监听端口来碰运气。
挂载问题则重点核对宿主机路径是否写错、文件和目录类型是否匹配、Docker 是否有权限访问该位置,以及相对路径究竟以哪个 Compose 文件为基准解析。配置文件挂到了错误路径时,容器有时能够启动,却会因为应用读取不到预期文件而立即退出。
对于命名卷,还要区分“卷无法创建”和“卷中的旧数据与当前镜像不兼容”。后者不能仅靠 docker compose down 解决,因为默认情况下命名卷会保留。
用现象决定下一条命令
可以把排查顺序压缩成几个判断:配置校验失败,就修 Compose 文件和环境变量;镜像阶段失败,就查构建或拉取;容器无法创建,就查端口、挂载、网络和资源名称;容器创建后马上退出,就查看该服务日志和退出码。
如果所有容器都已处于 Up 或 running 状态,而业务仍不可用,那么问题已经不属于“环境无法创建”,下一步应转向健康检查、服务监听地址、服务间网络和应用自身依赖,而不是继续反复执行 up。