
容器与云原生 / 系统课时
加入健康检查与依赖条件
加入健康检查与依赖条件
多服务系统里,容器“已经启动”不代表服务“已经可用”。本节为数据库加入健康检查,再让应用通过 service_healthy 等待数据库真正就绪,避免应用抢跑、首次连接失败或靠固定延时碰运气。
学习目标
- 为关键服务编写可执行的 Compose
healthcheck - 使用
depends_on.condition: service_healthy建立就绪依赖 - 通过容器健康状态和应用日志验证启动顺序
启动顺序为什么还不够
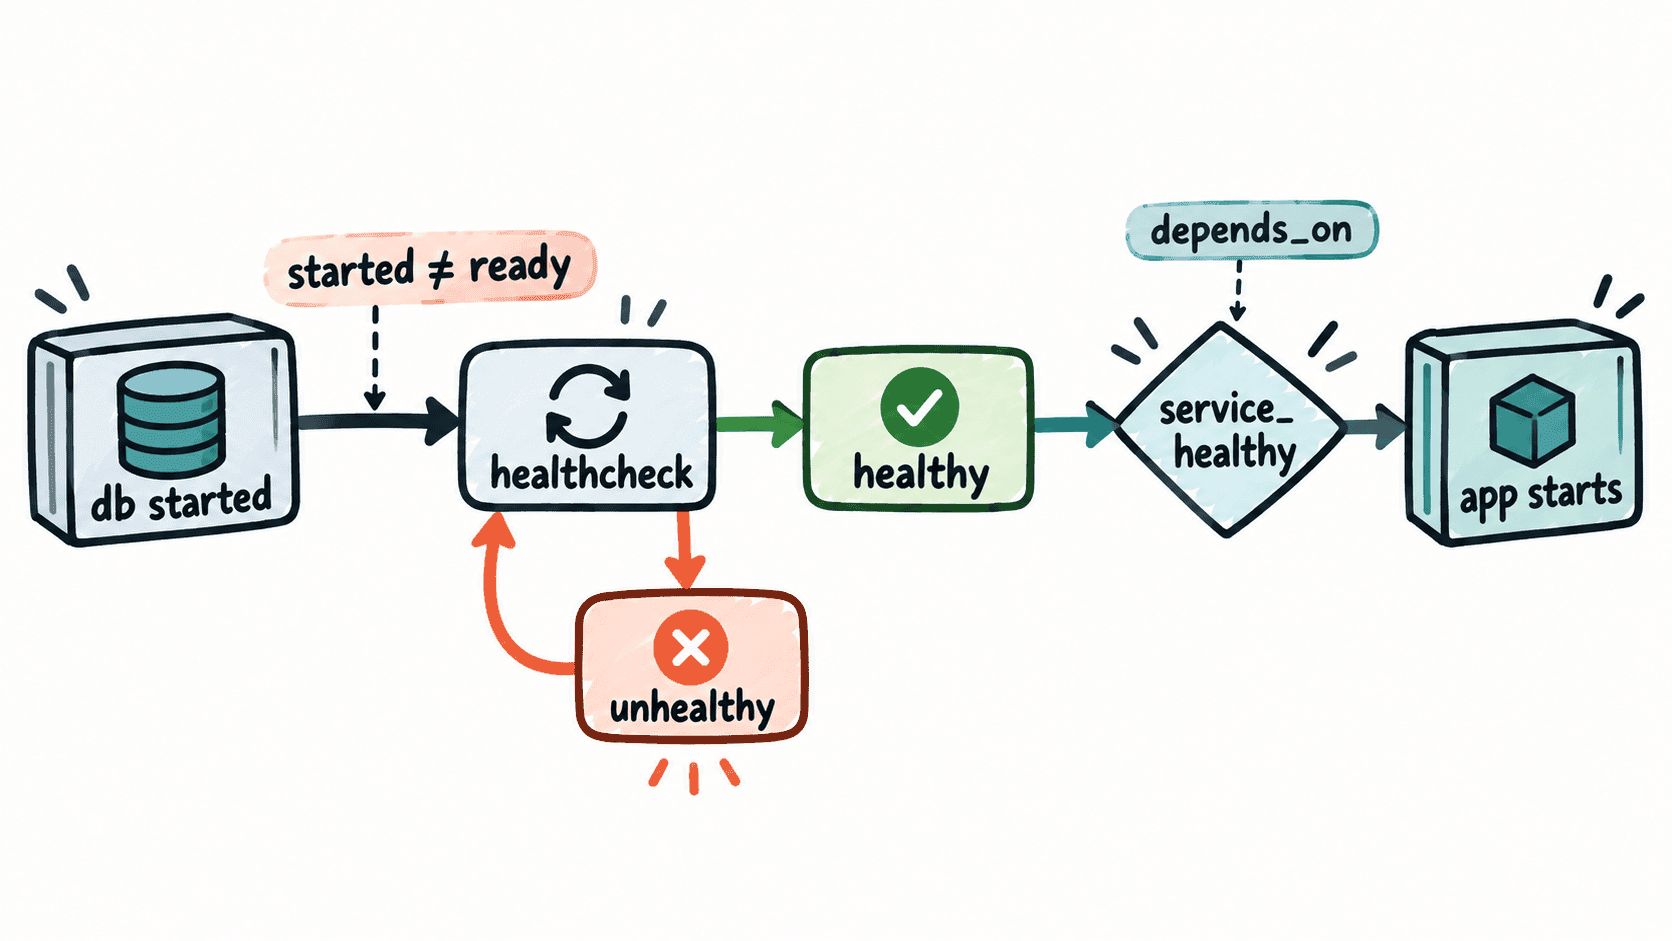
depends_on 的短写法只保证依赖服务先被启动,并不保证数据库已经完成初始化、开始监听并能接受连接。数据库启动往往还要创建数据目录、恢复日志或执行初始化脚本,因此“容器进程存在”和“应用可以连接”是两个不同状态。
健康检查把“可用”变成可观察状态。依赖方再把 service_healthy 作为启动条件,Compose 才会在数据库通过健康检查后创建并启动应用容器。
为数据库定义健康状态
下面的 compose.yaml 可以直接运行。数据库使用 PostgreSQL 自带的 pg_isready 判断是否已经接受连接;应用用 Alpine 容器模拟业务进程,并只在数据库健康后输出启动信息。
services:
  db:
    image: postgres:16-alpine
    environment:
      POSTGRES_USER: app
      POSTGRES_PASSWORD: app-secret
      POSTGRES_DB: appdb
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U $${POSTGRES_USER} -d $${POSTGRES_DB}"]
      interval: 5s
      timeout: 3s
      retries: 5
      start_period: 10s

  app:
    image: alpine:3.20
    depends_on:
      db:
        condition: service_healthy
    command: ["sh", "-c", "echo 'database is healthy; app starts' && tail -f /dev/null"]
test 中使用 $${POSTGRES_USER} 而不是 ${POSTGRES_USER},是为了让 Compose 保留美元符号,把变量交给容器内的 shell 展开。start_period 给数据库留出初始化时间;interval、timeout 与 retries 则决定后续探测节奏和失败判定。
启动并验证依赖条件
在 compose.yaml 所在目录执行以下命令。第一条命令的创建进度会因项目名和本机环境不同而变化,所以验证重点放在健康状态与应用日志。
docker compose up -d
docker inspect --format '{{.State.Health.Status}}' "$(docker compose ps -q db)"
docker compose logs --no-log-prefix app
预期输出:
healthy
database is healthy; app starts
如果数据库始终没有进入 healthy,应用不会越过 service_healthy 条件。此时应先检查健康命令本身是否能在数据库容器中成功执行,再检查账号、数据库名、初始化时间和探测超时是否合理,而不是给应用增加更长的固定 sleep。
健康状态的边界
健康检查负责报告状态,不等于故障恢复策略。容器后来从 healthy 变成 unhealthy 时,Docker 不会仅因为健康检查失败就自动重启它;是否重启仍取决于服务本身的恢复设计和 restart 策略。
同样,service_healthy 解决的是启动阶段的依赖门槛,不替代应用运行期的重试与断线重连。生产系统应同时具备可靠的健康检查、合理的 Compose 启动依赖,以及应用自身对短暂数据库不可用的容错能力。