
容器与云原生 / 系统课时
代码改了为什么镜像没变化
代码改了为什么镜像没变化
代码已经保存,但容器里仍然是旧逻辑时,不要先把问题归咎于 Docker 缓存。正确的定位顺序是确认源码是否进入构建上下文、是否被 COPY 纳入镜像、缓存是否正确失效,以及运行中的容器是否真的使用了新镜像。
学习目标
- 按构建上下文、
.dockerignore、COPY、缓存和容器五个位置定位旧代码问题 - 使用 Compose 重建镜像并直接验证镜像内文件
- 判断
--no-cache能解决什么、不能解决什么
先确认你构建的是哪一份内容
Compose 的 build.context 决定 Docker 能看到哪些文件。Dockerfile 中的 COPY 和 ADD 只能读取这个上下文内、且没有被 .dockerignore 排除的内容。
例如项目结构中 compose.yaml 与 Dockerfile 位于根目录,应用源码在 src/,配置应类似:
services:
  app:
    build:
      context: .
      dockerfile: Dockerfile
对应的 Dockerfile 片段可以是:
FROM alpine:3.20
WORKDIR /app
COPY src/ /app/src/
CMD ["cat", "/app/src/version.txt"]
这是配置片段,生效后 src/version.txt 才会成为镜像构建输入。如果实际 context 指向别的目录,或者 COPY 只复制了部分路径,源码即使在宿主机上变化,也不会进入镜像。
检查忽略规则和 COPY 范围
.dockerignore 会在构建上下文发送给构建器之前排除文件。最容易忽略的问题是规则过宽,例如:
src/
*.js
dist/
如果应用依赖 src/,第一条规则就会让整个源码目录消失;此时使用 --no-cache 也没有意义,因为构建器根本没有收到新源码。
排查时把三个问题按顺序回答清楚:修改的文件是否位于 build.context 下;是否被 .dockerignore 排除;Dockerfile 的 COPY 是否覆盖该文件。只要其中一个答案是否,缓存就不是主要矛盾。
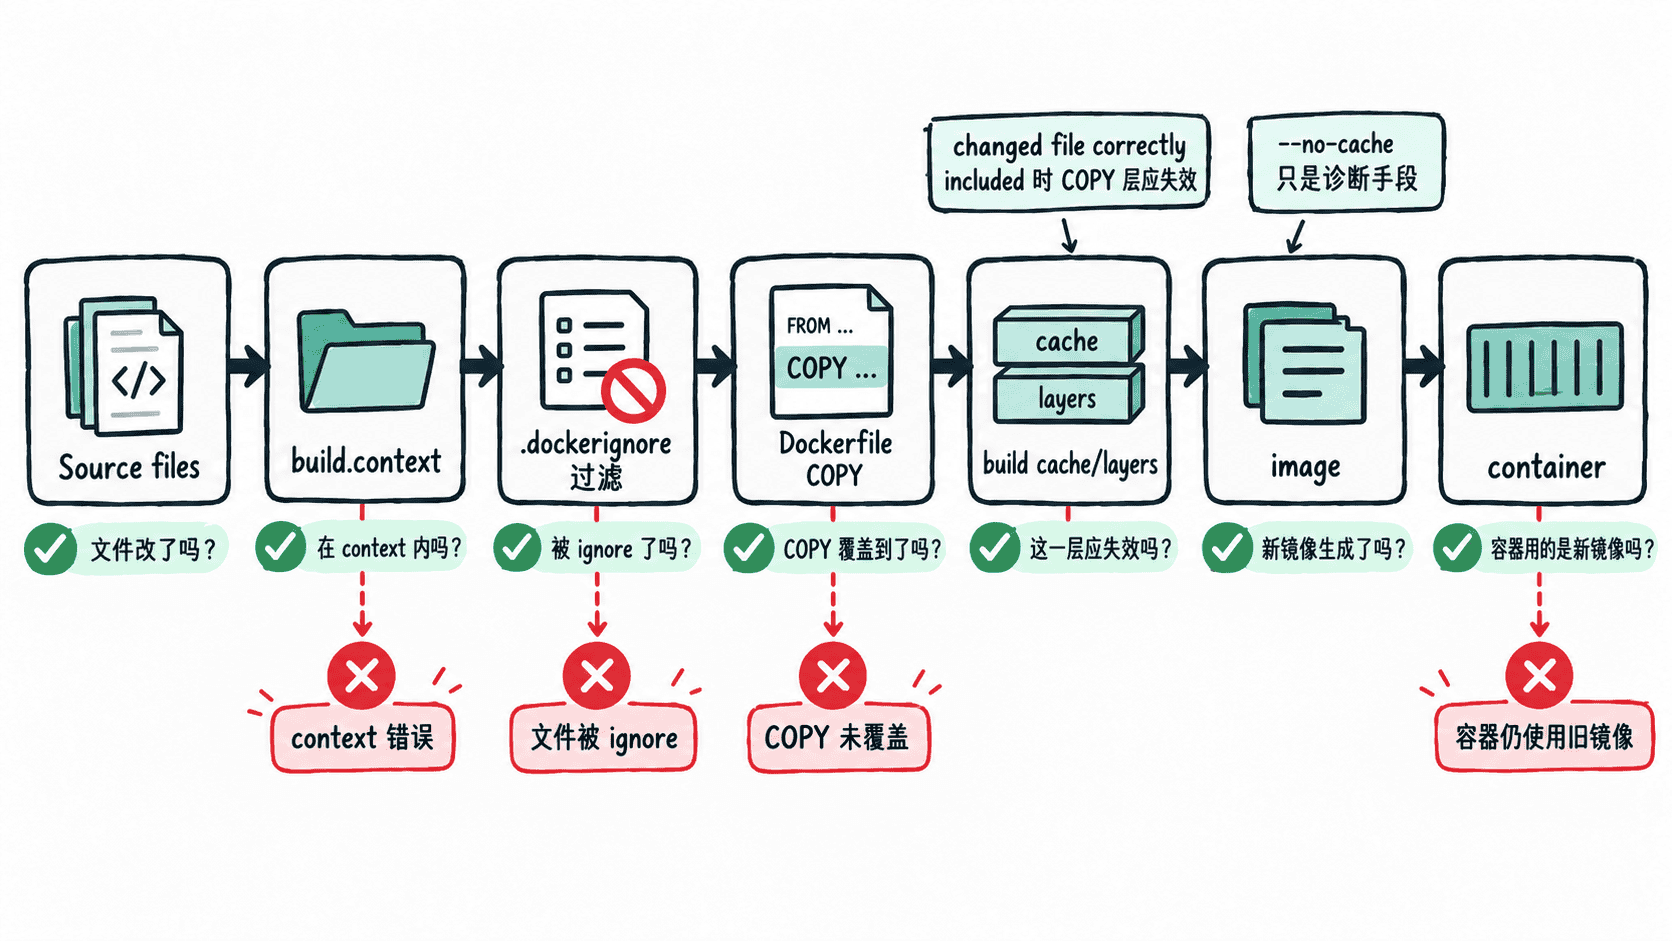
用镜像内文件验证,而不是只看宿主机
下面给出一个最小验证方式。假设 src/version.txt 已改为 v2,服务名是 app。先重建,再直接从新镜像启动一次性容器读取文件:
docker compose build --no-cache app >/dev/null 2>&1
docker compose run --rm --no-deps app cat /app/src/version.txt 2>/dev/null
预期输出
v2这里的 --no-cache 用于排除缓存干扰,不应成为日常固定选项。只要修改过的文件确实进入构建上下文并参与 COPY,Docker 会根据输入变化使相关层及其后续层失效;如果强制禁用缓存后仍读到旧内容,应回到上下文、忽略规则和复制路径继续查。
镜像正确但容器仍旧怎么办
镜像更新并不等于已经运行的容器自动替换。构建完成后,可让 Compose 在启动时重新构建并按需要重建服务:
docker compose up -d --build app >/dev/null 2>&1 && echo "updated"预期输出
updated若镜像内已经是新代码,而服务表现仍旧,还要检查是否存在 bind mount 把宿主机旧目录覆盖到镜像路径,例如把 ./src:/app/src 挂载进去。此时运行时看到的是挂载内容,不是镜像中 COPY 进去的文件。
处理这类问题时,最有效的顺序是:先证明文件有没有进入构建输入,再证明有没有进入镜像,最后证明运行中的容器是否基于该镜像且没有被挂载覆盖。