
架构与系统设计 / 系统课时
完成订单平台架构综合设计
完成订单平台架构综合设计
综合设计的重点不是把所有组件都放进一张图,而是让业务目标、模块边界、数据所有权、协作方式、性能与可靠性形成一致的因果链。本篇用一个订单平台示例完成从约束到可验证架构方案的闭环。
学习目标
- 从业务目标和质量属性推导订单平台的关键架构决策
- 划分模块、数据所有权以及同步与异步协作边界
- 用事务、可靠消息、观测指标和演练验证关键权衡
先把目标转成约束
本示例把订单平台的核心要求收敛为四条:创建订单不能因非关键动作被长时间阻塞;库存不能因并发扣减而超卖;支付结果允许短暂延迟但最终必须反映到订单;订单写路径和运行变更必须可追踪、可恢复。
这些要求直接决定后续取舍。同步链只保留创建订单所需的最小能力,跨服务状态传播采用可靠事件;库存拥有自己的写模型和原子扣减;订单库不允许其他服务直接修改;所有关键消息和状态变化都携带稳定的 order_id。
划分模块与数据所有权
订单平台可以划分为 Order、Inventory、Payment、Customer 与 Fulfillment。每个模块只直接写自己的存储:Order 写订单与 Outbox,Inventory 写库存与预占,Payment 写支付记录,Customer 提供客户信息,Fulfillment 消费已确认订单并推进履约。
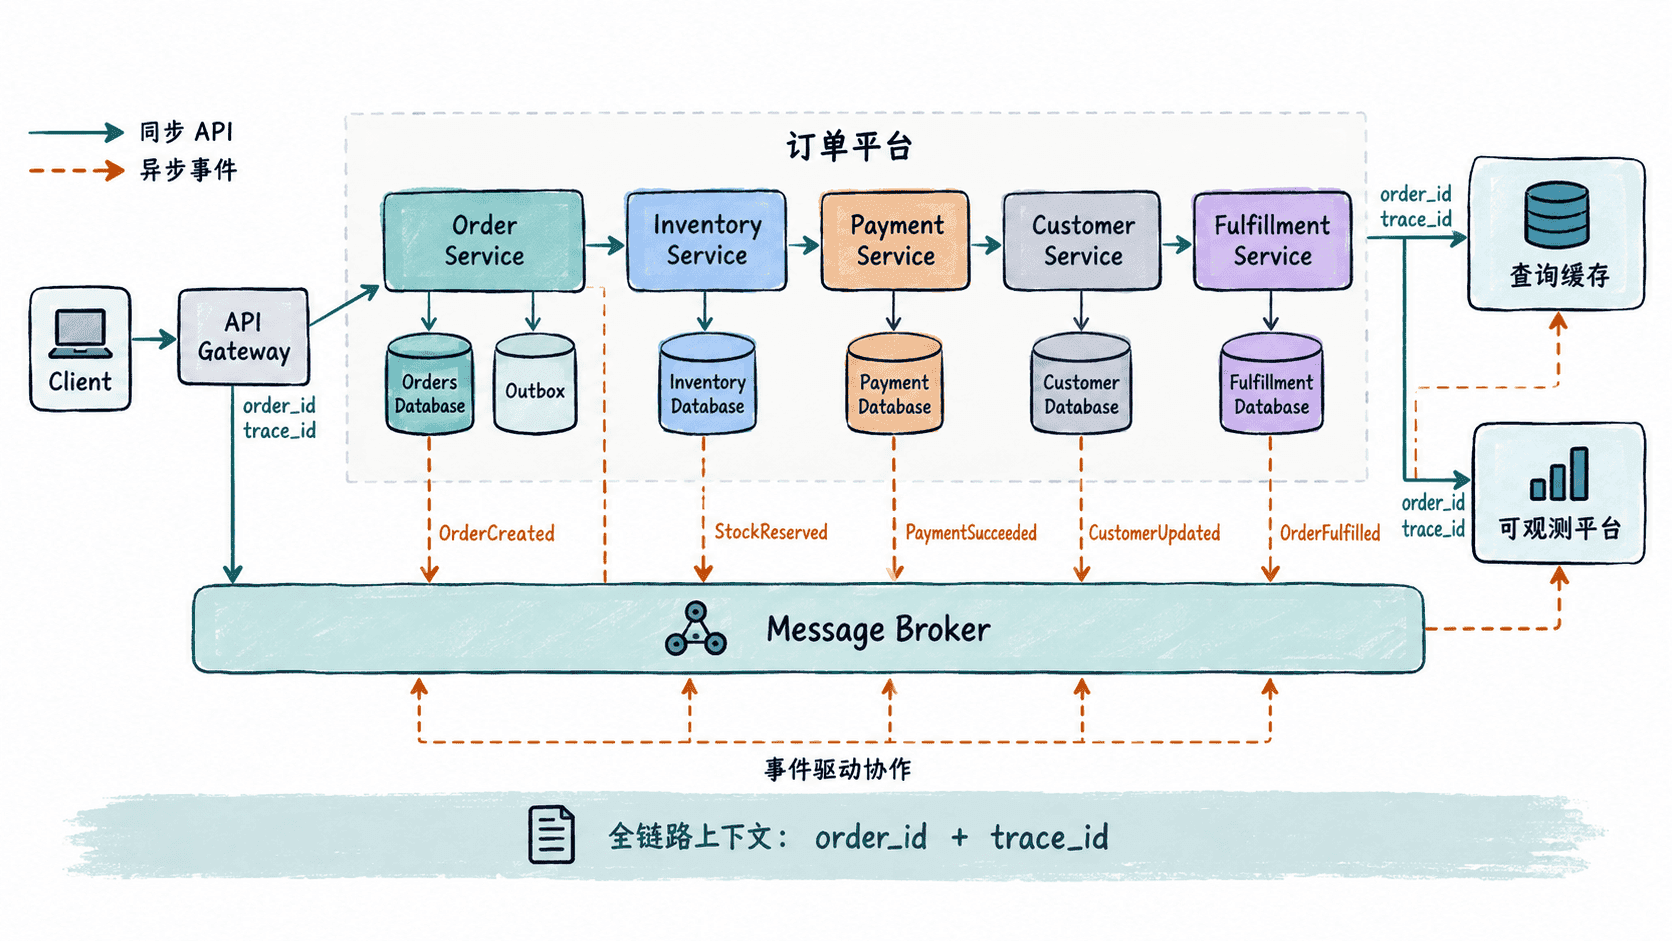
这种划分的关键不是服务名称,而是写入权清晰。查询可以通过 API、事件构建只读模型或缓存扩展,但不应为了“少一次调用”而恢复跨域直连写表,否则发布独立性和审计边界都会被破坏。
用本地事务连接订单与事件
订单创建时,最容易出现的故障是订单写成功但事件没发出,或消息已发送但订单事务回滚。一个常见做法是在同一个数据库事务中写订单和 Outbox,再由独立发布器把 Outbox 事件发送到消息系统。
下面是可在 PostgreSQL 执行的最小示例,它同时创建订单与 Outbox 事件,并查询事务结果。
CREATE TABLE orders (
    id BIGINT PRIMARY KEY,
    user_id BIGINT NOT NULL,
    request_key TEXT NOT NULL,
    status TEXT NOT NULL,
    amount_cents BIGINT NOT NULL,
    UNIQUE (user_id, request_key)
);

CREATE TABLE outbox_event (
    event_id BIGINT PRIMARY KEY,
    aggregate_id BIGINT NOT NULL,
    event_type TEXT NOT NULL,
    payload JSONB NOT NULL,
    published BOOLEAN NOT NULL DEFAULT FALSE
);

BEGIN;

INSERT INTO orders (id, user_id, request_key, status, amount_cents)
VALUES (1001, 42, 'req-1001', 'CREATED', 12900);

INSERT INTO outbox_event (event_id, aggregate_id, event_type, payload)
VALUES (9001, 1001, 'OrderCreated', '{"orderId":1001,"userId":42}');

COMMIT;

SELECT id, status, amount_cents
FROM orders
WHERE id = 1001;

SELECT aggregate_id, event_type, published
FROM outbox_event
WHERE event_id = 9001;
预期输出:
id   | status  | amount_cents
1001 | CREATED | 12900

aggregate_id | event_type   | published
1001         | OrderCreated | f
published = false 表示事件已经随订单事务可靠落库,但还未被发布器确认发送。发布器应按事件主键幂等处理;消费者也不能假设消息只到达一次,而要用业务键或消费记录抵御重复投递。
设计协作、性能与可靠性边界
订单创建接口只负责校验、幂等、落库和产生可靠事件,不同步等待履约、通知或分析任务。库存服务消费 OrderCreated 后执行原子预占并发布结果;支付服务处理支付渠道回调并发布支付事件;Order 根据这些事件推进自身状态。
性能扩展优先保持应用实例无状态,通过负载均衡横向扩容。订单详情等读多写少路径可以使用缓存,但缓存只保存可重建数据;真正的订单状态仍以订单库为准。若单库容量成为瓶颈,再根据稳定业务键做分片,而不是提前引入分布式事务。
可靠性上,远程调用需要超时、隔离和有界重试;消息消费需要幂等、退避和死信处理;数据库与消息系统需要跨故障域冗余。对“订单已创建但后续事件长期未完成”的情况,应有对账任务按 order_id 检查订单、库存、支付和消息状态,并触发补偿或人工处置。
用运行证据验证关键权衡
综合设计必须能被生产证据证伪,而不是停留在静态架构图。上线前应为关键决策定义验证项:
| 决策 | 主要收益 | 主要代价 | 验证证据 |
|---|---|---|---|
| Order 与 Outbox 同事务 | 避免订单与事件双写不一致 | 增加发布器与积压治理 | 未发布事件数量、发布延迟、重复率 |
| 非关键动作异步化 | 缩短创建订单同步链 | 接受短暂最终一致 | 创建延迟、事件积压、状态收敛时间 |
| 数据按模块独占写入 | 降低跨服务发布耦合 | 查询路径可能变长 | 跨库写扫描、接口依赖、变更联动次数 |
| 无状态实例横向扩容 | 提高容量与故障切换能力 | 依赖外部状态存储 | 单实例吞吐、扩容时间、故障时剩余容量 |
验收时不仅看“功能能跑”,还要压测峰值路径、注入依赖超时、验证消息重复与积压、执行数据库或实例故障切换,并确认指标、日志和追踪能沿 order_id 与 trace_id 还原完整链路。只有这些证据与业务目标一致,这份架构设计才算真正闭环。