
架构与系统设计 / 系统课时
选择跨服务一致性方案
选择跨服务一致性方案
跨服务一致性不是先选“强一致”还是“最终一致”,而是先写清业务绝不能被破坏的约束,再看系统能容忍多久的不一致、失败后能否补偿。最终要得到的是一条可解释的决策链:哪些约束必须同步守住,哪些状态允许异步收敛,哪些差异只能靠对账发现并修复。
学习目标
- 能把业务描述改写成可验证的不变量,并判断它是否允许短暂违反。
- 能根据可接受延迟、补偿能力和依赖可靠性,在强一致、最终一致、异步对账之间做选择。
- 能为选定方案补上超时、重试、幂等和对账等必要保护。
先锁定业务不变量
一致性方案服务的是业务不变量,而不是技术偏好。先问“什么状态一旦同时出现就不可接受”。例如资金账户不能出现已扣款却找不到对应账务流水,限量库存不能因为并发扣减变成负数;而用户积分晚几秒到账,通常只是体验延迟,不是不变量破坏。
判断时把需求拆成三项:是否必须在当前请求返回前成立、允许不一致多久、失败后是否能用反向动作恢复。只要第一项答案是“必须”,就应优先把这条不变量收拢到单一原子边界、单写者或可线性化的协调点中,而不是把跨服务同步调用链误当成强一致。
三种方案怎么选
| 方案 | 适合的约束 | 典型代价 |
|---|---|---|
| 强一致 | 不变量不能短暂被破坏,调用方必须立即知道确定结果 | 同步等待、可用性下降、跨节点协调成本高 |
| 最终一致 | 允许秒级或分钟级延迟,失败动作可重试或补偿 | 需要幂等、消息可靠投递和状态机 |
| 异步对账 | 在线链路不能阻塞,差异可稍后发现并人工或自动修复 | 修复延迟更长,必须保留可审计事实来源 |
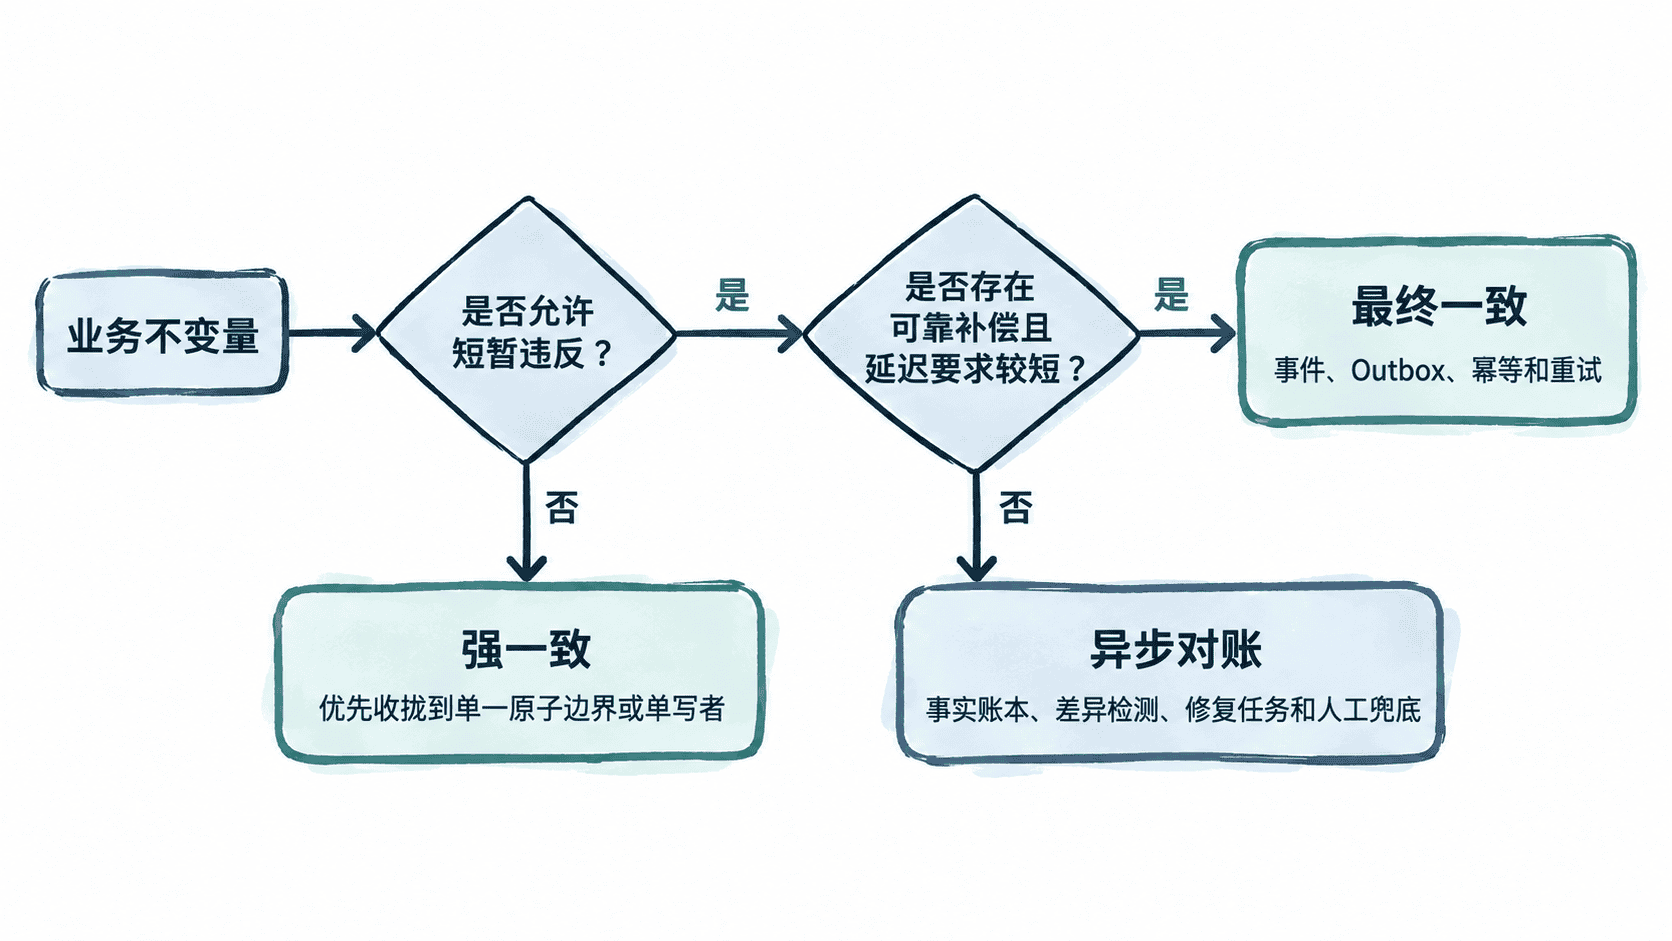
还要注意,异步对账常常不是其他方案的替代品,而是最后一道安全网。即使主链路采用强一致或最终一致,只要存在外部支付、第三方物流或消息系统,就值得保留周期性对账来发现“本地看起来成功、外部事实却不同”的漂移。
用决策脚本快速筛选
下面的 Python 程序把三个关键问题固化成最小决策规则。它不是生产系统的自动架构器,而是评审时避免遗漏条件的可执行检查表。
from dataclasses import dataclass

@dataclass
class Case:
    name: str
    must_hold_now: bool
    compensation_possible: bool
    max_delay_seconds: int

def choose(case: Case) -> str:
    if case.must_hold_now:
        return '强一致:先收拢不变量到原子边界'
    if case.compensation_possible and case.max_delay_seconds <= 60:
        return '最终一致:事件驱动 + 幂等补偿'
    return '异步对账:事实账本 + 差异修复'

cases = [
    Case('库存不可超卖', True, False, 0),
    Case('积分到账', False, True, 30),
    Case('第三方结算核对', False, False, 3600),
]

for item in cases:
    print(f'{item.name}: {choose(item)}')
预期输出
库存不可超卖: 强一致:先收拢不变量到原子边界
积分到账: 最终一致:事件驱动 + 幂等补偿
第三方结算核对: 异步对账:事实账本 + 差异修复
真实评审时可以再加入吞吐量、跨地域、第三方 SLA 等条件,但不要让条件数量掩盖核心顺序:先看不变量,再看时间窗口,最后看补偿与修复能力。
把选择落到链路设计
选择强一致时,优先减少跨服务原子操作的数量。例如“扣库存并生成预留记录”应由同一拥有库存事实的服务完成,其他服务拿到预留结果后再继续。若必须跨资源协调,要明确超时、锁持有时间和协调器故障后的恢复方式。
选择最终一致时,主链路需要同时具备可靠事件发布、消费者幂等和可重放能力。常见做法是本地事务写业务数据与 Outbox,再异步发布事件;失败时依靠重试或补偿动作收敛,而不是用无限重试掩盖永久性错误。
选择异步对账时,必须先定义哪一份数据是事实源,并为每笔业务保留稳定关联键。对账任务只负责发现和修复差异,不应凭模糊时间范围猜测记录对应关系。最终方案可以是“局部强一致 + 跨服务最终一致 + 周期对账”三层组合,而不是强迫整条链路只使用一种一致性模型。