
架构与系统设计 / 系统课时
识别约束假设与关键风险
识别约束假设与关键风险
架构决策最容易出错的地方,不是技术选型本身,而是把限制条件、未经验证的判断和真正会伤害目标的风险混在一起。本篇给出一套可落地的方法,把事实、约束、假设和风险拆开记录,再按影响与不确定性确定验证顺序。
学习目标
- 区分事实、约束、假设与风险,避免用“大家都认为”替代证据。
- 从技术、组织、合规和交付四个维度系统收集约束。
- 把高不确定性假设转成可验证的风险项,并排出处理优先级。
先把四类信息分开
架构讨论里常见的混乱,是一句话同时承担多种含义。例如“数据库只能用现有 MySQL,因为三个月内必须上线”。这里至少包含两个约束:已有数据库能力边界,以及固定交付时间。如果再补一句“预计单库能撑住两年”,这已经不是约束,而是假设。
可以用下面的判断标准快速分类:
| 类型 | 判断问题 | 示例 |
|---|---|---|
| 事实 | 是否已有证据证明? | 现网峰值为 2500 QPS |
| 约束 | 是否限制了可选方案? | 必须部署在指定云区域 |
| 假设 | 是否暂时相信但尚未验证? | 峰值一年内不会超过 5000 QPS |
| 风险 | 如果假设错误或约束冲突,会造成什么损失? | 容量不足导致高峰超时 |
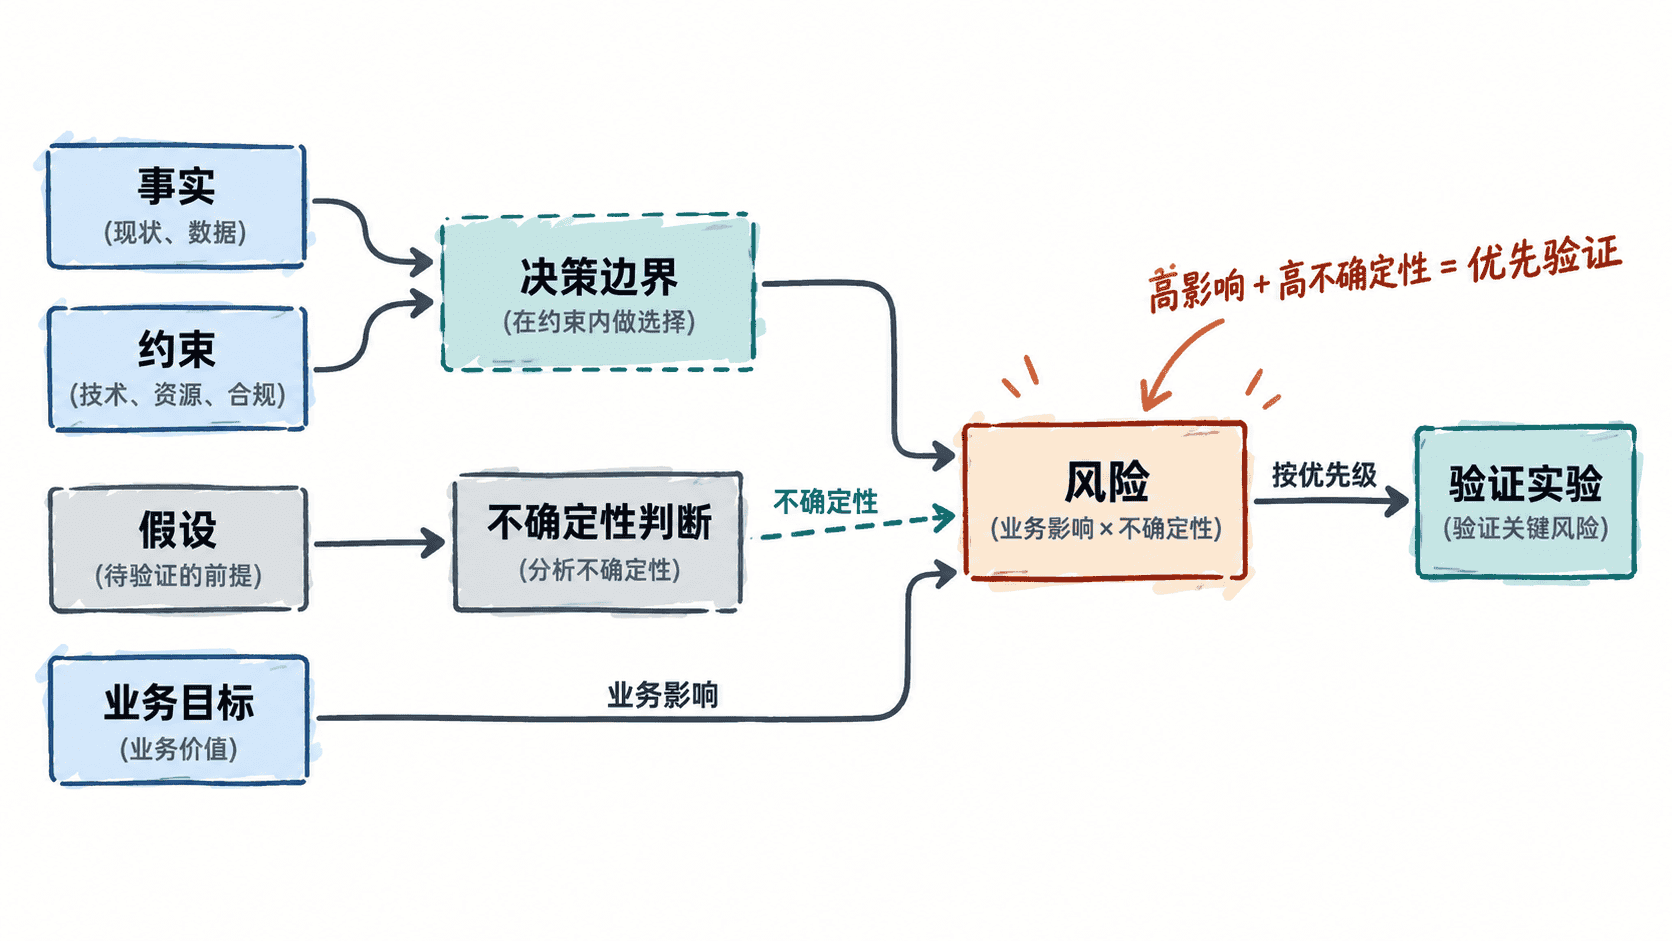
事实与约束不是“坏事”,它们只是决策边界。真正需要优先处理的是那些既影响关键目标、又缺少证据的假设,因为它们最可能让架构建立在错误前提上。
按四个维度收集约束
不要只问技术限制。一次架构设计至少检查技术、组织、合规和交付四类约束,它们往往共同决定什么方案真正可行。
技术约束关注已有平台、协议、数据规模、延迟目标、可用性和遗留系统接口。组织约束关注团队技能、维护能力、职责边界和跨团队协作成本。合规约束关注数据驻留、审计、隐私、许可证和安全基线。交付约束关注截止时间、迁移窗口、预算和并行项目依赖。
收集时尽量把模糊说法改写成可判断的句子。例如不要写“系统要很稳定”,而应写“核心下单链路月度可用性目标为 99.95%”;不要写“团队不熟悉 Kafka”,而应写“当前值班团队没有 Kafka 生产运维经验,且本季度没有培训预算”。
把假设变成可验证风险
假设本身不是问题,未显式记录且长期不验证的假设才危险。处理时可以把每条假设改写成“假设—失效后果—验证方式”三联项。
例如:
- 假设:现有缓存集群可以承受双倍读流量。
- 失效后果:高峰期间缓存击穿,数据库负载被放大。
- 验证方式:用生产等比例数据做压测,并观察缓存命中率、P99 延迟和数据库连接数。
这样记录后,风险就从“感觉不稳”变成了可以安排负责人、时间和验收条件的验证任务。
用影响与不确定性排优先级
风险排序不需要复杂模型。先分别判断两个维度:一是失效后对核心目标的影响,二是当前证据不足带来的不确定性。高影响、高不确定性的事项优先验证;高影响但已有充分证据的事项重点做控制和预案;低影响事项则可以后置。
如果团队需要一个统一尺度,可以使用 1~5 分制计算简单风险分数:
( 风险分数 = 影响程度 \times 不确定性 )
分数的意义不是制造“精确数字”,而是迫使团队解释为什么某个风险值得优先花时间。评分时应附一句依据,例如“支付通道切换尚未演练,失败会直接阻断收入,因此影响 5、不确定性 4”。
形成可追踪的风险清单
最后把讨论收敛成一张短表即可,至少包含风险、触发来源、影响、验证方式、负责人和截止时间。风险关闭的条件也要明确:是通过压测证明假设成立,还是通过架构调整降低影响,抑或接受风险并准备回退方案。
一份好的风险清单不会罗列几十条“可能发生的事情”,而是集中暴露当前决策最脆弱的前提。架构师的目标不是消灭所有不确定性,而是在做出不可逆决策前,优先验证那些一旦判断错误就会付出高代价的部分。