
单片机与物联网 / 系统课时
故障记录与安全恢复
故障记录与安全恢复
系统发生看门狗复位、外设初始化失败或参数损坏后,仅仅重新启动往往会重复进入同一故障。本课将建立一套可追踪的故障记录格式,并通过启动自检、默认参数恢复和安全模式,让设备在异常后仍保持可诊断、可控制。
学习目标
- 能设计包含版本、序号、复位原因、错误码和 CRC 的故障记录。
- 能按照“读取证据、校验数据、自检、决策、进入模式”的顺序组织启动流程。
- 能为重复复位、参数损坏和关键外设失败定义安全恢复方案与验收条件。
故障记录与启动决策
可靠恢复需要哪些信息
启动代码首先读取芯片提供的复位标志,并立即复制到 RAM;不同型号可区分的原因不同,常见类别包括上电复位、外部复位、软件复位和看门狗复位。读取完成后再清除硬件标志,避免后续代码误判。
持久化故障记录应当自描述且可校验。推荐包含 magic、version、sequence、resetCause、faultCode、少量上下文和 CRC32。sequence 用于在双槽记录中选择最新有效项,version 用于兼容结构升级,CRC 用于识别掉电或写入中断导致的半成品。
| 字段 | 作用 | 设计要点 |
|---|---|---|
magic |
识别记录类型 | 使用固定常量,避免把随机数据当成记录 |
version |
区分结构版本 | 升级格式时保留迁移或回退路径 |
sequence |
判断新旧顺序 | 使用单调递增值,并处理溢出比较 |
resetCause |
保存复位来源 | 先读硬件标志,再转换成统一枚举 |
faultCode |
标识首要故障 | 优先保存首次关键错误,避免被次生错误覆盖 |
CRC32 |
校验完整性 | 覆盖除 CRC 字段之外的全部有效字节 |
启动自检与恢复决策
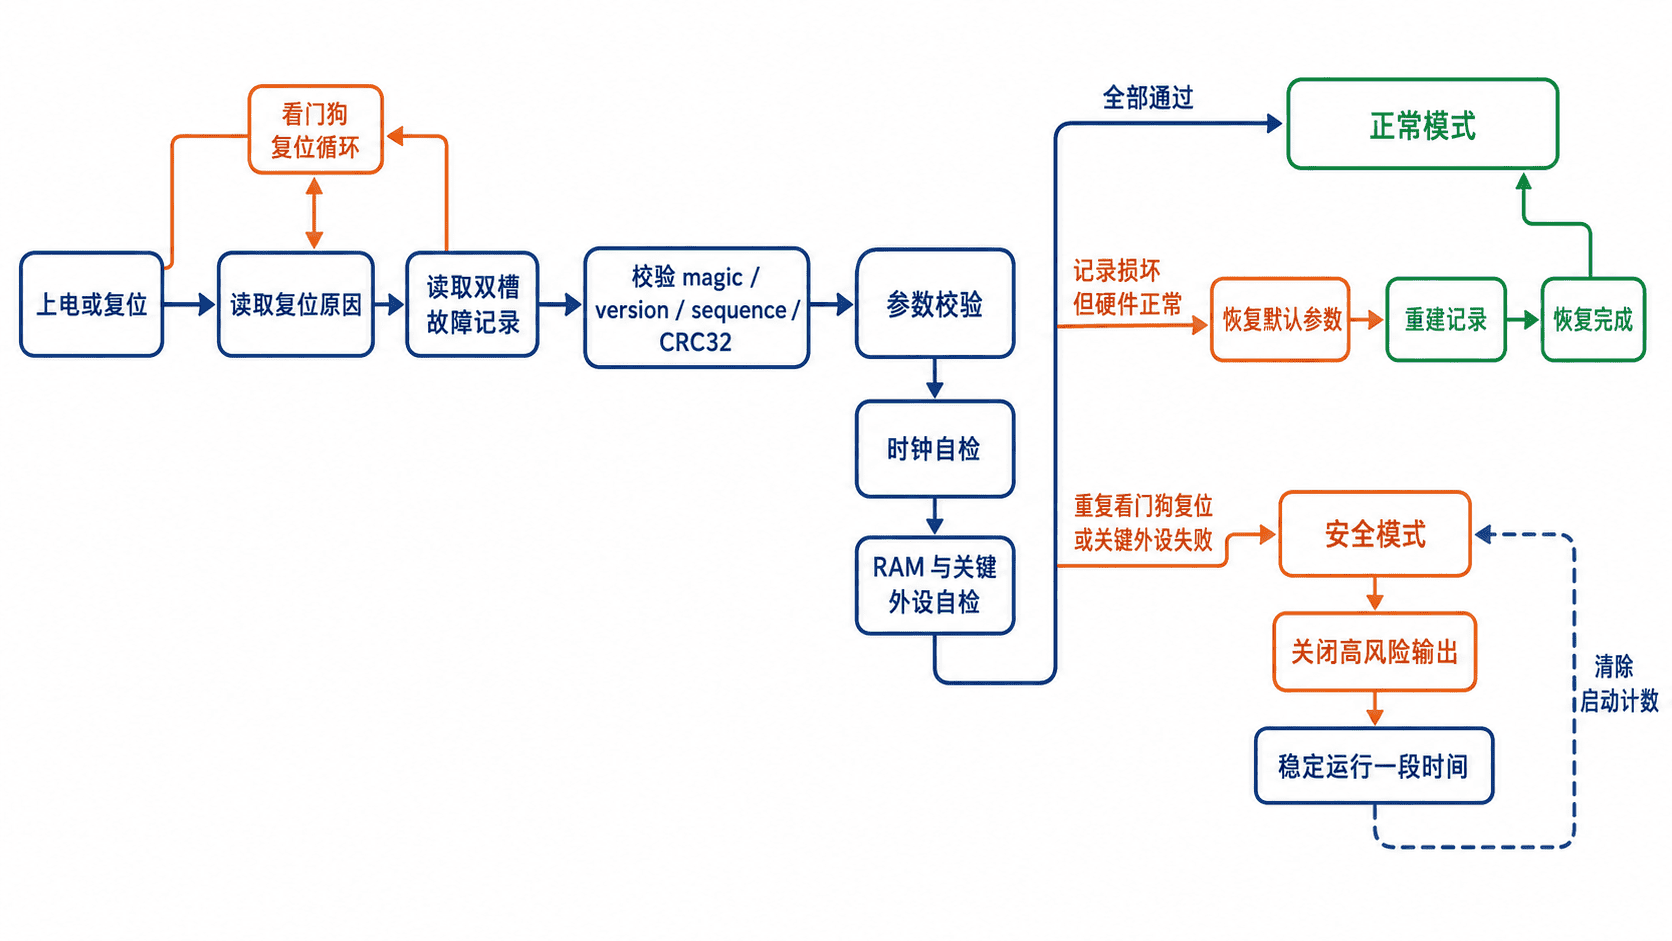
可靠启动流程不应边初始化边覆盖证据。应先保存复位原因和故障记录,再执行最小硬件初始化,最后根据自检结果选择运行模式。参数 CRC 失败时可以恢复出厂默认值,但关键传感器、时钟或执行器自检失败时,不应继续进入完整业务逻辑。
推荐采用以下优先级:
- 读取复位原因和持久化记录,验证格式与 CRC。
- 检查启动计数或时间窗口,识别短时间内的重复复位。
- 校验配置参数;无效时装载安全默认值,并记录恢复事件。
- 执行关键自检,只检查进入业务前不可缺少的资源。
- 根据结果进入正常模式、默认参数恢复模式或安全模式。
- 设备稳定运行达到规定时间后,再清除启动计数,避免刚启动就把复位循环证据抹掉。
安全模式必须是明确设计的运行状态,而不是“少初始化几个模块”。它通常应关闭电机、加热器和高功率输出,保留看门狗、通信、日志和必要传感器,使维护人员仍能读取故障原因、升级固件或下发恢复命令。
完整示例与验证
下面的标准 C 程序实现一个可运行的故障记录模型。它使用 CRC32 校验记录,并根据“有效记录 + 看门狗复位 + 关键初始化故障”进入安全模式;当 CRC 被破坏时,启动方案改为恢复默认参数。嵌入式项目中可把该结构写入双槽 Flash,并在启动时选择 sequence 较新的有效记录。
#include <stddef.h>
#include <stdint.h>
#include <stdio.h>
#include <string.h>

#define FAULT_MAGIC 0x4641554CUL
#define FAULT_VERSION 1U

typedef enum {
    RESET_POWER_ON,
    RESET_WATCHDOG,
    RESET_SOFTWARE
} ResetCause;

typedef enum {
    FAULT_NONE,
    FAULT_SENSOR_INIT
} FaultCode;

typedef enum {
    MODE_NORMAL,
    MODE_RESTORE_DEFAULTS,
    MODE_SAFE
} BootMode;

typedef struct {
    uint32_t magic;
    uint16_t version;
    uint16_t reserved;
    uint32_t sequence;
    uint32_t reset_cause;
    uint32_t fault_code;
    uint32_t crc32;
} FaultRecord;

static uint32_t crc32_bytes(const uint8_t *data, size_t length) {
    uint32_t crc = 0xFFFFFFFFUL;

    for (size_t i = 0; i < length; ++i) {
        crc ^= data[i];
        for (int bit = 0; bit < 8; ++bit) {
            uint32_t mask = (uint32_t)-(int32_t)(crc & 1U);
            crc = (crc >> 1U) ^ (0xEDB88320UL & mask);
        }
    }

    return ~crc;
}

static FaultRecord make_record(ResetCause cause, FaultCode fault, uint32_t sequence) {
    FaultRecord record = {
        .magic = FAULT_MAGIC,
        .version = FAULT_VERSION,
        .reserved = 0,
        .sequence = sequence,
        .reset_cause = (uint32_t)cause,
        .fault_code = (uint32_t)fault,
        .crc32 = 0
    };

    record.crc32 = crc32_bytes((const uint8_t *)&record, offsetof(FaultRecord, crc32));
    return record;
}

static int record_is_valid(const FaultRecord *record) {
    uint32_t expected = crc32_bytes(
        (const uint8_t *)record,
        offsetof(FaultRecord, crc32)
    );

    return record->magic == FAULT_MAGIC &&
           record->version == FAULT_VERSION &&
           record->crc32 == expected;
}

static BootMode decide_boot_mode(const FaultRecord *record) {
    if (!record_is_valid(record)) {
        return MODE_RESTORE_DEFAULTS;
    }

    if (record->reset_cause == RESET_WATCHDOG &&
        record->fault_code != FAULT_NONE) {
        return MODE_SAFE;
    }

    return MODE_NORMAL;
}

static const char *mode_name(BootMode mode) {
    switch (mode) {
        case MODE_NORMAL:
            return "NORMAL";
        case MODE_RESTORE_DEFAULTS:
            return "RESTORE_DEFAULTS";
        case MODE_SAFE:
            return "SAFE_MODE";
    }

    return "UNKNOWN";
}

int main(void) {
    FaultRecord record = make_record(
        RESET_WATCHDOG,
        FAULT_SENSOR_INIT,
        7
    );

    printf("record valid: %s\n", record_is_valid(&record) ? "yes" : "no");
    printf("sequence: %lu\n", (unsigned long)record.sequence);
    printf("boot mode: %s\n", mode_name(decide_boot_mode(&record)));

    record.crc32 ^= 1U;
    printf("after CRC corruption: %s\n",
           record_is_valid(&record) ? "valid" : "invalid");
    printf("fallback mode: %s\n", mode_name(decide_boot_mode(&record)));

    return 0;
}
将代码保存为 fault_recovery_demo.c,然后编译运行:
gcc -std=c11 -Wall -Wextra -O2 fault_recovery_demo.c -o fault_recovery_demo
./fault_recovery_demo
预期输出
record valid: yes
sequence: 7
boot mode: SAFE_MODE
after CRC corruption: invalid
fallback mode: RESTORE_DEFAULTS
示例中的 CRC 只负责识别数据损坏,不代表写入过程具备原子性。真实 Flash 方案还应使用双槽或日志式记录:先写入新槽并校验成功,再把它视为最新记录;旧槽在新记录有效前不能被提前擦除。
工程落地与验收
故障码应稳定、可查询,并区分“首次根因”和“后续连锁错误”。例如传感器初始化失败后导致控制任务未启动,应保留传感器故障作为主错误,而不是只记录任务超时。日志中还应保存固件版本、参数版本和有限的上下文,避免记录体过大造成频繁擦写。
恢复机制至少应覆盖三类测试:破坏参数 CRC 后能加载默认值;连续触发看门狗后能进入安全模式且高风险输出保持关闭;修复故障并稳定运行达到规定时间后,启动计数能够被清除。每次测试都要读取故障记录,确认复位原因、错误码和模式选择与实际现象一致。
实现时还应遵守以下边界:
- 中断和 HardFault 路径只记录少量固定数据,不执行动态分配、复杂格式化或长时间擦写。
- Flash 写入前确认电压条件和空闲槽,写完后立即回读并校验 CRC。
- 默认参数必须是经过验证的安全集合,不能只是全零结构体。
- 安全模式仍要喂看门狗,但只能在自检和主循环确实运行时喂狗。
- 故障记录不要在启动成功瞬间清除,应等待系统稳定运行一个明确周期。
本课总结
- 故障恢复的第一步是保留证据:复位原因、错误码、版本、序号和 CRC 共同构成可验证记录。
- 启动流程应先取证和校验,再自检和决策,最后进入正常、默认恢复或安全模式。
- 双槽写入、延迟清除启动计数和明确的安全输出机制,可以避免掉电损坏与复位循环反复发生。
下一课预告
下一阶段将把电源保护、持久化记录和安全恢复整合到系统级可靠性测试中,通过受控掉电、看门狗注入和参数破坏验证整条恢复链路。