
PostgreSQL / 系统课时
配置复制账号与访问控制
配置复制账号与访问控制
这一课建立备库到主库的物理复制认证链路:创建专用复制角色,用 pg_hba.conf 精确限制来源地址和认证方式,并从备库进入物理复制 walsender 模式执行 IDENTIFY_SYSTEM,验证网络、TLS、认证和复制权限是否全部可用。
学习目标
- 创建具有
LOGIN和REPLICATION属性的专用复制账号 - 使用
pg_hba.conf限制物理复制连接的来源与认证方式 - 用
replication=true验证物理复制协议连接
创建专用复制角色
流复制账号不需要超级用户权限。应单独创建只承担复制职责的登录角色,避免让备库长期保存超级用户凭据。
在主库执行:
CREATE ROLE replicator
WITH LOGIN REPLICATION
PASSWORD '<STRONG_PASSWORD>';
预期结果
CREATE ROLE<STRONG_PASSWORD> 应替换为实际高强度密码,并通过受控的密码管理方式保存,不要提交到脚本仓库。
确认角色属性:
SELECT rolname, rolcanlogin, rolreplication, rolsuper
FROM pg_roles
WHERE rolname = 'replicator';
预期输出
  rolname   | rolcanlogin | rolreplication | rolsuper
------------+-------------+----------------+----------
 replicator | t           | t              | f
(1 row)
关键状态是 rolcanlogin=t、rolreplication=t 且 rolsuper=f,说明账号可以登录并发起复制连接,但没有被扩大为超级用户。
限制复制连接来源
pg_hba.conf 决定哪些客户端可以连接以及使用什么认证方式。对于固定主备节点,应把来源限制为备库单个地址或明确网段,而不是开放给所有来源。
假设备库地址为 <STANDBY_IP>,且主库已经正确启用 TLS,可加入下面这一行:
hostssl replication replicator <STANDBY_IP>/32 scram-sha-256这是配置片段,不是独立命令。replication 匹配物理复制连接,replicator 限定角色,/32 只允许指定 IPv4 地址,scram-sha-256 使用 SCRAM 密码认证,hostssl 则要求连接经过 TLS。
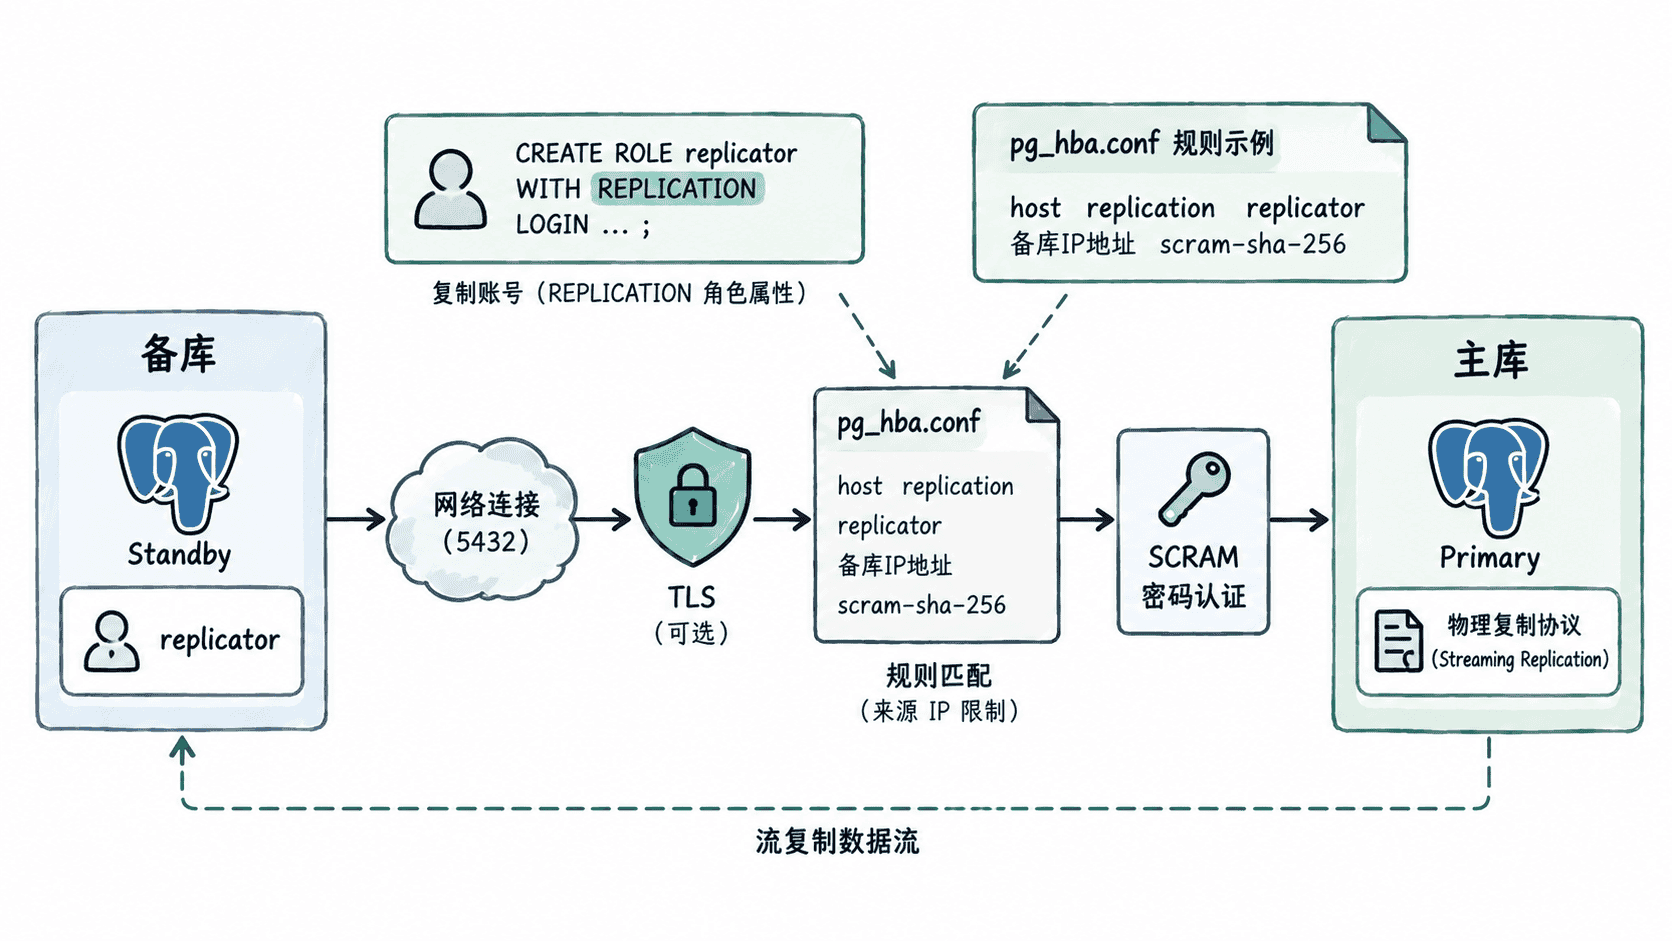
修改文件后重新加载访问控制配置。修改 pg_hba.conf 通常不需要重启实例。
SELECT pg_reload_conf();预期输出
 pg_reload_conf
----------------
 t
(1 row)
返回 t 只表示服务器接受了重新加载请求,并不能证明目标连接一定能通过,所以还要从备库实际发起复制协议连接。
确认 SCRAM 密码设置
如果规则使用 scram-sha-256,应确认后续创建或重设密码时使用 SCRAM 格式:
SHOW password_encryption;预期输出
 password_encryption
---------------------
 scram-sha-256
(1 row)
password_encryption 影响新设置密码时生成的密码验证器;如果复制角色密码是在旧配置下创建的,调整该参数后还需要重新设置角色密码,再进行认证测试。
从备库验证物理复制协议
普通 SQL 登录成功只能证明常规数据库连接可用,不能完整验证物理复制权限。物理流复制测试必须让启动报文携带 replication=true(也可写 on、yes 或 1),使后端进入物理复制 walsender 模式。replication=database 会进入逻辑复制 walsender 模式,不能作为本课的物理复制验证方式。
在备库执行,并按提示输入复制账号密码:
psql "host=<PRIMARY_IP> port=5432 user=replicator sslmode=require replication=true" -c "IDENTIFY_SYSTEM;"预期输出
      systemid       | timeline |  xlogpos   | dbname
---------------------+----------+------------+--------
 <ID>                | <ID>     | <VALUE>    |
(1 row)systemid、timeline 和 xlogpos 都是运行时动态值,实际结果会不同。物理复制模式没有连接到具体数据库,因此 dbname 为空;能够返回 IDENTIFY_SYSTEM,说明客户端已经进入物理复制协议上下文,并通过了网络、TLS、pg_hba.conf、密码认证和 REPLICATION 权限检查。
按报错位置定位失败
出现 no pg_hba.conf entry 时,优先检查来源 IP、replication 规则和规则顺序;出现 password authentication failed 时检查密码验证器与认证配置;出现连接超时或拒绝时,先检查监听地址、防火墙和端口。
还可以使用有权限读取该系统视图的管理账号,在主库确认规则是否被 PostgreSQL 正确解析:
SELECT line_number, type, database, user_name, address, netmask, auth_method, error
FROM pg_hba_file_rules
WHERE 'replicator' = ANY(user_name)
ORDER BY line_number;
预期输出
 line_number |  type   |   database    |   user_name    |    address     |      netmask        |  auth_method  | error
-------------+---------+---------------+----------------+----------------+---------------------+---------------+------
 <ID>        | hostssl | {replication} | {replicator}   | <STANDBY_IP>   | 255.255.255.255     | scram-sha-256 |
(1 row)
当物理复制协议测试成功且对应规则的 error 为空时,这条主备认证链路才算完成。后续执行基础备份或启动备库时,应继续使用同一个受限复制角色。