
PostgreSQL / 系统课时
隔离旧主防止双主写入
隔离旧主防止双主写入
提升备库之前,最关键的安全条件不是“新主能否启动”,而是旧主是否已经确定失去写入能力。本课建立故障切换中的 fencing 顺序,并通过数据库状态、业务入口和基础设施证据验证集群始终只有一个可写主库。
学习目标
- 解释为什么故障切换必须先可靠隔离旧主,再提升候选备库
- 根据故障场景选择停止实例、网络隔离、主机断电或存储隔离等 fencing 手段
- 在切换后从新主状态、业务连接和旧主隔离证据三个方向确认唯一写主
双主风险来自旧主不知道自己已被替换
PostgreSQL 流复制不会自动完成集群级 fencing。主备网络中断后,备库可能被人工或高可用系统提升,但旧主不会因为另一侧发生提升就自动永久停止写入。
如果旧主仍在运行,或者网络恢复后客户端、连接池、定时任务仍能访问它,就可能形成两个独立可写实例。两边会分别产生新的 WAL 历史,数据从同一时间点开始分叉,之后不能靠简单恢复流复制把两条时间线自动合并。
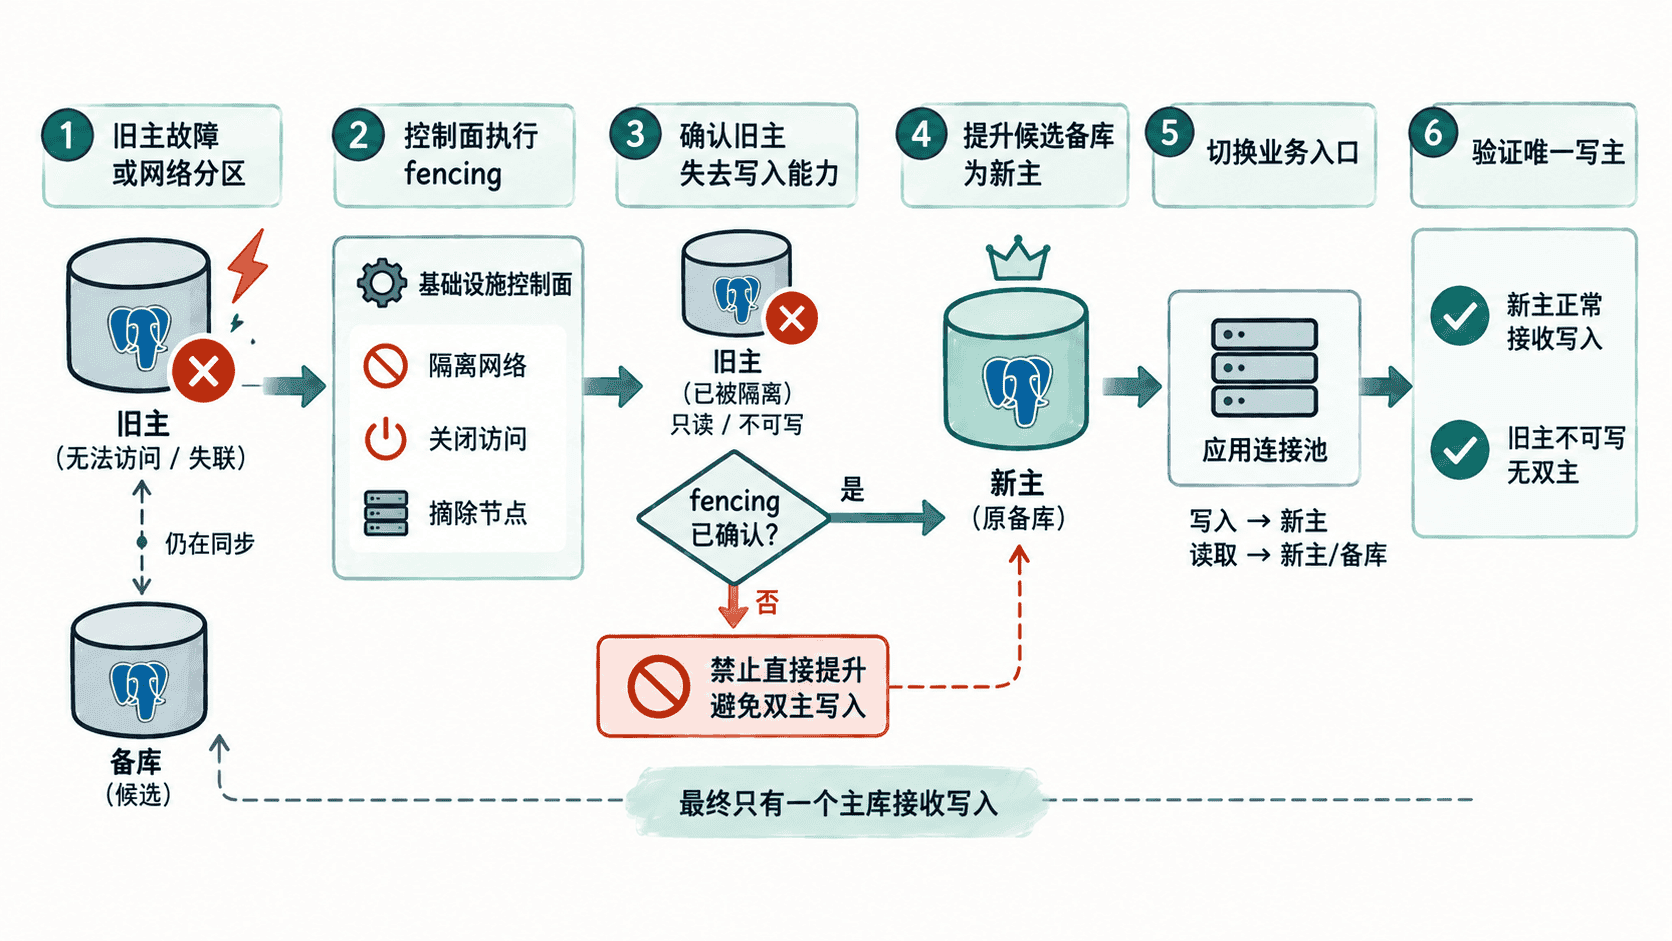
fencing 的目标是让旧主失去写入能力
fencing 不是某一条固定的 PostgreSQL 命令,而是一个必须满足的结果约束:在新主开始接受写入前,应有足够可信的证据证明旧主无法继续承担业务写入。 常见手段包括停止 PostgreSQL、关闭旧主主机、切断业务网络、从负载均衡中强制摘除,或撤销旧主对共享存储的访问权。
如果仍能可靠控制旧主,可以先停止 PostgreSQL:
pg_ctl -D <PATH> stop -m fast预期结果
waiting for server to shut down.... done
server stopped
<PATH> 替换为旧主实际数据目录。fast 模式会终止活动会话、回滚未完成事务并关闭实例。实际等待时间可能不同。
如果无法通过操作系统可靠停止旧主,应改用独立于数据库网络的基础设施控制面,例如云主机强制关机、虚拟化平台断电或存储侧撤销访问。关键不是执行了哪一种动作,而是隔离结果能够被独立确认。
先确认隔离再提升候选备库
只有旧主已经通过可信手段失去业务写入能力,才能提升候选备库。在候选备库执行:
pg_ctl -D <PATH> promote预期结果
waiting for server to promote.... done
server promoted
随后检查实例是否已经离开恢复模式:
SELECT pg_is_in_recovery();预期结果
 pg_is_in_recovery
-------------------
 f
(1 row)
返回 f 说明该实例已不再作为恢复中的备库运行。但这个结果只证明候选节点已经完成提升,不能替代旧主的 fencing 证据。如果旧主的隔离状态仍不确定,就不应因为新主已提升而宣布切换安全完成。
网络隔离与存储隔离覆盖不同风险
网络 fencing 的目标是阻断旧主继续接收业务写入,例如撤销应用网段访问、从数据库代理中移除旧主或阻断数据库端口。隔离范围必须覆盖所有实际写入口,只修改 DNS 记录通常不够,因为已有连接、固定地址客户端或旁路任务可能继续访问旧主。
如果数据库运行在共享存储、可重新挂载的块存储或类似架构上,还要考虑存储层风险。仅阻断业务网络不能保证旧主重新上线后不会继续访问数据盘,此时应通过基础设施机制撤销旧主的存储访问权。PostgreSQL 自身无法代替这类主机、网络或存储层 fencing。
验证唯一写主而不只是验证新主可用
完成提升和业务入口切换后,应同时验证新主状态和旧主隔离状态。先在新主执行:
SELECT
    pg_is_in_recovery() AS in_recovery,
    current_setting('transaction_read_only') AS transaction_read_only,
    pg_current_wal_lsn() AS current_wal_lsn;
预期结果
 in_recovery | transaction_read_only | current_wal_lsn
-------------+-----------------------+-----------------
 f           | off                   | <LSN>
(1 row)
<LSN> 为动态值,实际结果会不同。in_recovery = f 且 transaction_read_only = off 表明当前连接所在实例已经具备正常读写条件。
还要从应用、连接池、代理或服务发现层确认写流量全部指向新主,并从旧主对应的主机状态、网络规则、负载均衡成员关系或存储权限中取得隔离证据。只有“新主可写”和“旧主不可再承担业务写入”同时成立,才能确认唯一写主约束得到满足。
旧主之后如果需要重新加入集群,不能直接恢复为主库继续服务。它应基于新主当前时间线重新构建为备库,或者执行经过验证的 pg_rewind、基础备份等重新同步流程。安全的故障切换顺序始终是:先 fencing 旧主,确认隔离成功,再提升候选备库、切换业务入口并验证全局唯一写主。