
Linux 与服务器运维 / 系统课时
设置密码与账户策略
设置密码与账户策略
账户安全策略不是简单地“定期改密码”,而是要明确密码多久可用、何时预警、过期后还能保留多久,以及长期不用的账户何时进入人工审查或锁定状态。
学习目标
- 使用
chage配置密码最短使用期、最长使用期、到期预警和失效宽限期。 - 正确区分密码锁定、密码过期与账户到期,避免只锁密码却仍保留其他登录路径。
- 用登录记录筛查长期未使用账户,并按“确认用途后再锁定”的顺序处理。
先分清几种限制
chage 管理的是账户口令年龄与账户到期时间。常用参数中,-m 是两次修改密码的最短间隔,-M 是密码最长使用天数,-W 是到期前预警天数,-I 是密码过期后允许继续处于“过期”状态的天数,-E 则直接设置账户到期日期。
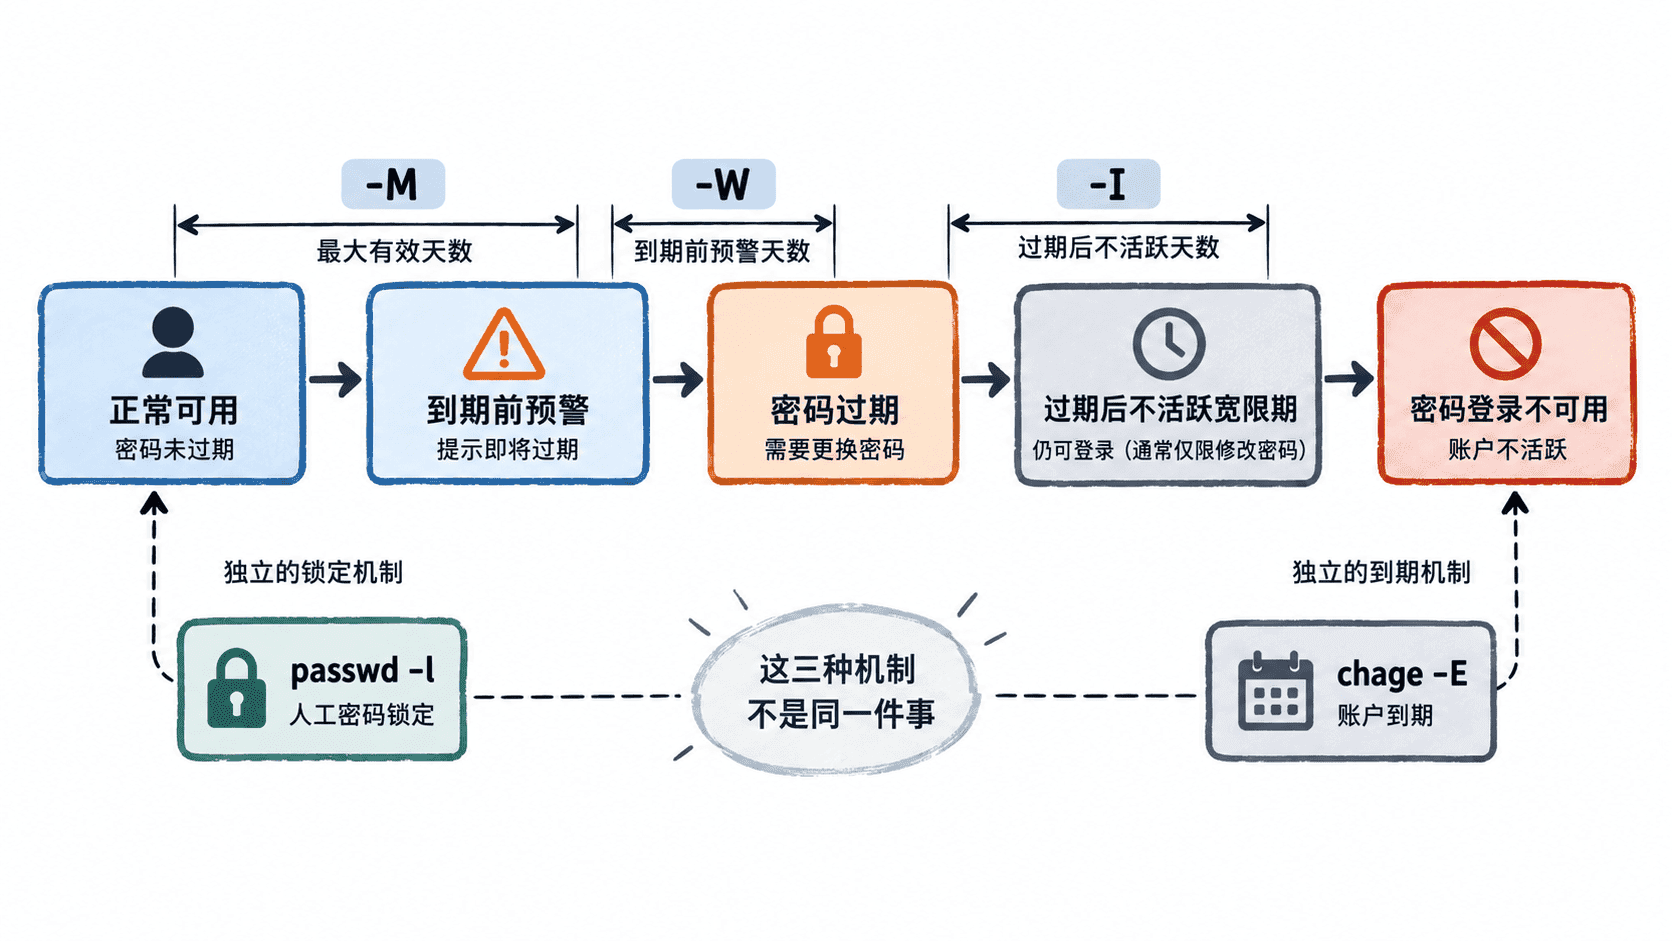
配置密码有效期
先在测试账户上设置一组可读的策略:密码至少使用 1 天,最长 90 天,提前 14 天预警,密码过期 30 天后进入不活跃状态。生产环境中的天数应由组织策略决定。
bash
USER_NAME=alice
sudo chage -m 1 -M 90 -W 14 -I 30 "$USER_NAME"
sudo env LANG=C chage -l "$USER_NAME"
预期结果
text
Last password change                                    : <DATE>
Password expires                                        : <DATE>
Password inactive                                       : <DATE>
Account expires                                         : never
Minimum number of days between password change          : 1
Maximum number of days between password change          : 90
Number of days of warning before password expires       : 14
其中 <DATE> 会随实际修改时间变化。看到最短、最长、预警和不活跃天数与策略一致,说明配置已经写入账户属性。
锁定明确不再使用的账户
对已经确认需要停用的本地账户,可以锁住其密码,再用状态查询确认锁定标记。不要对当前管理员账户或尚未确认归属的服务账户直接执行。
bash
USER_NAME=alice
sudo passwd -l "$USER_NAME" >/dev/null
sudo passwd -S "$USER_NAME"
预期结果
text
alice L <DATE> 1 90 14 30状态字段中的 L 表示密码已锁定,<DATE> 是最后一次密码变更日期。若要彻底停止一个离职或废弃账户,还应同时检查 SSH 密钥、定时任务、服务进程和集中身份平台中的授权关系。
筛查长期未使用账户
本地系统可先用 lastlog 查找超过指定天数没有登录的记录,把它当成审计线索,而不是自动删除依据。例如筛查 90 天以上未登录账户:
bash
sudo lastlog -b 90预期输出
text
Username         Port     From             Latest
<USER>           <TTY>    <IP>             <DATE>
实际行数、终端、来源地址和日期会不同;某些服务账户本来就不应交互登录,某些集中认证方式也可能不会完整更新本地 lastlog。因此长期未使用账户的正确处理顺序是:先确认账户用途和负责人,再撤销不必要授权,最后锁定或设置账户到期,而不是按天数批量删除。
按自己的节奏,确认真正理解。