
Linux 与服务器运维 / 系统课时
排查文件权限错误
排查文件权限错误
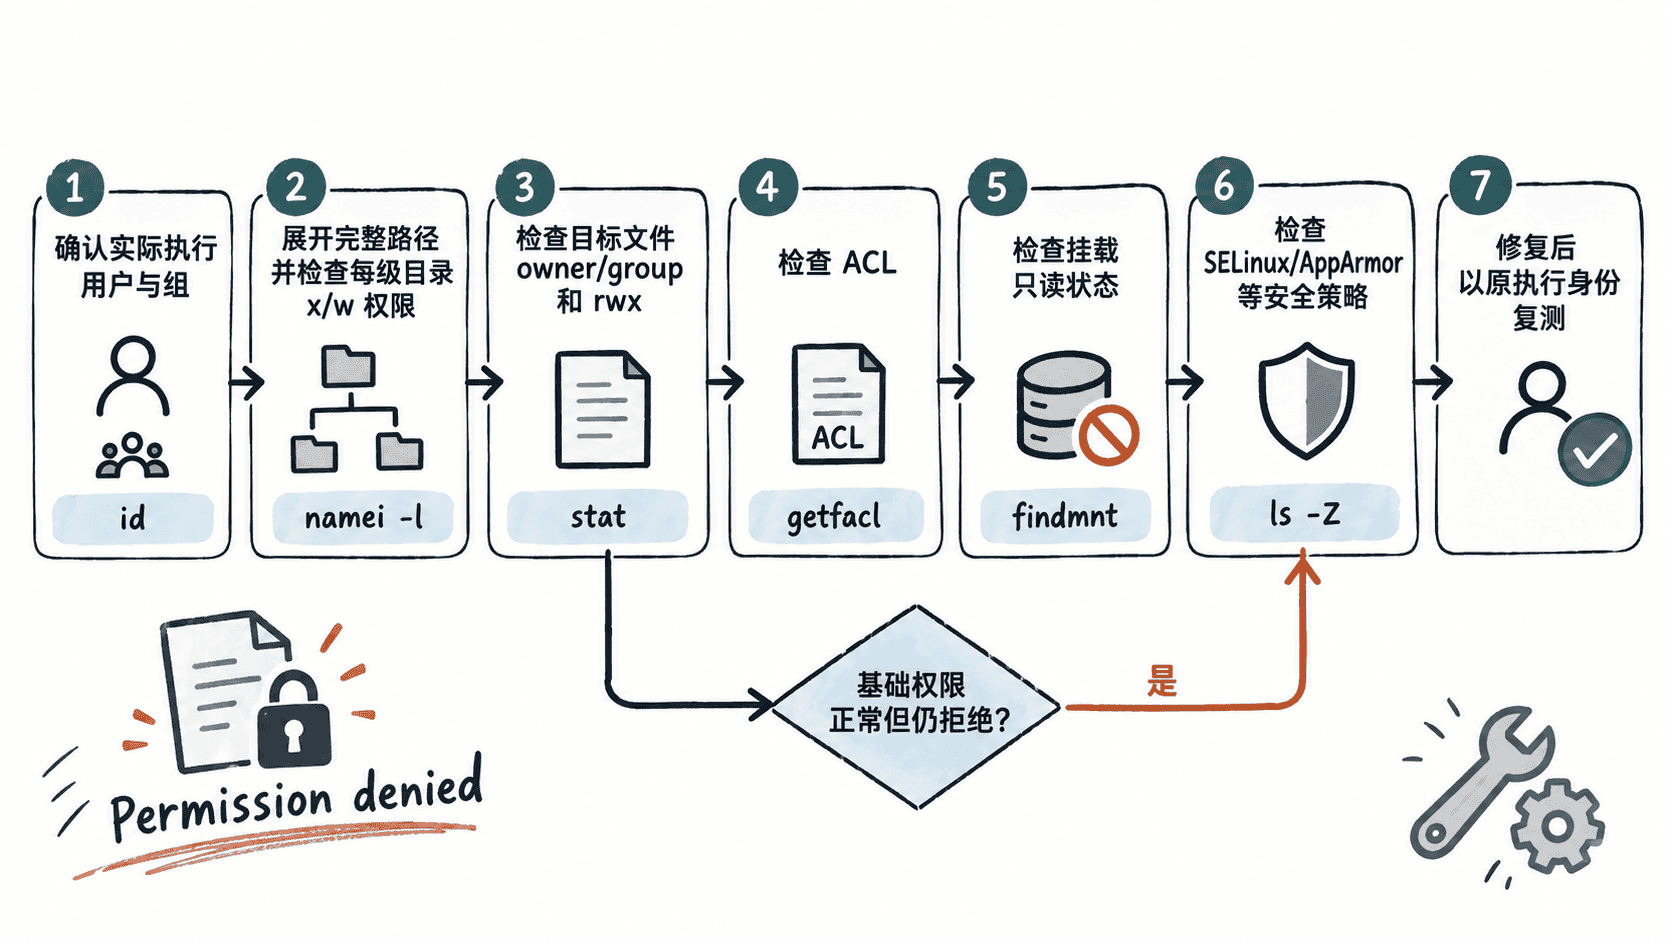
文件权限报错不能只靠 chmod 777 试错。有效的排查顺序是先确认谁在访问、访问路径经过哪些目录,再检查目标文件的所有者与权限,最后确认 ACL、只读挂载以及 SELinux 等安全策略是否仍在拒绝访问。
学习目标
- 能根据实际执行用户判断权限检查应以谁为准
- 能沿路径检查目录权限、文件所有者与基础权限
- 能在基础权限正常时继续排查 ACL、挂载状态和 SELinux
从报错确认真实执行身份
典型现象是命令返回 Permission denied、服务日志出现 EACCES,或程序能够读取文件却无法在目录中创建、删除文件。第一步不是改权限,而是确认真正发起访问的用户和组。交互式命令可用 id,systemd 服务还要查看单元中的 User=、Group=。
下面用当前用户检查身份,并尝试读取一个受限文件。示例中的 <PATH> 替换为实际路径。
id
test -r <PATH> && echo "readable" || echo "not readable"
预期输出
uid=<ID>(<USER>) gid=<ID>(<GROUP>) groups=<ID>(<GROUP>),...
not readable
实际 ID、用户和组会不同。若程序由其他账号运行,应切换到该账号或使用对应服务身份复现,否则后续判断可能全部偏离真实条件。
沿完整路径检查目录权限
访问 /srv/app/data/report.txt 不只取决于文件本身。进程必须对路径中的每一级目录拥有执行权限 x,否则即使文件是 644 也无法到达它。namei -l 能一次展开整条路径,比逐级执行 ls -ld 更适合定位哪一级目录阻断了访问。
namei -l <PATH>预期输出
f: <PATH>
drwxr-xr-x root root /
drwxr-xr-x root root <DIR>
drwx------ <OWNER> <GROUP> <DIR>
-rw-r--r-- <OWNER> <GROUP> <FILE>
输出会随实际路径变化。重点看从根目录到目标文件的每一级:目录缺少 x 会阻止进入,缺少 w 会阻止在目录内创建、删除或重命名条目,而文件自身的 w 只控制文件内容是否可修改。
核对所有者、组与额外权限
确认路径可达后,用 stat 查看目标对象的类型、所有者和权限位。若基础权限与预期一致,再用 getfacl 检查 ACL,因为 ACL 可能给某个用户额外权限,也可能通过 mask 限制已经配置的权限。
stat -c 'mode=%A owner=%U group=%G path=%n' <PATH>
getfacl -p <PATH>
预期输出
mode=-rw-r----- owner=<OWNER> group=<GROUP> path=<PATH>
# file: <PATH>
# owner: <OWNER>
# group: <GROUP>
user::rw-
group::r--
mask::r--
other::---
如果执行用户既不是所有者,也不属于匹配的组,就会落到 other 权限。不要先把权限放宽到所有人;更稳妥的修复通常是纠正所有者、把服务账号加入合适的组,或只授予所需 ACL。
基础权限正常时检查安全策略
当 namei、stat 和 ACL 都没有明显问题,继续判断文件系统是否只读,以及 SELinux 是否拦截。只读挂载会让写操作失败;SELinux 则可能在 Unix 权限允许时仍拒绝访问。
findmnt -T <PATH> -o TARGET,SOURCE,FSTYPE,OPTIONS
getenforce 2>/dev/null || true
ls -Zd <PATH> 2>/dev/null || true
预期输出
TARGET SOURCE FSTYPE OPTIONS
<MOUNT> <DEVICE> <FSTYPE> rw,...
Enforcing
<SELINUX_CONTEXT> <PATH>
若 OPTIONS 中出现 ro,先确认是否应恢复为读写挂载。若 SELinux 为 Enforcing,应结合审计日志确认具体拒绝规则,而不是长期执行 setenforce 0 绕过策略。
修复后用原身份复测
修复必须针对根因:目录缺少进入权限就调整目录权限,所有者错误就修正归属,ACL 或安全上下文错误则修正对应策略。完成后再次以原执行用户运行同一访问动作,并确认应用或服务日志中不再出现拒绝访问。
排查这类问题时,最有价值的是保持“执行身份 → 路径目录 → 文件权限 → 额外策略”的顺序。这样既能快速缩小范围,也能避免为了临时恢复业务而引入过度授权。