
Linux 与服务器运维 / 系统课时
理解用户与用户组
理解用户与用户组
Linux 用用户标识进程“以谁的身份运行”,再用用户组把多个账户归入可共享的权限集合。理解 UID、GID、主组、附加组和系统账户后,你就能读懂文件所有者、权限判断和服务进程身份。
学习目标
- 说明 UID、GID 与用户、用户组之间的关系
- 区分主组、附加组以及它们在权限判断中的作用
- 认识系统账户与普通登录账户的用途差异
用户身份由 UID 表示
用户名便于人记忆,内核真正用于身份判断的是数字 UID。文件所有者、进程凭据和权限检查最终都依赖 UID;用户名只是系统通过账户数据库把数字标识映射成可读名称。
用户的基础账户信息通常可从 /etc/passwd 或系统账户数据库读取。/etc/passwd 里的密码字段一般只是占位符,实际密码散列通常保存在权限更严格的 /etc/shadow 中。
用户组用 GID 聚合权限
用户组也有名称与数字 GID。每个用户有一个主组,同时可以加入零个或多个附加组。创建文件时,文件的组所有者通常由当前目录和进程的组身份共同决定;访问文件时,内核会检查进程是否具备对应的用户或组权限。
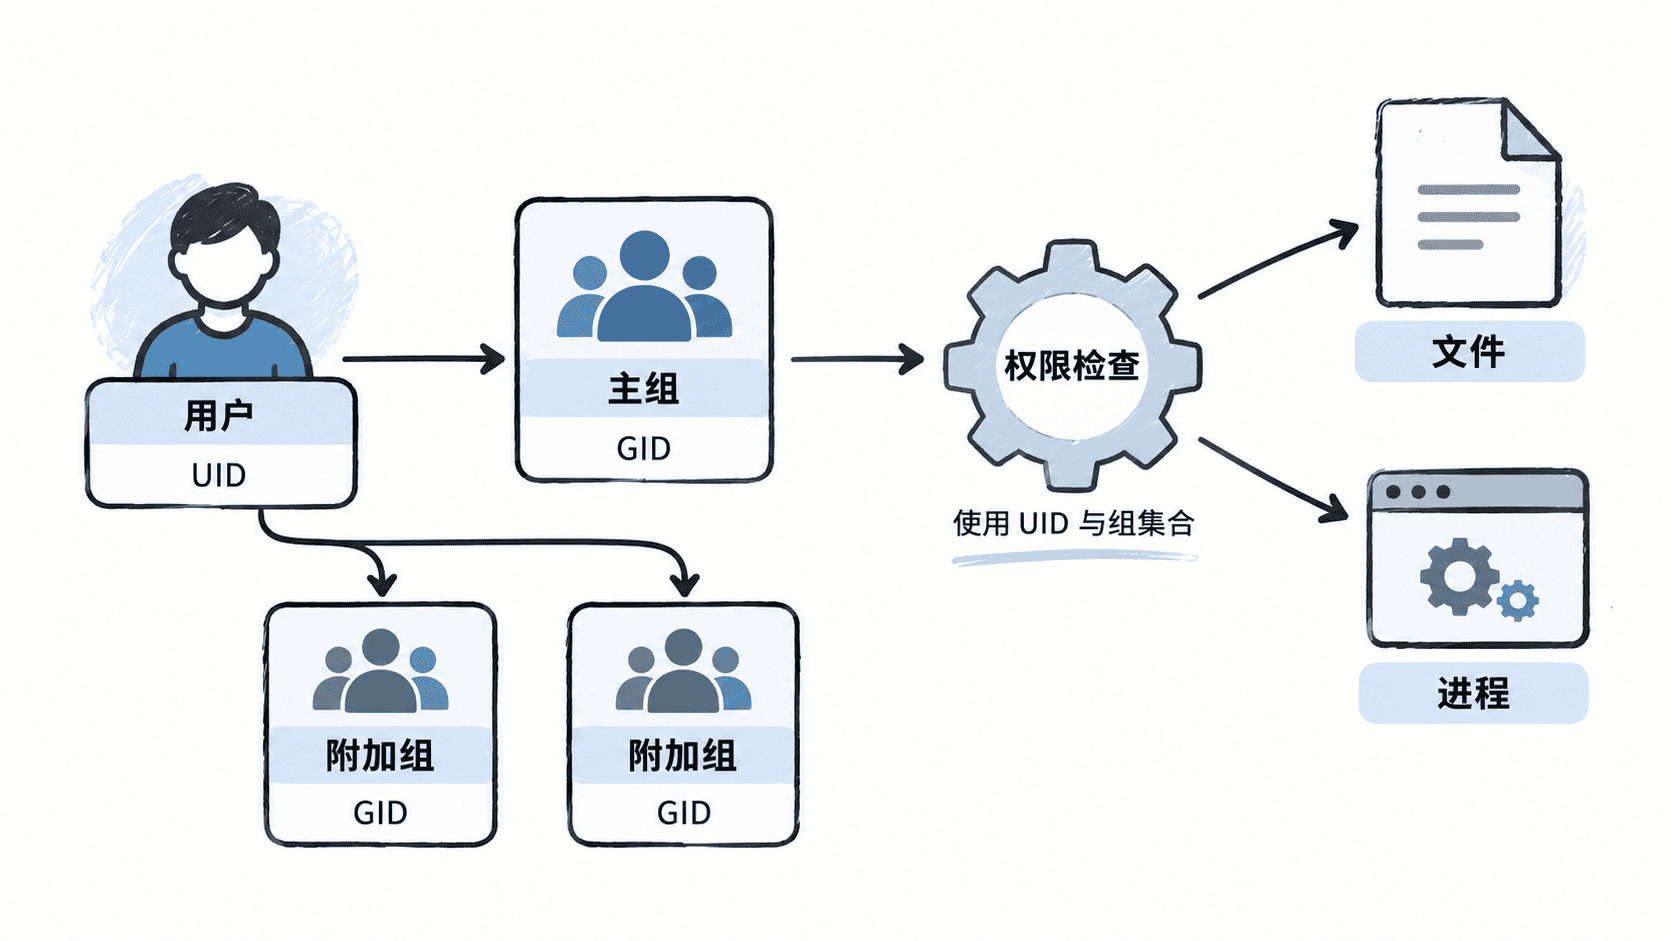
主组不是“权限更高的组”,它只是账户记录中的默认组身份;附加组也不是临时组,而是该用户登录会话通常会携带的额外组集合。对文件权限而言,只要进程的有效组身份或附加组列表命中目标文件的 GID,就可能使用组权限位。
用 id 查看当前身份
id 可以直接显示当前用户的 UID、主 GID 和附加组列表,是验证身份模型最直观的命令。
id预期输出
uid=<UID>(<USER>) gid=<GID>(<PRIMARY_GROUP>) groups=<GID>(<PRIMARY_GROUP>),<GID>(<GROUP>)实际数字和组名因系统与账户而异。输出中的 gid= 表示主组,groups= 列出当前进程携带的全部组身份;主组通常也会出现在这个列表中。
系统账户服务于后台进程
系统账户主要用于让守护进程或系统服务以独立身份运行,从而限制其可访问的文件和资源。它们往往不需要交互式登录,Shell 可能被设置为 nologin 或类似程序。
不要用固定 UID 数字判断某个账户是不是系统账户,因为不同发行版和本地配置的 UID 范围可能不同。需要确认范围时,应查看该系统的账户策略,例如 /etc/login.defs,并结合账户的 Shell、用途和服务配置判断。
理解用户与组的关键是把“名称”与“内核标识”分开:用户名和组名负责可读性,UID、主 GID 与附加组集合负责实际身份和权限匹配。