
Linux 与服务器运维 / 系统课时
使用 sudo 执行管理命令
使用 sudo 执行管理命令
sudo 用于让已获授权的普通用户以指定身份执行某一条命令,默认目标用户通常是 root。正确使用它的重点不是“获得 root Shell”,而是先确认授权范围,再只为确实需要的管理操作提升权限。
学习目标
- 理解
sudo的授权、认证与命令执行关系 - 检查当前账户获得的 sudo 权限
- 按最小权限原则安全执行管理命令
sudo 如何决定一条命令能否执行
用户运行 sudo 后,sudo 会读取系统配置的策略,判断调用用户、目标用户、主机和命令是否匹配授权规则。策略允许时,还可能根据配置通过 PAM 等机制验证用户身份,随后才以目标用户身份启动命令并记录相关审计信息。
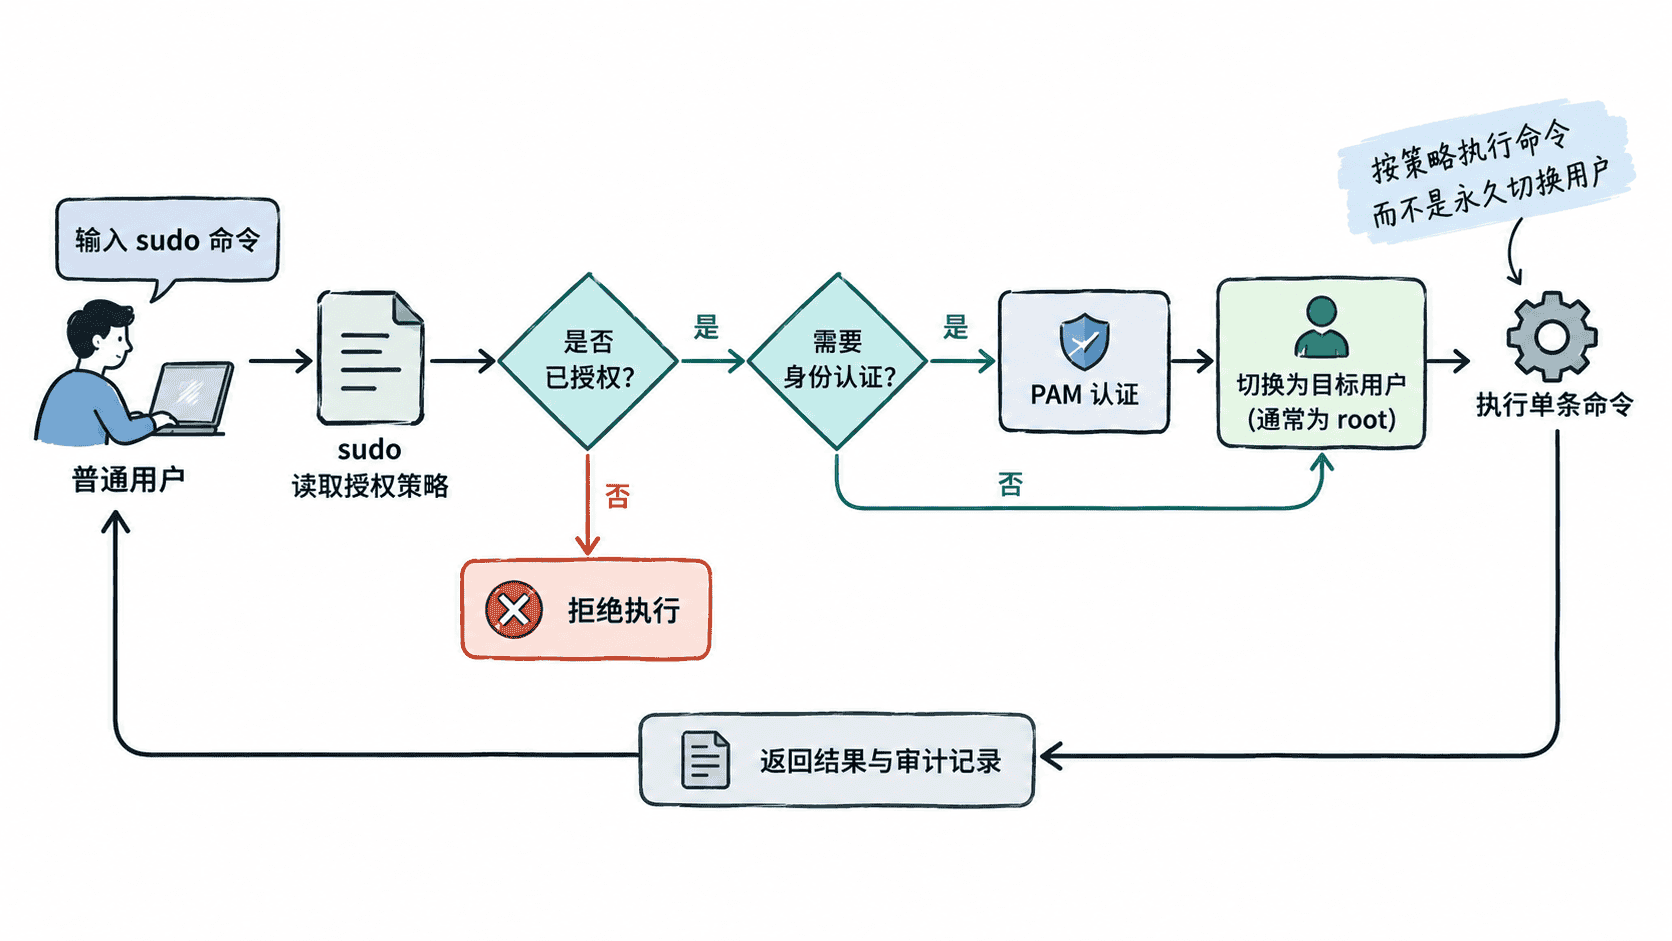
sudo 默认以 root 为目标用户,但这并不是固定规则。使用 sudo -u 用户名 命令 可以请求以其他用户身份运行,最终是否允许仍由 sudo 策略决定。
检查授权并执行命令
先使用 sudo -l 查看当前账户被允许执行哪些命令。授权清单因系统配置而异,因此应以本机输出为准。
sudo -l预期输出
User <USER> may run the following commands on <HOST>:
<VALUE><USER>、<HOST> 和 <VALUE> 都取决于当前账户与 sudo 策略,实际内容可能不同。如果命令提示当前用户无权使用 sudo,应联系管理员配置授权,而不是尝试绕过策略。
确认具有相应权限后,可以先刷新认证状态,再执行一个容易验证身份的命令:
sudo -v
sudo id -u
预期输出
0sudo -v 在需要时会要求输入调用用户的密码,成功时通常没有标准输出;默认目标用户为 root 时,随后执行的 id -u 返回 0。若策略将默认目标改为其他用户,则结果可能不同。
只提升需要提升的那一条命令
使用 sudo 时,应把权限提升限制在最小范围。例如修改受保护配置、管理服务或安装软件时,只给真正需要管理员权限的命令添加 sudo,普通的查看、文本处理和本地文件操作仍使用普通用户权限。
也不要直接用普通编辑器修改 /etc/sudoers。需要维护 sudoers 规则时,应使用 visudo 或发行版提供的等效安全机制,因为它会在保存前检查语法,降低错误配置导致 sudo 完全不可用的风险。
认证缓存与失败处理
sudo 通常会在一段时间内缓存成功的认证,因此连续执行授权命令时不一定每次都要求输入密码。需要立即清除当前用户的 sudo 认证缓存时,可以执行:
sudo -k预期结果
无标准输出;下一次需要认证的 sudo 操作会重新请求凭据。如果 sudo 失败,应先阅读错误信息并再次使用 sudo -l 核对授权范围。常见原因包括用户没有 sudo 权限、指定命令不在允许列表、密码验证失败,或管理员对目标用户和命令参数设置了更严格的限制。安全做法是修正授权规则或命令本身,而不是扩大到账户拥有无限制 root 权限。