
Linux 与服务器运维 / 系统课时
加固 SSH 登录配置
加固 SSH 登录配置
本节把 SSH 登录从“默认可用”调整为更安全的访问策略:禁止 root 直接登录、关闭密码和键盘交互认证、保留公钥认证,并在重载服务前先验证配置,避免把自己锁在服务器外。
学习目标
- 能配置
PermitRootLogin、PasswordAuthentication等关键 SSH 登录选项 - 能在重载
sshd前使用语法检查和有效配置检查验证修改 - 能按安全顺序完成配置、保留回退通道并测试新会话
先准备可用的替代登录方式
在关闭密码认证之前,必须先确认至少一个普通管理账号已经可以使用 SSH 公钥登录,并且该账号具备所需的 sudo 权限。操作时保留当前已登录会话,再用第二个终端验证新连接;如果新连接失败,仍可通过原会话回滚配置。
理解加固后的认证链
SSH 加固的关键不是修改端口号,而是减少允许通过的身份路径:网络连接到达 sshd 后,root 身份被拒绝,密码和键盘交互认证被关闭,只保留已配置公钥的普通账号进入系统。
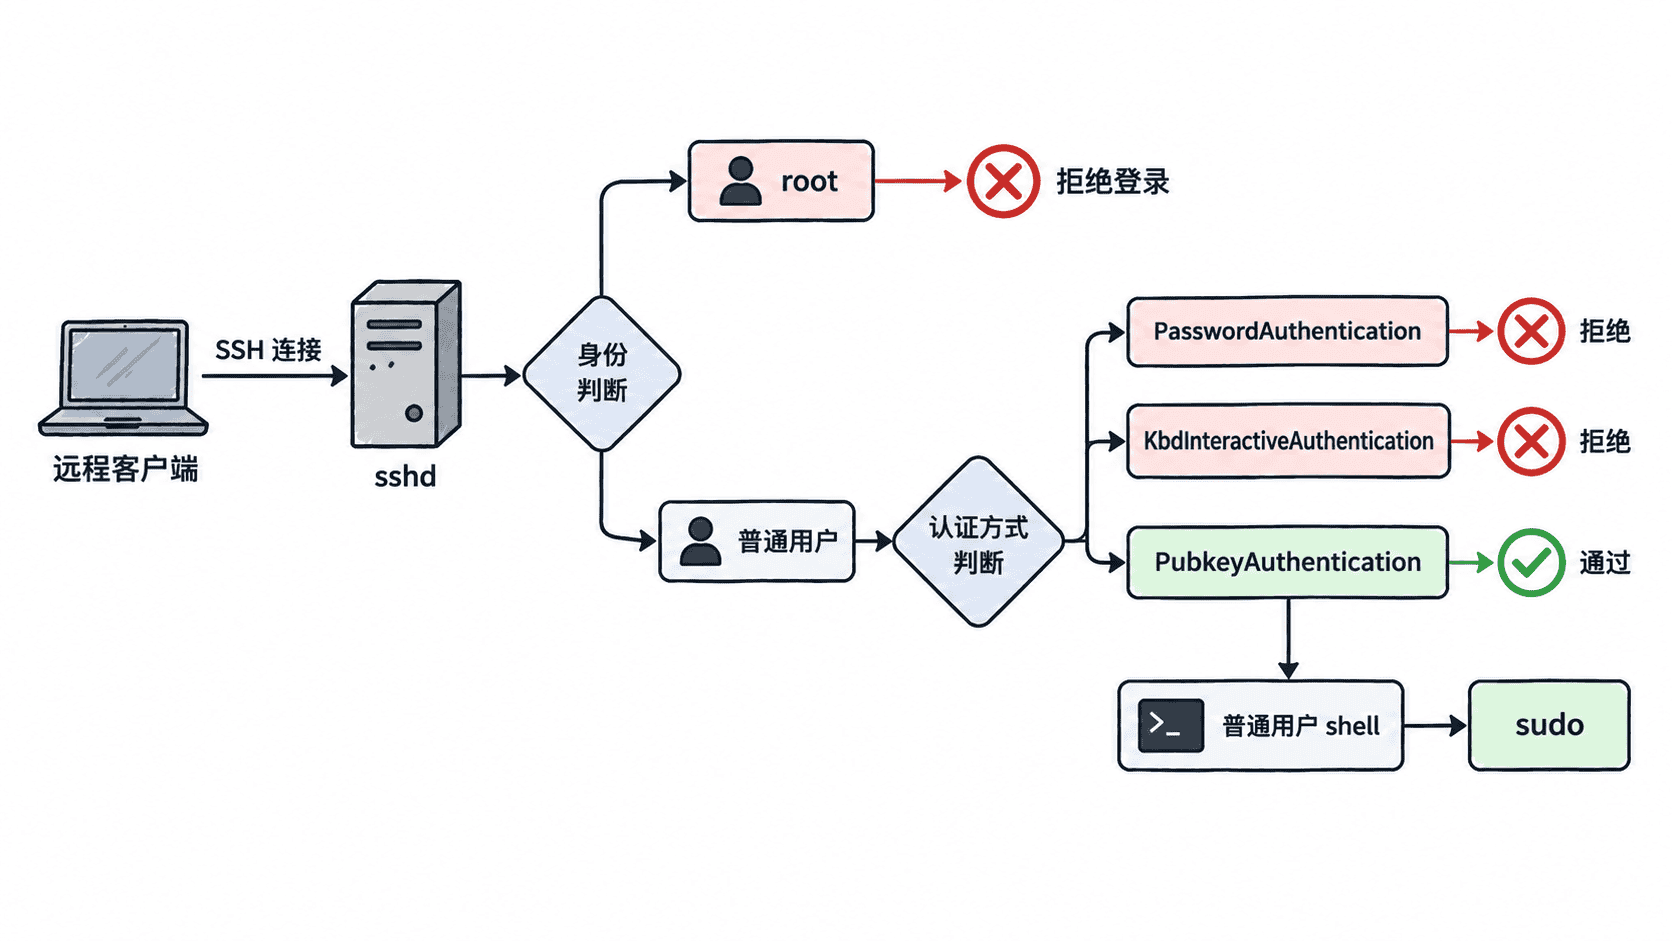
写入核心安全选项
如果主配置已经包含 Include /etc/ssh/sshd_config.d/*.conf,可以把策略放进独立的 drop-in 文件,便于回滚和审计。下面是配置片段示例;若系统没有启用该 Include,请把同样选项放入 /etc/ssh/sshd_config 的全局区域,并避免写进 Match 块。
PermitRootLogin no
PubkeyAuthentication yes
PasswordAuthentication no
KbdInteractiveAuthentication no
PermitEmptyPasswords no
MaxAuthTries 3
LoginGraceTime 30
这些设置禁止 root 直接登录和密码类认证,限制单次连接的认证尝试次数,并缩短未完成认证的等待时间。LoginGraceTime 30 表示 30 秒;它不会限制已经成功登录的会话时长。
验证配置再重载服务
保存配置后先做语法检查,再查看 sshd 解析后的有效值。确认全部符合预期后,才重载服务。
sudo sshd -t
sudo sshd -T | grep -E '^(permitrootlogin|pubkeyauthentication|passwordauthentication|kbdinteractiveauthentication|permitemptypasswords|maxauthtries|logingracetime) ' | sort
预期输出:
kbdinteractiveauthentication no
logingracetime 30
maxauthtries 3
passwordauthentication no
permitemptypasswords no
permitrootlogin no
pubkeyauthentication yes
sshd -t 成功时通常没有输出;如果出现错误,应先按报错行修正配置,不要重载服务。sshd -T 显示的是最终生效值,比只阅读文件更可靠,因为它能反映 Include 和默认值的合并结果。
确认语法无误后再重载。不同发行版的 systemd 单元可能叫 sshd.service 或 ssh.service,可以先自动找出实际单元,再重载它。
SSH_UNIT=$(systemctl list-unit-files --type=service --no-legend | awk '$1=="sshd.service" || $1=="ssh.service" {print $1; exit}')
printf '%s\n' "$SSH_UNIT"
sudo systemctl reload "$SSH_UNIT"
预期输出示例:
sshd.service实际也可能输出 ssh.service。systemctl reload 成功时通常不会再打印内容;如果变量为空,说明当前系统未找到这两个常见单元名,应先确认 OpenSSH Server 的安装方式和服务名称,不要继续执行重载。
用新会话完成验收
不要以“配置文件保存成功”作为验收标准。保留原会话不退出,在第二个终端使用已配置公钥的普通账号重新登录,确认能够进入系统并按预期使用 sudo;随后测试密码登录和 root 登录应被拒绝。
只有当“普通账号公钥登录成功、root 登录失败、密码认证失败、原有业务连接不受影响”同时成立时,才算完成 SSH 登录加固。之后再退出保留的旧会话,避免把恢复通道过早关闭。