
Linux 与服务器运维 / 系统课时
使用 SSH 端口转发
使用 SSH 端口转发
SSH 端口转发把 TCP 连接封装进已经加密的 SSH 会话。本课重点区分本地转发 -L 与远程转发 -R,并用可验证的命令判断监听端到底在哪里、目标服务由哪一侧访问。
学习目标
- 根据访问方向选择本地转发或远程转发
- 写出
-L、-R的基本命令并理解每个地址 - 验证监听端口并处理常见转发失败
先认清三端关系
本地转发的基本形式是 -L 本地监听地址:本地端口:目标主机:目标端口。SSH 客户端先在本机监听,连接进入隧道后,由 SSH 服务器一侧去访问目标主机。
远程转发的基本形式是 -R 远端监听地址:远端端口:目标主机:目标端口。监听端出现在 SSH 服务器一侧,而隧道另一端由 SSH 客户端去连接目标服务。这里的“目标主机”因此是从客户端所在网络视角访问的。
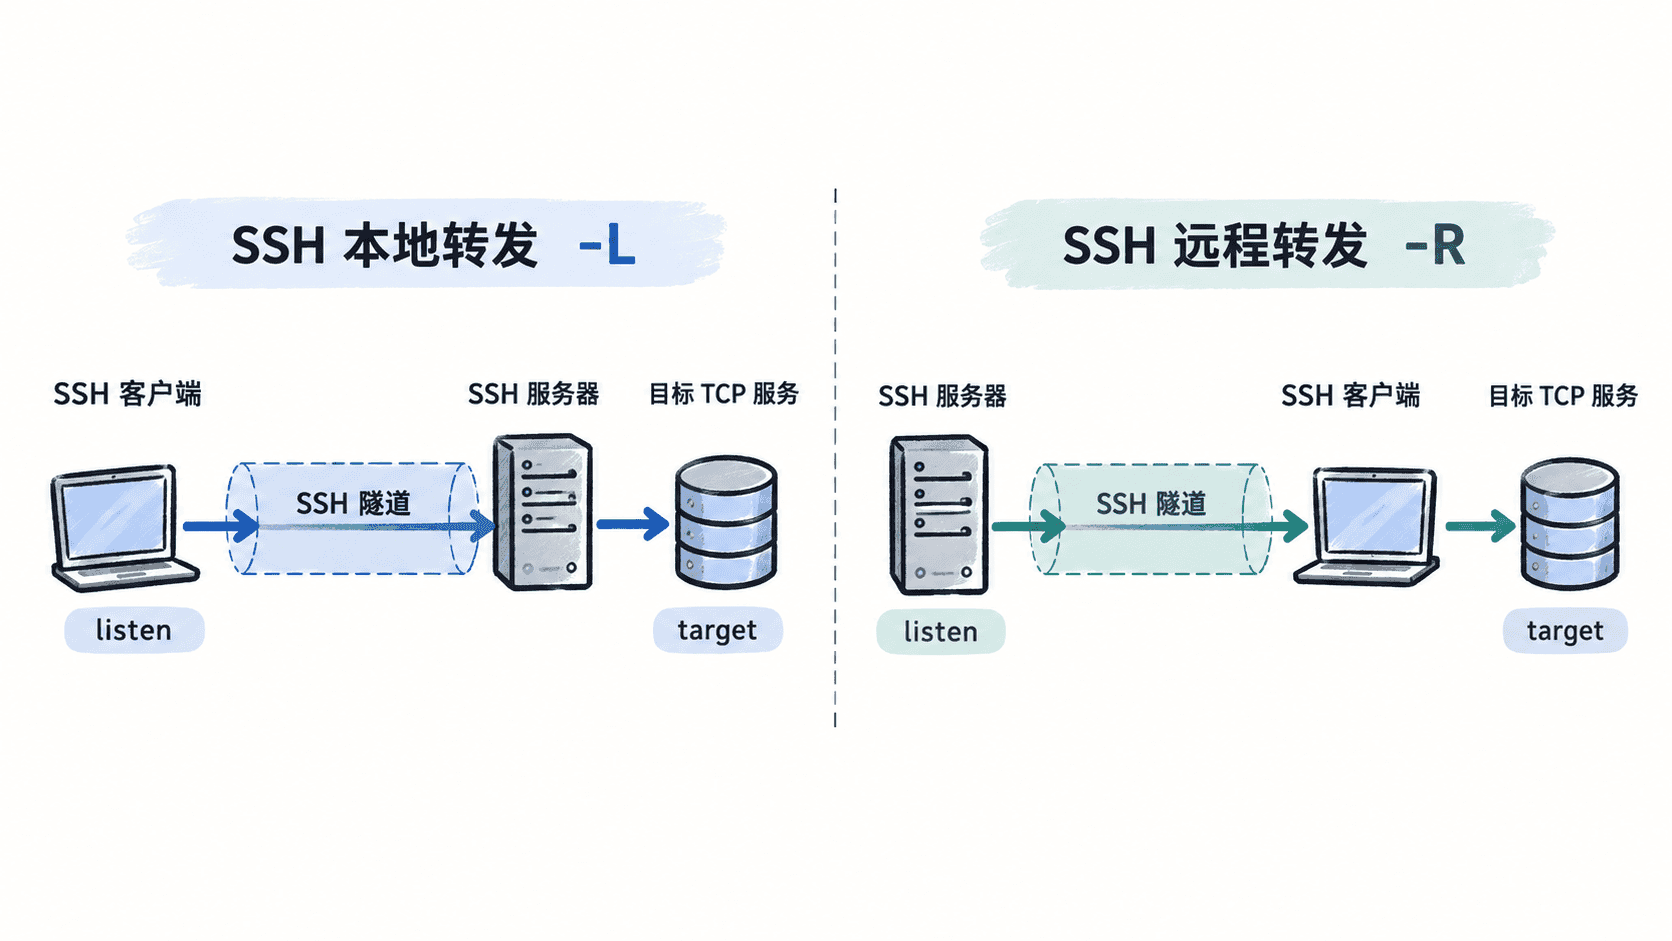
判断时只问两个问题:谁需要访问服务,以及监听端口应该出现在哪一侧。监听在本机就优先考虑 -L;监听在 SSH 服务器就考虑 -R。
用本地转发访问远端内网服务
假设数据库 10.0.0.20:5432 只能从跳板机 203.0.113.10 访问。下面在本机 127.0.0.1:15432 建立监听,并把流量经 SSH 服务器转给数据库:
SSH_USER="<VALUE>"
SSH_HOST="203.0.113.10"
ssh -fN -o ExitOnForwardFailure=yes \
  -L 127.0.0.1:15432:10.0.0.20:5432 \
  "${SSH_USER}@${SSH_HOST}"
ss -ltn 'sport = :15432'
预期结果是本机出现只绑定回环地址的监听;队列长度等字段可能因系统而不同:
State  Recv-Q Send-Q Local Address:Port  Peer Address:Port
LISTEN <VALUE> <VALUE> 127.0.0.1:15432   0.0.0.0:*
此后应用连接 127.0.0.1:15432,实际请求会到达 10.0.0.20:5432。-N 表示不执行远端命令,-f 在认证成功后让 SSH 进入后台,ExitOnForwardFailure=yes 可在本地监听建立失败时直接返回错误。
用远程转发暴露客户端侧服务
假设本机已有服务监听 127.0.0.1:3000,希望登录到 SSH 服务器后通过服务器的 127.0.0.1:18080 访问它。远程转发命令如下:
SSH_USER="<VALUE>"
SSH_HOST="203.0.113.10"
ssh -fN -o ExitOnForwardFailure=yes \
  -R 127.0.0.1:18080:127.0.0.1:3000 \
  "${SSH_USER}@${SSH_HOST}"
成功时通常没有标准输出,命令认证完成后返回终端:
<no output>然后从 SSH 服务器侧检查监听是否建立:
SSH_USER="<VALUE>"
SSH_HOST="203.0.113.10"
ssh "${SSH_USER}@${SSH_HOST}" "ss -ltn 'sport = :18080'"
预期结果应包含服务器回环地址上的 18080 监听:
LISTEN <VALUE> <VALUE> 127.0.0.1:18080 <VALUE>若要让远端其他主机也访问这个端口,不能只把 -R 改成 0.0.0.0 就结束;服务端 sshd 的 GatewayPorts 还必须允许相应绑定,而且这会扩大暴露面,应同时评估防火墙和访问控制。
选择转发方式与排查失败
| 需求 | 监听位置 | 选择 |
|---|---|---|
| 本机访问只有 SSH 服务器侧能到达的服务 | SSH 客户端 | -L |
| SSH 服务器侧访问只有客户端侧能到达的服务 | SSH 服务器 | -R |
出现 Address already in use,说明监听端口被占用;出现 administratively prohibited,通常是服务端的转发策略禁止了请求;隧道能建立但业务报 Connection refused,则继续检查目标主机、目标端口和目标服务监听状态。
掌握 -L 与 -R 的关键不是背命令,而是先定位监听端和目标端:监听决定谁先接入隧道,目标地址则由隧道出口一侧发起连接。