
Linux 与服务器运维 / 系统课时
测试网络连通性
测试网络连通性
网络访问失败时,不要只看“能不能 ping 通”。本课用 ping、tracepath 和 traceroute 分别观察端到端可达性、往返延迟、丢包以及中间路径,建立从本机到目标主机的基础定位顺序。
学习目标
- 使用
ping判断目标是否可达,并读取 RTT 与丢包信息 - 使用
tracepath和traceroute观察逐跳路径与异常位置 - 区分“ICMP 不响应”和“业务服务不可用”,避免误判
先确认本机是否有可用出口
排查应从近到远进行。先看默认路由,再测试默认网关;如果连网关都不可达,问题通常还在本机网卡、地址、路由或二层网络,不必急着怀疑公网链路。
ip route show default | awk 'NR==1 {print "gateway=" $3 " dev=" $5}'
gateway=$(ip route show default | awk 'NR==1 {print $3}')
ping -c 4 "$gateway"
预期输出
gateway=<IP> dev=<INTERFACE>
PING <IP> (<IP>) 56(84) bytes of data.
64 bytes from <IP>: icmp_seq=1 ttl=<VALUE> time=<VALUE> ms
64 bytes from <IP>: icmp_seq=2 ttl=<VALUE> time=<VALUE> ms
64 bytes from <IP>: icmp_seq=3 ttl=<VALUE> time=<VALUE> ms
64 bytes from <IP>: icmp_seq=4 ttl=<VALUE> time=<VALUE> ms

--- <IP> ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time <TIME>
rtt min/avg/max/mdev = <VALUE>/<VALUE>/<VALUE>/<VALUE> ms<IP>、<INTERFACE>、<VALUE> 和 <TIME> 会随机器与网络环境变化。重点看默认网关是否存在、是否收到回包,以及 packet loss 和平均 RTT 是否异常。
用 ping 判断端到端可达性
确认网关正常后,再测试一个已知目标。ping 通过 ICMP Echo 请求与响应观察往返时间,适合快速判断 IP 层能否互通,但它不会验证 HTTP、SSH 等具体服务端口。
ping -c 4 1.1.1.1预期输出
PING 1.1.1.1 (1.1.1.1) 56(84) bytes of data.
64 bytes from 1.1.1.1: icmp_seq=1 ttl=<VALUE> time=<VALUE> ms
64 bytes from 1.1.1.1: icmp_seq=2 ttl=<VALUE> time=<VALUE> ms
64 bytes from 1.1.1.1: icmp_seq=3 ttl=<VALUE> time=<VALUE> ms
64 bytes from 1.1.1.1: icmp_seq=4 ttl=<VALUE> time=<VALUE> ms

--- 1.1.1.1 ping statistics ---
4 packets transmitted, 4 received, 0% packet loss, time <TIME>
rtt min/avg/max/mdev = <VALUE>/<VALUE>/<VALUE>/<VALUE> ms
如果目标持续丢包或完全无响应,只能说明 ICMP 探测没有得到正常回复。防火墙、云安全策略或目标主机都可能限制 ICMP,因此“ping 不通”不能直接等价为“业务服务不通”。
观察路径经过哪些跳点
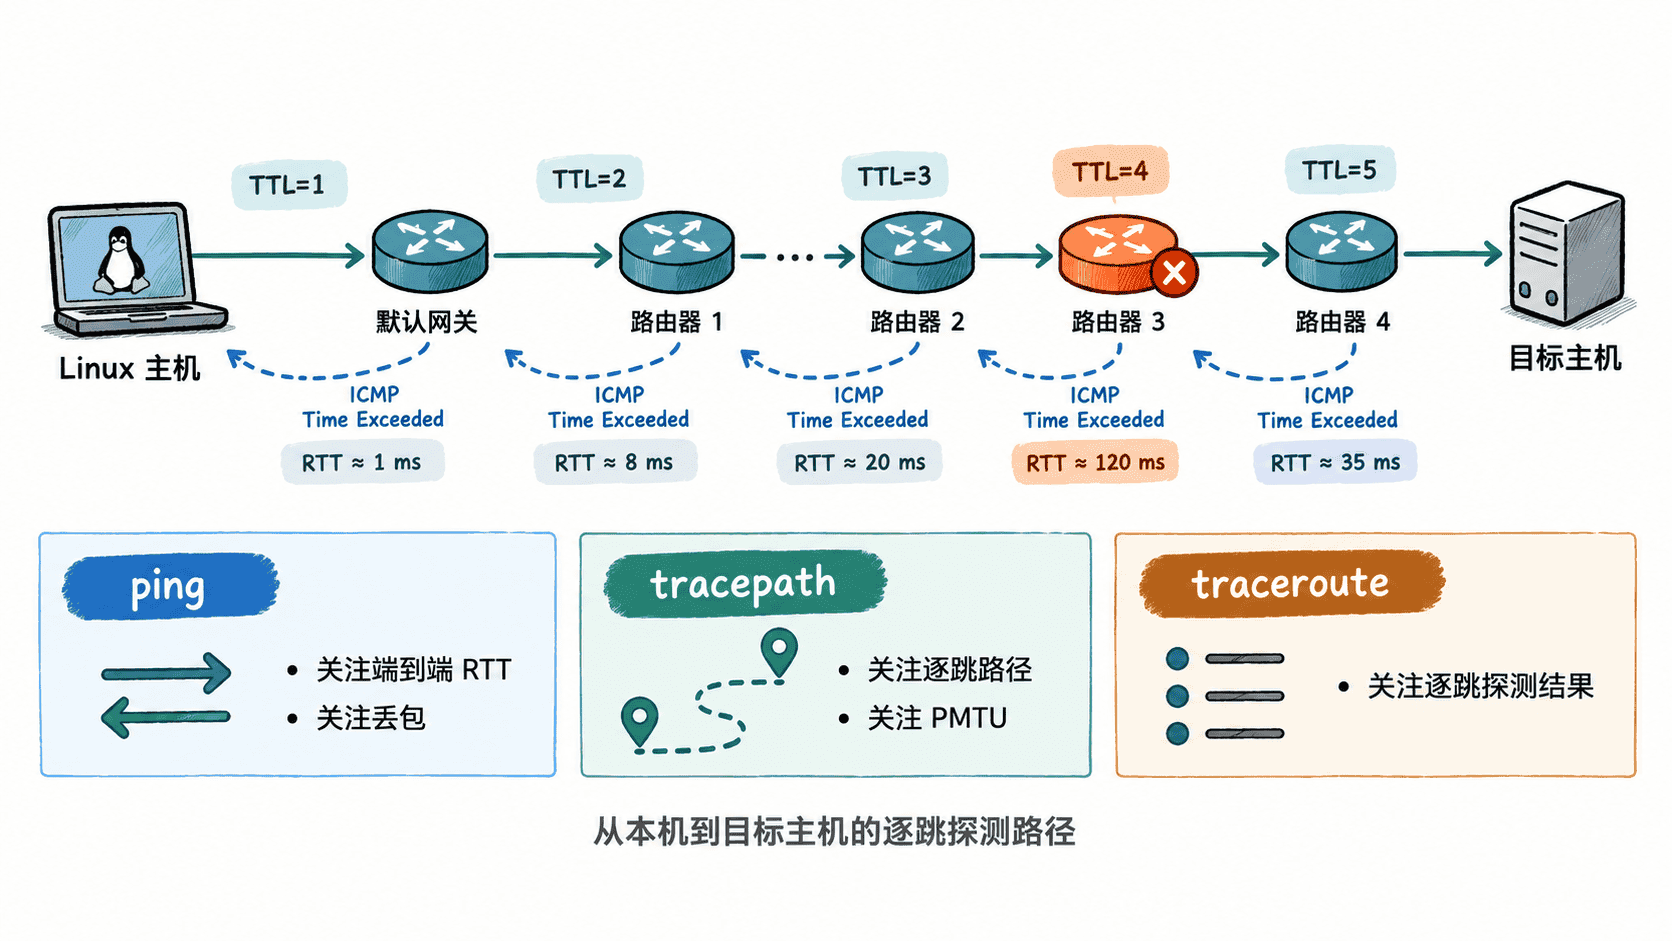
当网关可达、目标却延迟高或访问不稳定时,需要继续观察数据包经过哪些路由节点。tracepath 会逐步提高 TTL,并尝试发现路径 MTU;traceroute 则常用于查看每一跳的探测结果与往返时间。
tracepath -n 1.1.1.1
traceroute -n -m 8 1.1.1.1
预期输出(实际跳数、地址和延迟会不同)
 1?: [LOCALHOST]                      pmtu <VALUE>
 1:  <IP>                             <VALUE>ms
 2:  <IP>                             <VALUE>ms
 <VALUE>: 1.1.1.1                     <VALUE>ms reached
     Resume: pmtu <VALUE> hops <VALUE> back <VALUE>
traceroute to 1.1.1.1 (1.1.1.1), 8 hops max, <VALUE> byte packets
 1  <IP>  <VALUE> ms  <VALUE> ms  <VALUE> ms
 2  <IP>  <VALUE> ms  <VALUE> ms  <VALUE> ms
 <VALUE>  1.1.1.1  <VALUE> ms  <VALUE> ms  <VALUE> ms
某些路由器不会返回 TTL 超时报文,因此中间可能出现 * * * 或 no reply。这不一定表示该跳发生故障;如果后续跳点仍然出现,说明数据包仍可能被正常转发。
按证据定位而不是看单个数字
实际排查可以固定采用“默认路由 → 默认网关 → 目标 IP → 逐跳路径”的顺序。若网关不通,优先检查本机网络;若网关正常但公网目标不通,关注出口或上游路径;若只有某个业务不可用,则继续检查 DNS、目标端口和应用服务。
将 ping 的端到端结果与 tracepath、traceroute 的逐跳证据结合起来,就能先把问题归类到本机、默认网关、上游路径或目标侧,再进入更具体的端口与应用排查。