
Linux 与服务器运维 / 系统课时
配置防火墙与远程访问
配置防火墙与远程访问
本节把“能连上服务器”收紧为“只开放必要入口”:先确认 SSH 与 Web 服务真实监听的端口,再用 UFW 按最小开放原则放行管理网段和业务端口,并验证变更不会把自己锁在服务器之外。
学习目标
- 识别当前 SSH 与 Web 服务实际监听的端口
- 用 UFW 默认拒绝入站,只放行必要的管理和业务流量
- 按安全顺序验证远程连接,并定位常见不通原因
先确认服务监听端口
修改防火墙前先确认服务到底监听在哪些端口。示例检查 SSH 的 22 端口和 HTTP 的 80 端口;如果你的 SSH 使用自定义端口,应把过滤条件改成实际端口。
sudo ss -lntp | grep -E ':(22|80)[[:space:]]'预期结果示例:
LISTEN 0 128 0.0.0.0:22 0.0.0.0:* users:(("sshd",pid=<PID>,fd=<ID>))
LISTEN 0 511 0.0.0.0:80 0.0.0.0:* users:(("nginx",pid=<PID>,fd=<ID>))
实际的 <PID>、<ID>、监听地址和队列长度可能不同。这里最重要的是确认 SSH 和业务服务确实处于 LISTEN 状态,以及你准备放行的端口与真实监听端口一致。
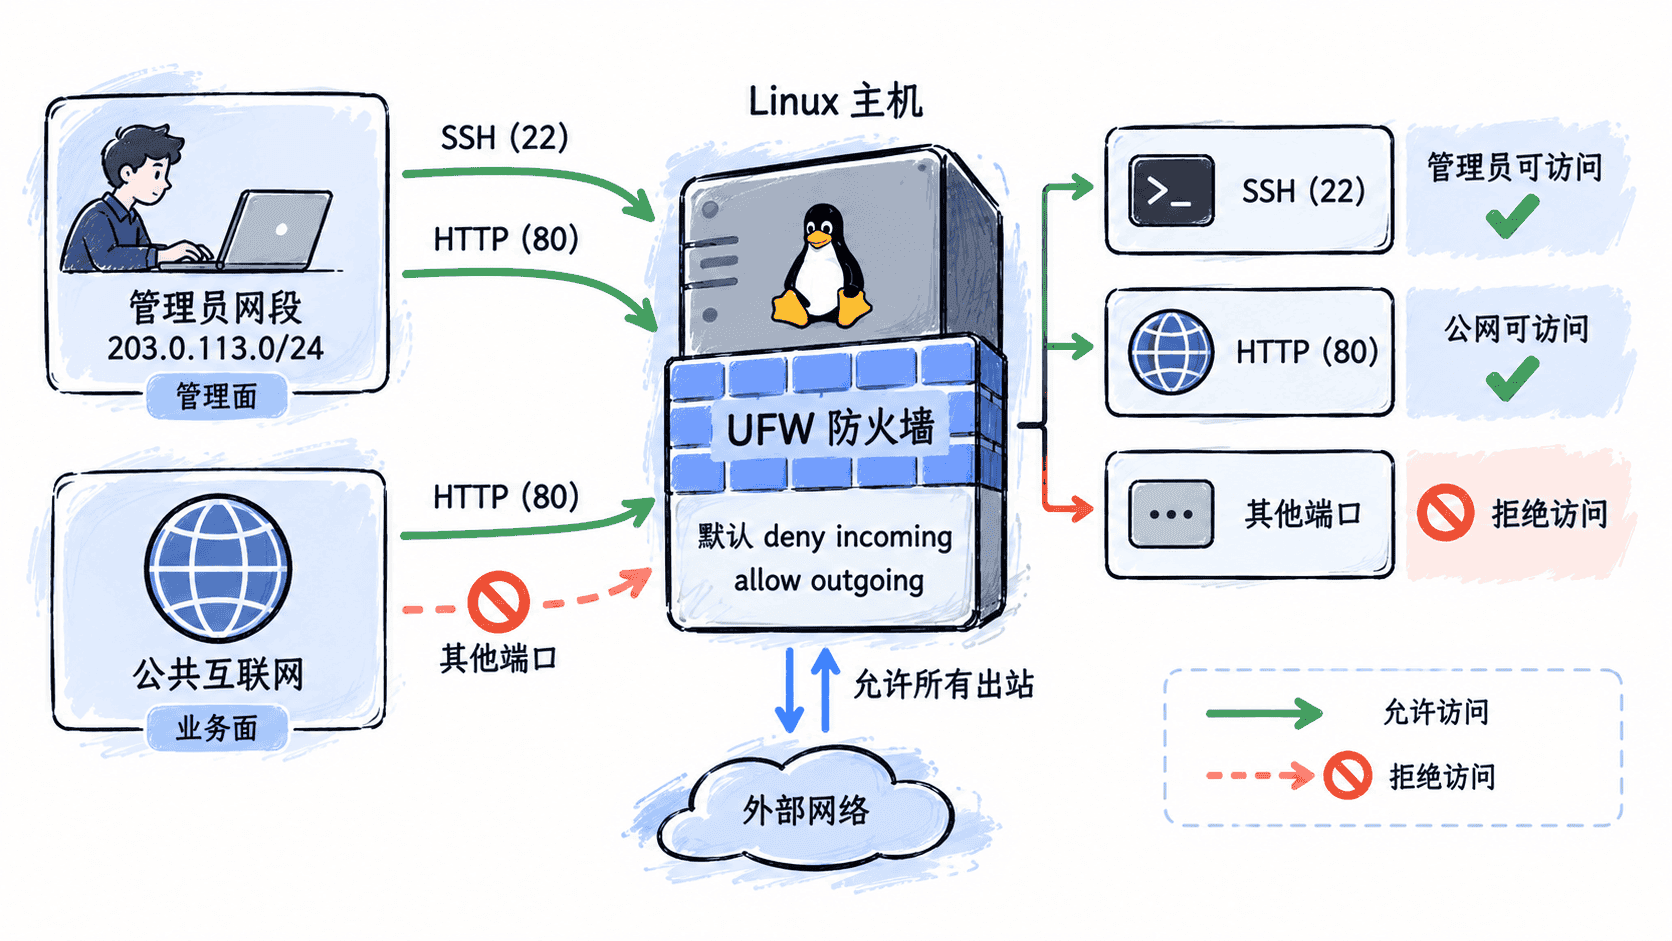
按最小开放原则配置 UFW
远程服务器上不要先执行“拒绝所有入站”再考虑 SSH,因为一旦当前连接断开,可能无法重新登录。更安全的顺序是:保持当前 SSH 会话不退出,先添加管理入口,再启用防火墙,最后用第二个终端验证新连接。
下面示例只允许文档示例网段 203.0.113.0/24 访问 SSH 22 端口,并向所有来源开放 HTTP 80。实际使用时必须把管理网段替换为你的办公网、VPN 出口或堡垒机网段;没有 HTTPS 服务时不要提前开放 443。
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow from 203.0.113.0/24 to any port 22 proto tcp
sudo ufw allow 80/tcp
sudo ufw --force enable
sudo ufw status numbered
预期结果示例:
Status: active
[ 1] 22/tcp ALLOW IN 203.0.113.0/24
[ 2] 80/tcp ALLOW IN Anywhere
如果系统启用了 IPv6,状态中通常还会出现对应的 IPv6 规则;规则序号也可能不同。真正需要核对的是管理端口的来源范围、业务端口的暴露范围,以及 Status: active。
验证远程访问不会被锁死
启用规则后先不要关闭原 SSH 会话。打开第二个终端,从允许的管理网络发起一次新的 SSH 连接;如果服务器已经配置了密钥登录,可以用非交互命令快速验证。
SERVER_IP="<IP>"
ssh -o BatchMode=yes -o ConnectTimeout=5 "admin@${SERVER_IP}" 'echo ssh-ok'
预期输出:
ssh-ok执行前把 <IP> 替换为服务器实际地址,并把 admin 改成真实用户。若你尚未配置密钥登录,BatchMode=yes 会直接拒绝密码交互,此时应使用普通 ssh 命令手动验证,但仍要保留原会话作为回退通道。
业务端口也应从真实客户端网络测试,而不是只在服务器本机访问。下面以 HTTP 80 为例:
SERVER_IP="<IP>"
curl -s -o /dev/null -w '%{http_code}\n' "http://${SERVER_IP}/"
预期输出:
200访问失败时按层定位
远程连接失败时按“服务监听 → 主机防火墙 → 上游网络策略 → 路由/NAT”顺序检查。先确认 ss 中端口仍在监听,再确认 UFW 规则来源和端口匹配,随后检查云安全组、机房边界防火墙或路由器端口转发。
如果 SSH 新连接失败但原会话仍在,先修正规则再退出原会话;如果 HTTP 本机可访问、远程超时,问题通常不在 Nginx,而在防火墙或上游网络。最小开放并不是“端口越少越好”,而是每个开放端口都应有明确业务目的、最窄可行来源范围,以及可验证的服务监听者。