
P2P 与分布式存储 / 系统课时
陈旧读取与线性一致性如何区分
陈旧读取与线性一致性如何区分
同一个对象刚写入 v2,另一台存储节点却读出 v1,究竟是允许的副本延迟,还是违反了读一致性承诺?通过一份带请求起止时间的记录,可以区分最终一致性、读己之写与线性一致性,并据此制定业务验收条件。
学习目标
- 根据写入确认与读取开始的先后关系,识别陈旧读取。
- 区分最终一致性、读己之写和线性一致性对同一操作记录的判定。
- 正确处理写读并发,选择可验证的业务一致性要求。
用确认时刻判断是否读旧值
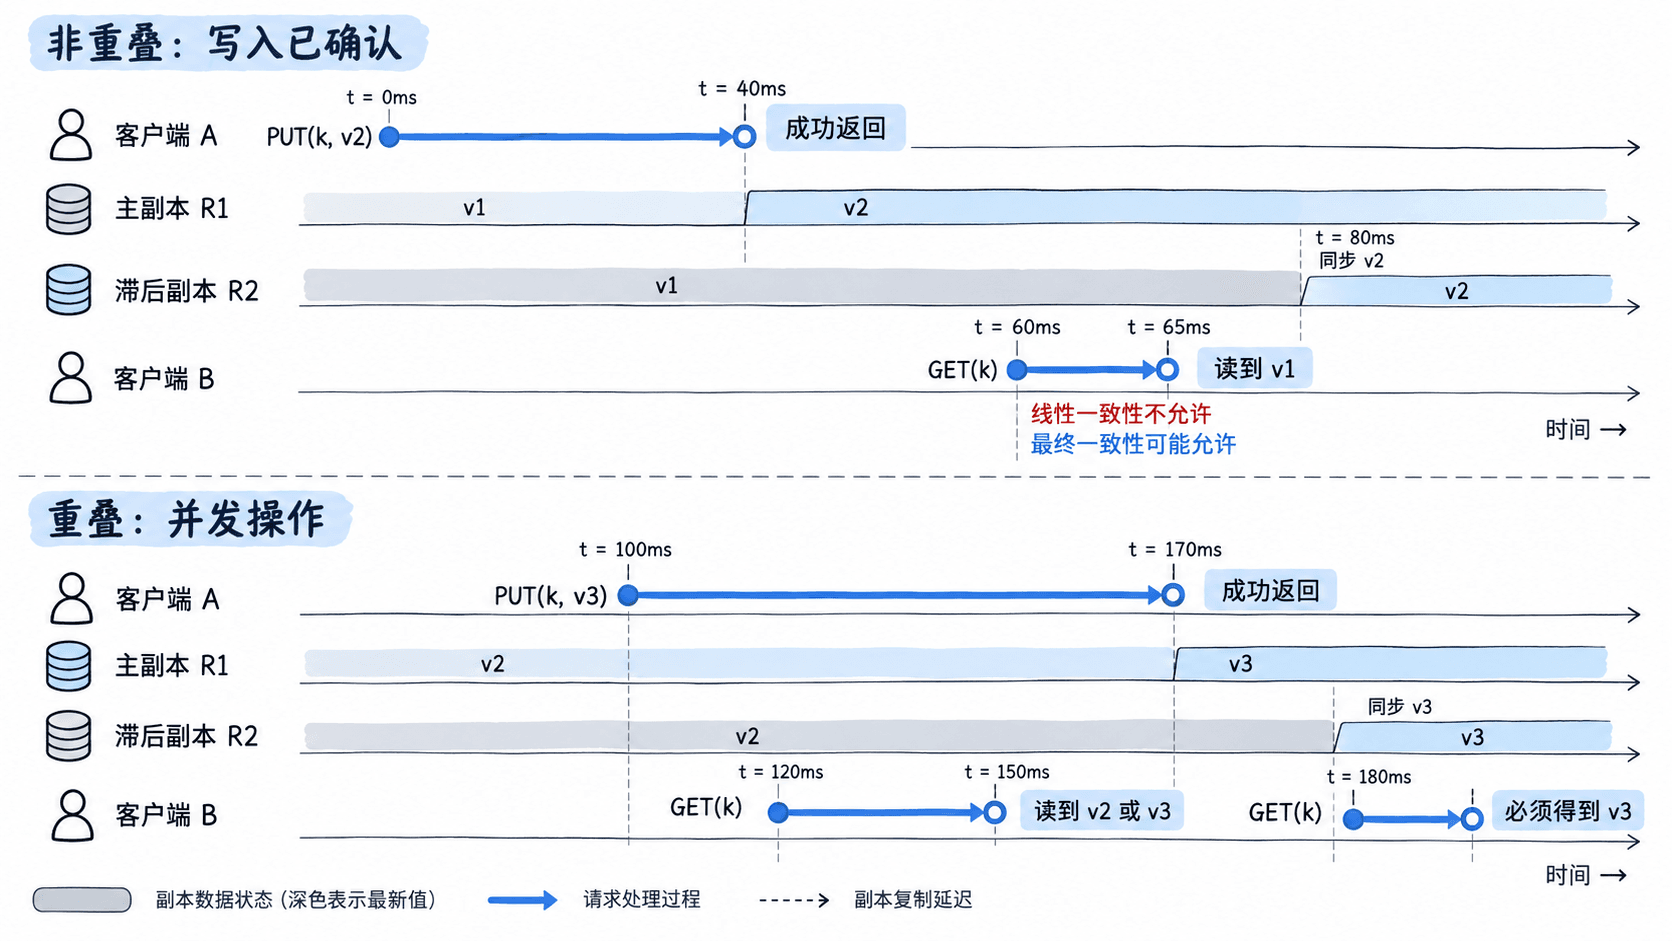
假设键 k 的写入由节点 R1 接收,节点 R2 异步复制。示例中的成功响应表示写入已被 R1 确认,不表示 R2 已追上;期间没有其他客户端写入。以下时间均为同一测试时钟下的相对毫秒数。
| 时间 | 操作或事件 | 可观察状态 |
|---|---|---|
t=10 ms |
客户端 A 的 PUT(k,v1) 成功返回 |
R1=v1 |
t=20 ms |
R2 应用复制数据 |
R2=v1 |
t=40 ms |
A 的 PUT(k,v2) 成功返回 |
R1=v2,R2=v1 |
t=60–65 ms |
客户端 B 向 R2 发起 GET(k),返回 v1 |
读到旧版本 |
t=80 ms |
R2 应用 v2 |
R2=v2 |
t=90–95 ms |
B 再次读取,返回 v2 |
副本已追上 |
在 t=40 ms 写入 v2 成功返回之后,t=60 ms 才发起的读仍得到 v1,这就是陈旧读取。后来读到 v2 只能证明副本追上了,不能倒推先前那次读取曾满足线性一致性。
相同轨迹下三种保证的边界
把 A 视为写入者的同一会话,B 是独立会话;假设二者在 t=60 ms 之后分别向 R2 读取,都得到 v1。三种一致性保证对此有不同结论。
| 保证 | A 读到 v1 |
B 读到 v1 |
判断依据 |
|---|---|---|---|
| 最终一致性 | 可以暂时出现 | 可以暂时出现 | 无后续写入且副本能够恢复通信时,最终收敛到 v2;不自带固定收敛时限 |
| 读己之写 | 不允许 | 可以出现 | 同一会话必须看到自己已成功写入的 v2 或更新状态,不要求其他会话立即可见 |
| 线性一致性 | 不允许 | 不允许 | PUT(v2) 已在读请求开始前完成;没有更新的写入时,读必须返回 v2 |
读己之写是会话级承诺:若 A 的请求从 R1 切换到落后的 R2,系统仍需保留已写版本信息,等待副本追上或改走满足要求的读取路径。它不保证 B 立即看到 A 的写入。线性一致性则要求同一对象的操作能按一个遵守真实时间先后关系的顺序解释;单靠客户端固定访问某个节点,并不能证明系统满足它。
写读重叠时不能只看返回值
假设 A 的 PUT(k,v3) 在 t=100 ms 发起,到 t=170 ms 才成功返回;B 的读请求从 t=120 ms 持续到 t=150 ms。这两个操作时间上重叠:读到 v2 或 v3 都可能符合线性一致性,前提是能为每个操作选择一个位于其请求与响应之间的生效时刻,并让结果符合先后顺序。
若 B 在 t=180 ms 再发起一次读取,且没有其他写入,那么返回值必须是 v3;返回 v2 才是明确违例。判断时应使用请求开始和响应完成的时间区间,不能把写请求发起当成写入已完成。
选择业务承诺并设计验收
| 业务需求 | 适用保证 | 可执行的验收条件 |
|---|---|---|
| 用户保存个人设置后立即回看 | 至少读己之写 | 在同一会话记住已确认版本 v2;即使切换副本也不得返回 v1 |
| 商品详情允许短暂显示旧封面 | 最终一致性可接受 | 允许复制期间读旧;若承诺 5 秒内更新,另设可测量的延迟目标,不能把它当作最终一致性的天然上限 |
| 单个库存键扣减后立即查询 | 线性一致性读取,配合原子条件更新 | 扣减成功返回后,新发起的读不能看到扣减前库存;防超卖还必须校验并原子修改库存 |
验收时为每次操作记录对象键、客户端会话、请求开始时刻、响应完成时刻、读写版本和访问节点。先检查没有时间重叠的情况:写 v2 已确认,随后读取仍返回 v1,便可判定不满足该对象的线性一致性;若这次读取来自写入者的同一会话,也违反读己之写。
对于重叠操作,应结合完整读写历史判断,不能仅凭一次读到旧值就宣布违例。若要求多个对象一起保持库存与订单不变量,还需要事务或其他跨对象原子性机制;单对象的线性一致性不能替代它。