
P2P 与分布式存储 / 系统课时
三副本在节点故障时还能保住什么
三副本在节点故障时还能保住什么
三副本不是“坏两个节点也一定能继续服务”的同义词。它首先提高的是数据仍有副本存活的概率,而读写是否还能继续,还取决于副本是否分散到独立故障域,以及系统采用怎样的读写确认规则。下面用三个节点和具体故障组合把这几个概念拆开。
学习目标
- 区分副本数量、可丢失副本数和读写可用条件。
- 判断单节点、双节点故障后数据是否仍然存在以及服务是否可用。
- 识别三个副本落入同一机架等共同故障域时的失效风险。
三副本先保证三份独立数据副本
设对象 obj-A 被完整复制到 storage-1、storage-2、storage-3。副本因子为 3,表示正常状态下希望保留 3 份完整副本,而不是把一个对象切成三份。
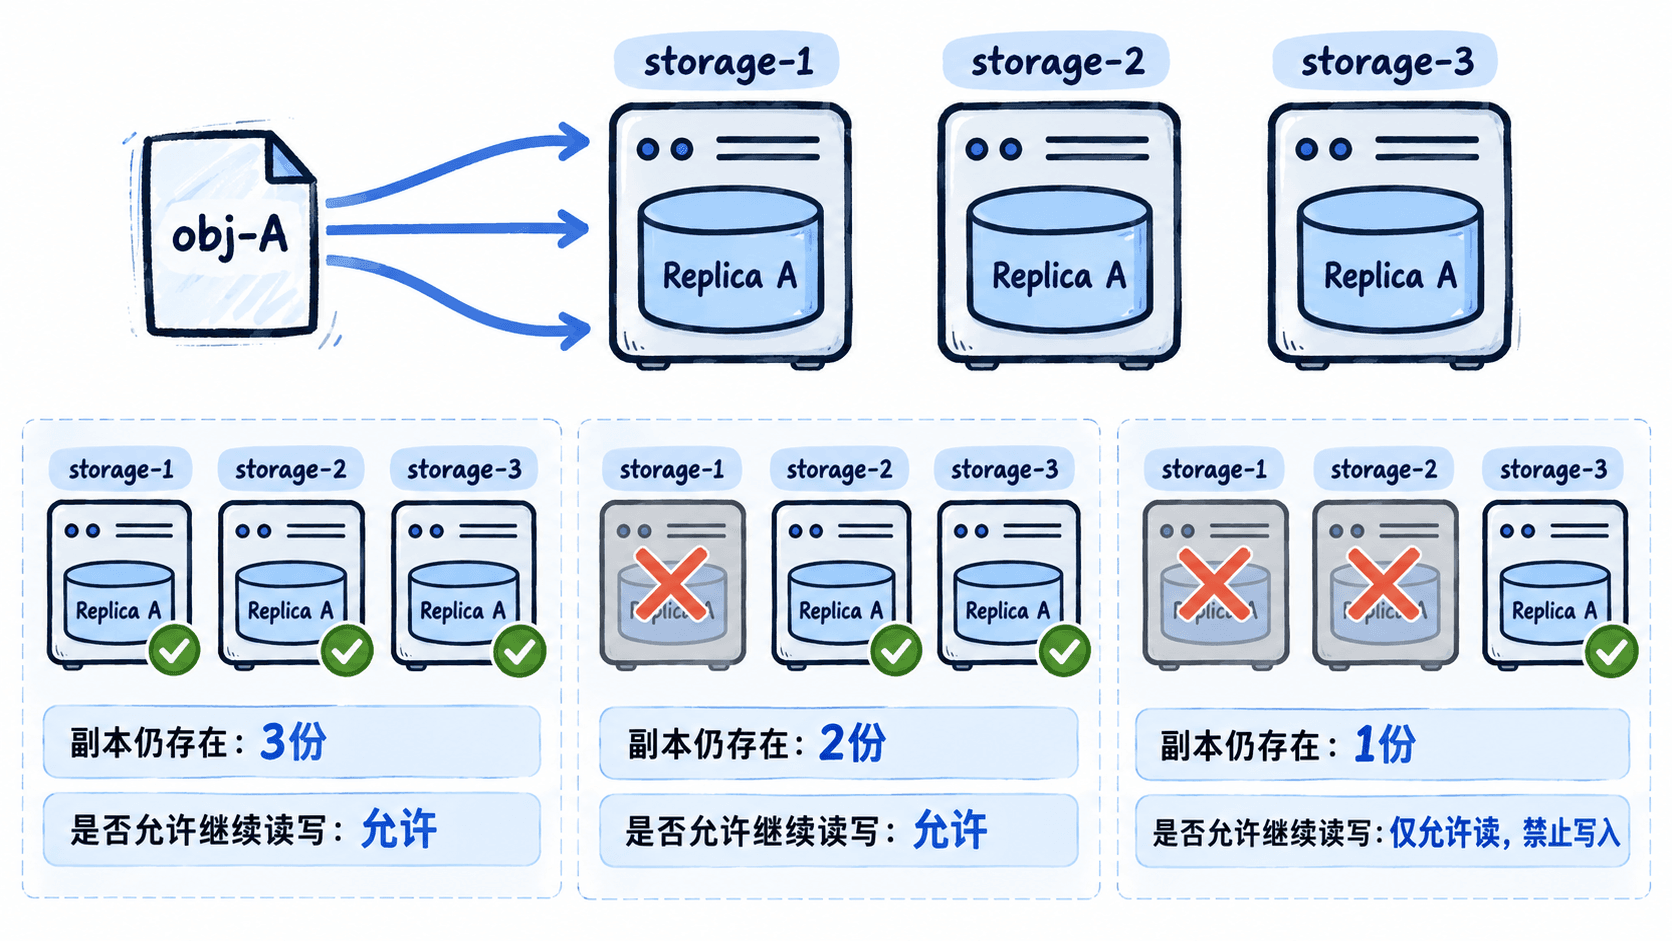
如果三个副本状态一致,那么故障后的数据生存情况可以直接按存活副本数判断:
| 故障情况 | 存活副本 | 数据是否仍存在 |
|---|---|---|
| 无节点故障 | 3 | 是 |
| 1 个节点故障 | 2 | 是 |
| 2 个节点故障 | 1 | 是 |
| 3 个节点全部故障 | 0 | 否 |
因此,单从“还有没有完整数据”看,三副本最多允许同时丢失 2 份副本;只要剩下 1 份完整副本,对象内容就还没有丢失。但这并不自动意味着系统仍接受新的写请求。
存活一份不等于还能继续写
读写可用性由确认规则决定。假设一个简化系统规定:读操作只需任意 1 个副本响应,写操作必须至少得到 2 个副本确认。可以把条件记成读确认数 、写确认数 、副本数 。
此时故障结果如下:
| 存活节点数 | 读取 | 新写入 | 原因 |
|---|---|---|---|
| 3 | 可用 | 可用 | 满足 和 |
| 2 | 可用 | 可用 | 仍有两个节点可确认写入 |
| 1 | 可用 | 不可用 | 满足读取,但无法获得两个写确认 |
| 0 | 不可用 | 不可用 | 没有副本可访问 |
例如 storage-1 和 storage-2 同时离线,只剩 storage-3。旧数据仍然存在,并且在允许单副本读取的前提下可以读出;但继续写入会让唯一副本承担全部风险,因此采用 W=2 的系统应拒绝写入,而不是把“还有一份数据”误判成“系统完全正常”。
副本必须跨故障域放置
三个节点并不一定代表三个独立故障点。假设 storage-1、storage-2、storage-3 都位于 Rack-A,同一机架交换机或供电故障就可能一次带走全部三个副本。此时副本数虽然仍是 3,但能抵抗的机架级故障数其实是 0。
更合理的放置方式是让三个副本分别位于 Rack-A、Rack-B、Rack-C。如果 Rack-A 整体失效,只损失其中一份;剩余两个副本仍能满足前面示例中的 W=2 写入条件。
判断副本布局时,应逐层检查故障域,而不是只数服务器数量:节点、磁盘、机架、可用区都可能形成共同失效边界。若三个副本使用同一电源、同一机架交换机或同一可用区,就没有真正获得对应层级的三份独立容错能力。
用故障场景验收副本策略
一个可操作的验收方法是先写入对象,再按故障等级逐步下线副本,并分别检查数据存在性、读取能力和写入能力。以 N=3、R=1、W=2 为例,至少应验证三种场景:只停 1 个副本时读写均成功;同时停 2 个副本时旧数据仍可读但新写入被拒绝;恢复其中一个副本后,写能力重新满足两个副本确认条件。
如果测试中“两个节点故障后仍能写入”,要继续确认系统是否主动降低了写确认数;如果“一个节点故障就无法写入”,则应检查副本健康状态、领导者选举或放置策略,而不能直接得出三副本只能容忍零次故障的结论。
三副本真正提供的是三份完整数据副本带来的故障余量。判断它还能保住什么时,应分别回答三个问题:还剩几份完整数据、当前确认规则允许哪些读写、这些副本是否真的位于独立故障域。