
P2P 与分布式存储 / 系统课时
公开分发场景如何保护数据隐私
公开分发场景如何保护数据隐私
在公共 IPFS 网络中,知道 CID 的参与者通常可以请求对应对象,DHT 也会暴露部分提供者元数据。节点间的传输加密并不等于文件保密。本篇以一份内部报价单为例,区分三类暴露面,并实现上传前加密、独立授权和撤权验证。
学习目标
- 分辨文件内容、CID 和提供者信息各自可能暴露的范围。
- 用 AES-GCM 在公开分发前加密文件,并验证密文被篡改时会拒绝解密。
- 设计密钥发放、撤权和元数据隐私的边界。
内容、CID 和提供者各暴露什么
设 report-q4.pdf 通过公共 IPFS 分发。IPFS 的 CID 是内容地址,不是访问密码;持有 CID 的其他节点可以尝试获取相应内容。即使不主动公开下载链接,也不能把对象当成私有文件。
| 暴露面 | 直接发布明文 | 上传前加密 |
|---|---|---|
| 文件内容 | 取得对象即可阅读 | 可取得密文,但无密钥不能还原明文 |
| CID | 可用于定位、比对已知内容 | 仍可定位密文并关联请求;随机加密后 CID 通常变化 |
| 提供者信息 | 公共 DHT 可暴露 CID 与 PeerID 的提供关系 | 加密不消除提供关系;请求也可能被相关节点或网关观察 |
PeerID 不等同于真实姓名,但结合可寻址信息、时间与业务上下文可能增加关联风险。公开目录中的文件名、明文清单和文件大小也会泄露线索;不要把敏感元数据放在未加密的目录结构中。
传输加密不能替代内容加密
IPFS 的节点间通信使用加密传输,主要防止链路上的旁观者直接读取传输字节;持有数据的节点仍能读取未加密文件。若通过 HTTP 网关访问,还应使用 HTTPS,但网关本身仍是可观察请求的一方。
| 机制 | 保护对象 | 不解决的问题 |
|---|---|---|
| 传输加密(libp2p 安全连接) | 节点间传输过程 | 存储节点读取明文、公开 DHT 元数据 |
| 内容加密(如 AES-256-GCM) | 上传后和下载中的文件明文 | CID、提供者关系、大小与访问模式 |
因此,面向不受信任的存储节点,必须在发布客户端先加密,再上传密文。IPFS 的官方隐私说明也明确区分传输加密和内容加密。
密文公开分发,密钥单独授权
将公开内容通道与私密密钥通道分开,可以避免“知道 CID 就获得解密权”。一份文件使用独立的随机数据加密密钥(DEK),再由密钥管理服务(KMS)保护 DEK。
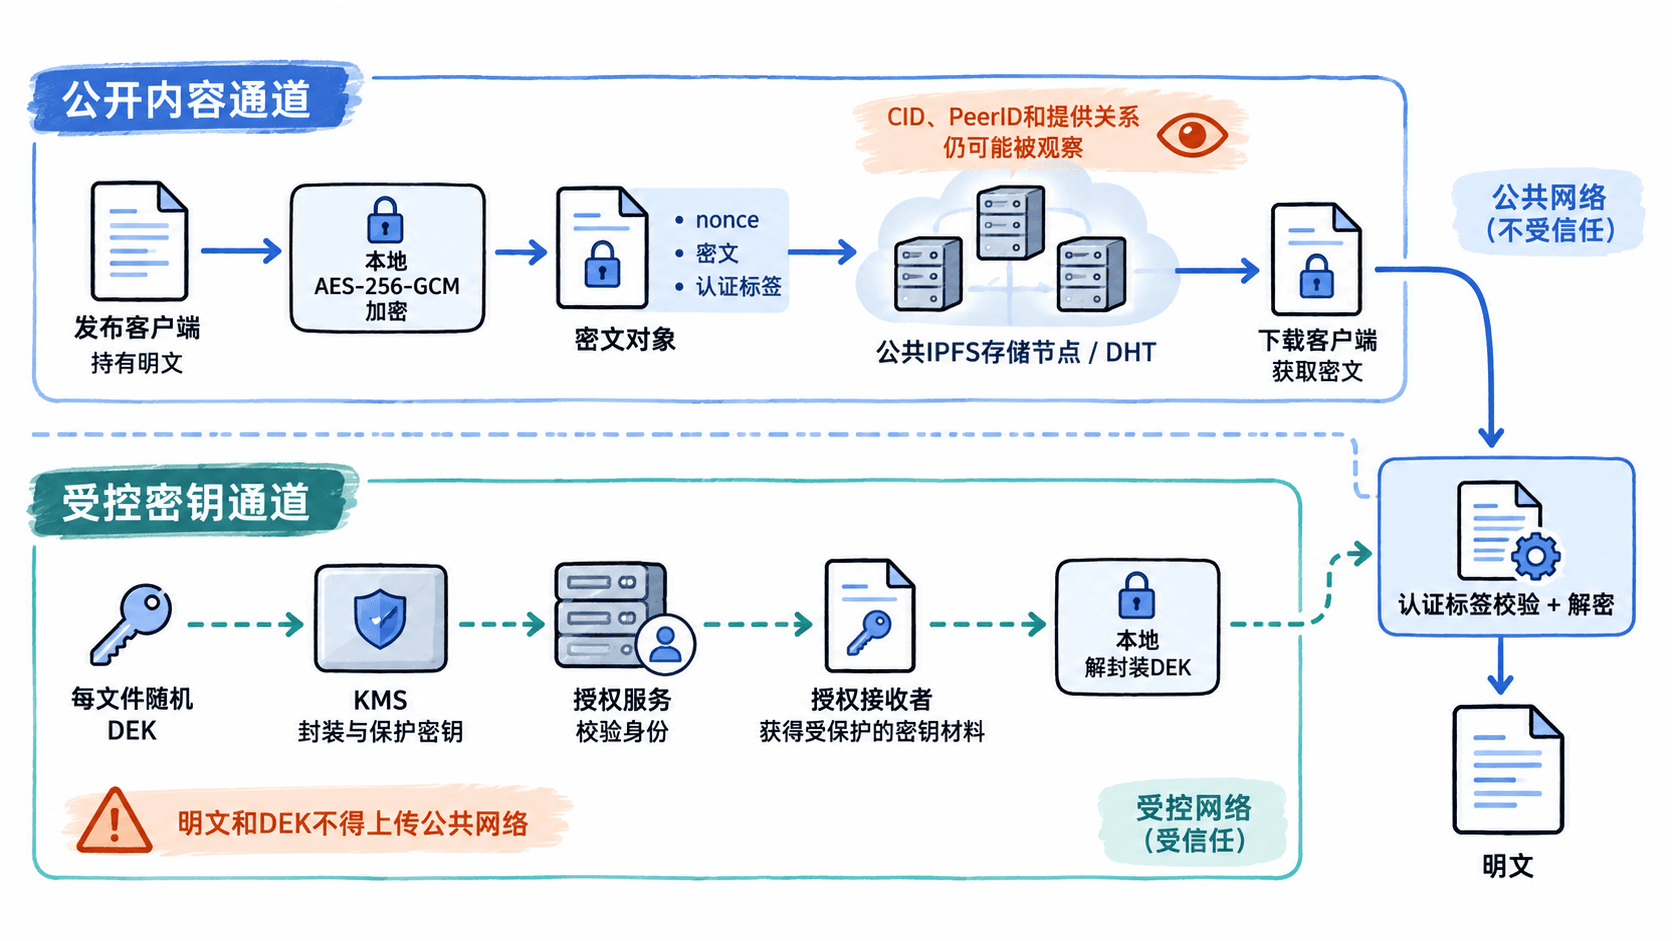
实际发布按下列顺序执行:
- 为文件生成随机 256 位 DEK,使用 AES-256-GCM 和每次新生成的 12 字节 nonce 加密。
- 将
nonce + 密文 + 认证标签作为对象交给 IPFS,只公布实际生成的密文 CID;不能用普通 SHA-256 文本摘要冒充 CID。 - 在独立授权服务中校验接收者身份,通过 KMS 封装或受控发放 DEK;不要在公开对象、URL、日志里附带明文密钥。
- 接收者获取密文并验证 CID 对应内容,再在本地用 DEK 校验 GCM 认证标签并解密。
以下示例适用于 Python 3.10+,预先安装 cryptography 包。它只演示本地加解密与防篡改检查,不会上传文件,也不会生成 CID。
import os

from cryptography.exceptions import InvalidTag
from cryptography.hazmat.primitives.ciphers.aead import AESGCM

plaintext = "内部报价:120000 元".encode("utf-8")
dek = AESGCM.generate_key(bit_length=256)  # 演示密钥,不能上传到公共网络
nonce = os.urandom(12)  # 同一密钥下绝不能复用 nonce
aesgcm = AESGCM(dek)
payload = nonce + aesgcm.encrypt(nonce, plaintext, None)

recovered = aesgcm.decrypt(payload[:12], payload[12:], None)
print("解密一致:", recovered == plaintext)
tampered = bytearray(payload)
tampered[-1] ^= 0x01
try:
    aesgcm.decrypt(bytes(tampered[:12]), bytes(tampered[12:]), None)
except InvalidTag:
    print("篡改密文: 拒绝解密")
预期输出:
解密一致: True
篡改密文: 拒绝解密
payload 前 12 字节是 nonce,后面是密文和 16 字节认证标签。生产环境应将 DEK 交由 KMS 或面向接收者的密钥封装机制保护,并按文件版本记录密钥标识,而不是把示例中的内存变量当成长期密钥仓库。
撤权能阻止什么,不能撤回什么
假设授权用户 A、B 都拿到版本 v1 的 DEK。撤销 B 的权限后,授权服务应拒绝 B 再领取密钥,但 B 可能已经保存了旧密钥或明文,公共网络上的旧密文副本也可能长期存在,因此不能承诺“撤权即无法阅读历史文件”。
对于下一版本 v2,应重新生成 DEK、重新加密并得到新的 CID,只向 A 发放 v2 密钥。可用 15 分钟有效的短时访问凭证减少密钥服务的被滥用窗口,但短时凭证不会让已泄露的 DEK 自动失效。
上线前做三项检查:未授权用户即使拿到 CID,也不能从密文还原报价;修改密文一个字节后应触发认证失败;撤权用户不能再领取新版本密钥。当业务还需要隐藏提供节点、请求者或访问时间时,应评估私有 IPFS 网络或受控存储,而不是仅依赖文件加密。