
P2P 与分布式存储 / 系统课时
校验和如何识别静默数据损坏
校验和如何识别静默数据损坏
本课用两个对象副本复现一次静默损坏:节点 A 仍能响应请求,但其中一个字节被翻转。读取时通过写入阶段留存的摘要发现异常,再校验副本 B 并恢复 A,明确检测、可信读取和数据修复各自负责什么。
学习目标
- 使用独立保存的 SHA-256 摘要检测在线副本的内容损坏。
- 验证备用副本的版本和摘要,而不是把能读取的数据直接当成正确数据。
- 区分读时拒绝、切换健康副本与后续修复的操作边界。
写入时为何要保存期望校验和
假设对象 obj-42 的版本为 7,内容是 object-42:balance=100。写入协调器对原始字节计算 SHA-256,保存 32 字节摘要(通常显示为 64 位十六进制字符串),并将对象版本、摘要登记到受保护的元数据中。之后读取到的块必须与同一版本的期望摘要相符。
校验时比较的是当前读取的字节和写入时记录的摘要。如果数据被改坏后又现场重算摘要、覆盖原记录,就会把损坏伪装成正常。CRC32 常用于快速发现意外位翻转;本实验使用 Python 标准库的 SHA-256,便于对字节内容做强摘要校验。摘要匹配能支持内容完整性判断,但如果攻击者能同时篡改内容和元数据,单纯哈希并不能证明来源可信。
在节点在线时制造损坏并读取
以下脚本适用于 Python 3.9+,无需安装第三方库。replicas 模拟两个独立副本,metadata 模拟独立保存的可信版本与摘要;通过异或 0x01 翻转 A 的一个比特,保留节点在线状态。
import hashlib

def digest(data: bytes) -> str:
    return hashlib.sha256(data).hexdigest()

payload = b"object-42:balance=100"
metadata = {"version": 7, "sha256": digest(payload)}
replicas = {
    "A": {"version": 7, "data": bytearray(payload)},
    "B": {"version": 7, "data": bytearray(payload)},
}

def verify(node: str) -> bool:
    replica = replicas[node]
    # 版本不一致时,不能用这个副本修复当前对象
    if replica["version"] != metadata["version"]:
        print(f"{node}: VERSION_MISMATCH")
        return False
    if digest(replica["data"]) != metadata["sha256"]:
        print(f"{node}: CHECKSUM_MISMATCH")
        return False
    print(f"{node}: PASS")
    return True

replicas["A"]["data"][10] ^= 0x01  # 在线状态不变,只破坏内容
print("A online:", "A" in replicas)

if not verify("A"):
    if verify("B"):
        healthy = bytes(replicas["B"]["data"])
        print("GET:", healthy.decode("ascii"))
        # 仅演示修复效果;生产系统应受版本条件保护
        replicas["A"] = {"version": 7, "data": bytearray(healthy)}
        print("A after repair:", "PASS" if digest(replicas["A"]["data"]) == metadata["sha256"] else "FAILED")
    else:
        print("GET: FAILED_NO_VALID_REPLICA")
预期输出:
A online: True
A: CHECKSUM_MISMATCH
B: PASS
GET: object-42:balance=100
A after repair: PASS
A 仍存在于副本集合中,却不能提供可信数据;这就是静默损坏区别于节点离线的地方。B 通过版本与摘要校验后才被选为读取来源。最后一行只是实验中的修复验证,不代表真实存储系统应在用户请求线程内立即改写损坏副本。
读路径怎样从发现异常走到恢复
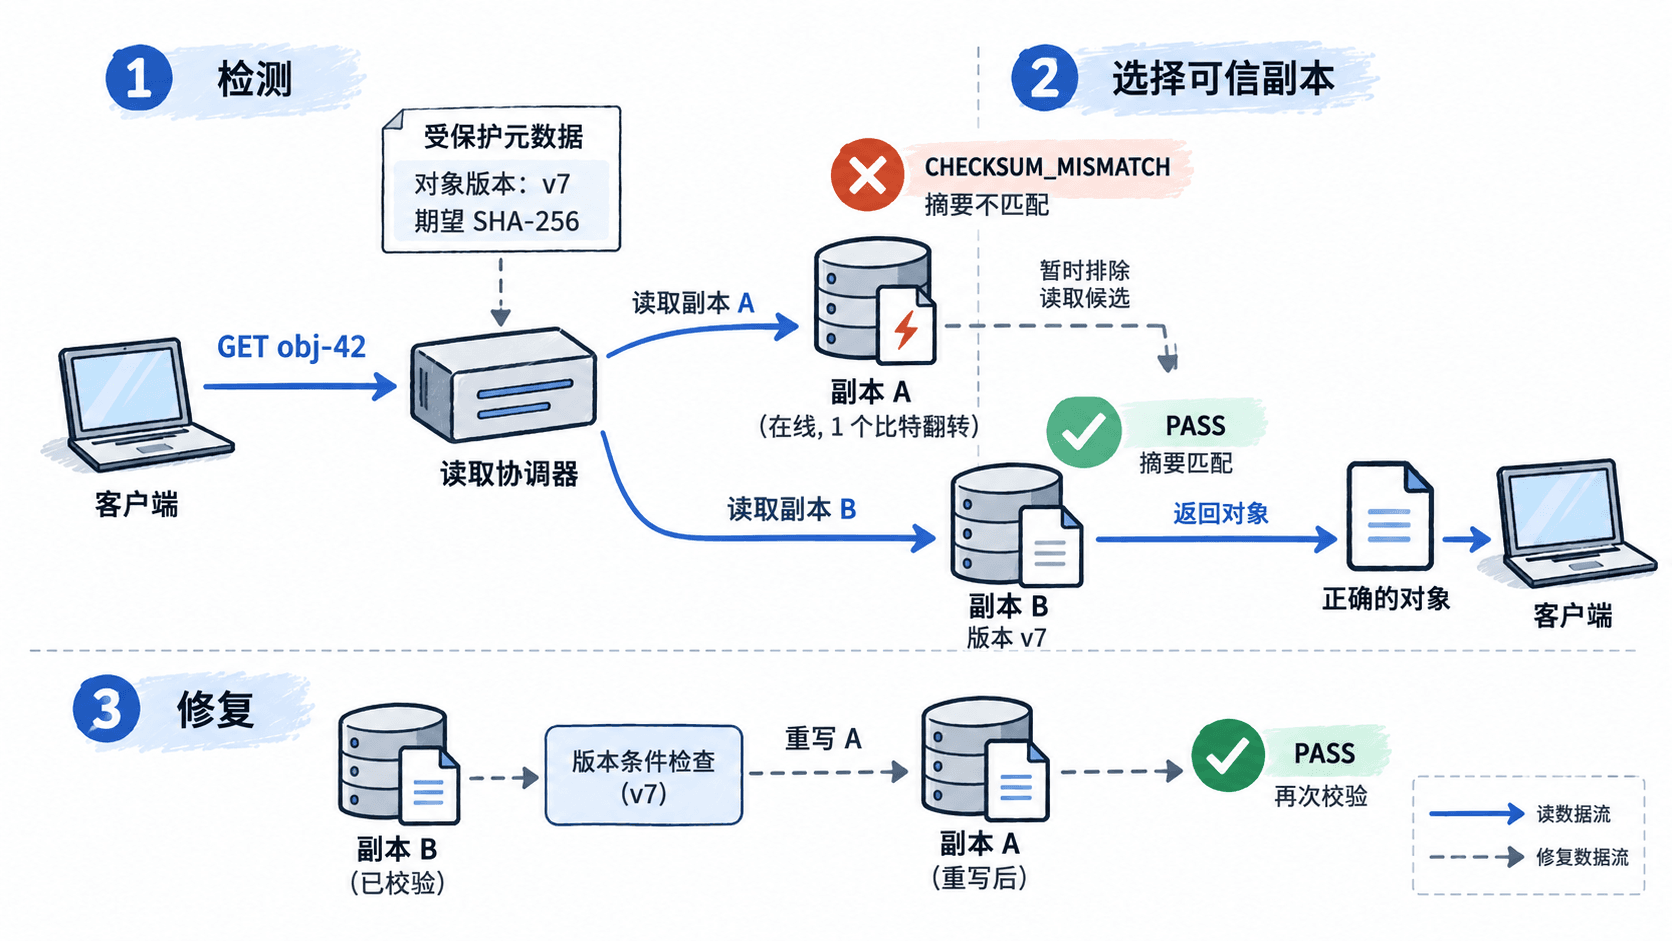
实际系统可按以下顺序处理一次异常读取:
- 根据对象键与版本取到已提交的期望摘要,计算 A 返回块的摘要;不匹配时记录对象、版本、副本位置及错误类型,拒绝把 A 的字节返回给客户端。
- 查询其他故障域的副本或可解码的数据片,逐个核对版本和摘要。只有确认匹配的内容才能返回;不能只凭“另一台节点还在线”就相信 B。
- 给损坏副本安排受控修复,复制已验证的内容,并在写入后重新校验;修复之前允许从健康副本降级读取。
这三个阶段可能分属不同的服务。校验失败只说明内容不符合期望,并不会自动产生正确数据;如果所有可用副本均未通过验证,就应返回读取失败、保留故障证据,而不是任选一份继续传播。
修复时最容易漏掉的边界
在线系统可能在检测到版本 7 损坏后收到版本 8 的正常更新。若修复任务不带版本条件,旧的版本 7 内容可能覆盖新写入。生产修复必须核对当前版本、路由纪元或写入租约,保证目标未被更新;示例中直接替换字典值,只用于观察实验结果。
同样不能把“SHA-256 一致”等同于身份认证:元数据本身需要依靠复制一致性、访问控制以及必要时的签名或 MAC 来保护。定期后台巡检也应校验冷数据,因为未被读取的坏块不会触发读时检查。
验收可重复运行脚本,确认依次出现 A online: True、A: CHECKSUM_MISMATCH、B: PASS 和 A after repair: PASS。在 A 的翻转语句之后增加 replicas["B"]["data"][10] ^= 0x01,再运行应走到 GET: FAILED_NO_VALID_REPLICA;此时不应回写任何未经验证的数据。