
操作系统 / 系统课时
用 lsof 排查文件与端口占用
用 lsof 排查文件与端口占用
lsof 把“进程正在打开什么”直接映射成可查询的表格。本篇用它处理三类常见故障:端口被谁监听、文件为什么迟迟不能释放,以及日志明明删除了磁盘空间却没有回来;最终把文件描述符、目录项与 inode 的关系落到可执行的排障步骤上。
学习目标
- 用
lsof从端口或文件反查占用进程,并读懂PID、FD、TYPE、NAME等关键列 - 识别
(deleted)文件仍占空间的原因,并选择安全的释放方式 - 按“定位对象 → 确认进程 → 释放资源 → 再验证”的顺序完成排障
从端口反查监听进程
端口冲突先查“谁在监听”,不要直接杀进程。-iTCP:<PORT> 按 TCP 端口筛选,-sTCP:LISTEN 只保留监听套接字,-nP 禁止主机名与服务名解析,输出更快也更明确。
下面的示例先启动一个临时 HTTP 服务,再用 lsof 找到它。端口 18080 是示例固定值,实际排障时替换为发生冲突的端口。
python3 -m http.server 18080 --bind 127.0.0.1 >/tmp/anystack-http.log 2>&1 &
SERVER_PID=$!
sleep 1
lsof -nP -iTCP:18080 -sTCP:LISTEN
kill "$SERVER_PID"
预期输出
COMMAND   PID   USER   FD   TYPE DEVICE SIZE/OFF NODE NAME
python3  <ID> <USER>    3u  IPv4 <ID>      0t0  TCP 127.0.0.1:18080 (LISTEN)
PID 是后续确认进程身份的关键,FD 中的 3u 表示文件描述符 3 以读写方式打开。不要只凭进程名执行 kill -9;先结合 ps -fp <ID>、服务管理器或容器归属确认它是否应该存在,再决定停止服务、修改端口还是重启实例。
从文件反查占用者
已知文件路径时,可以直接运行 lsof /path/to/file。这适合排查“文件无法卸载”“日志轮转后旧文件仍被写入”或“某个配置文件正在被谁读取”等问题。若文件位于挂载点下,还可以配合 +D 递归目录,但大目录扫描成本较高,不应在繁忙生产目录里随意执行。
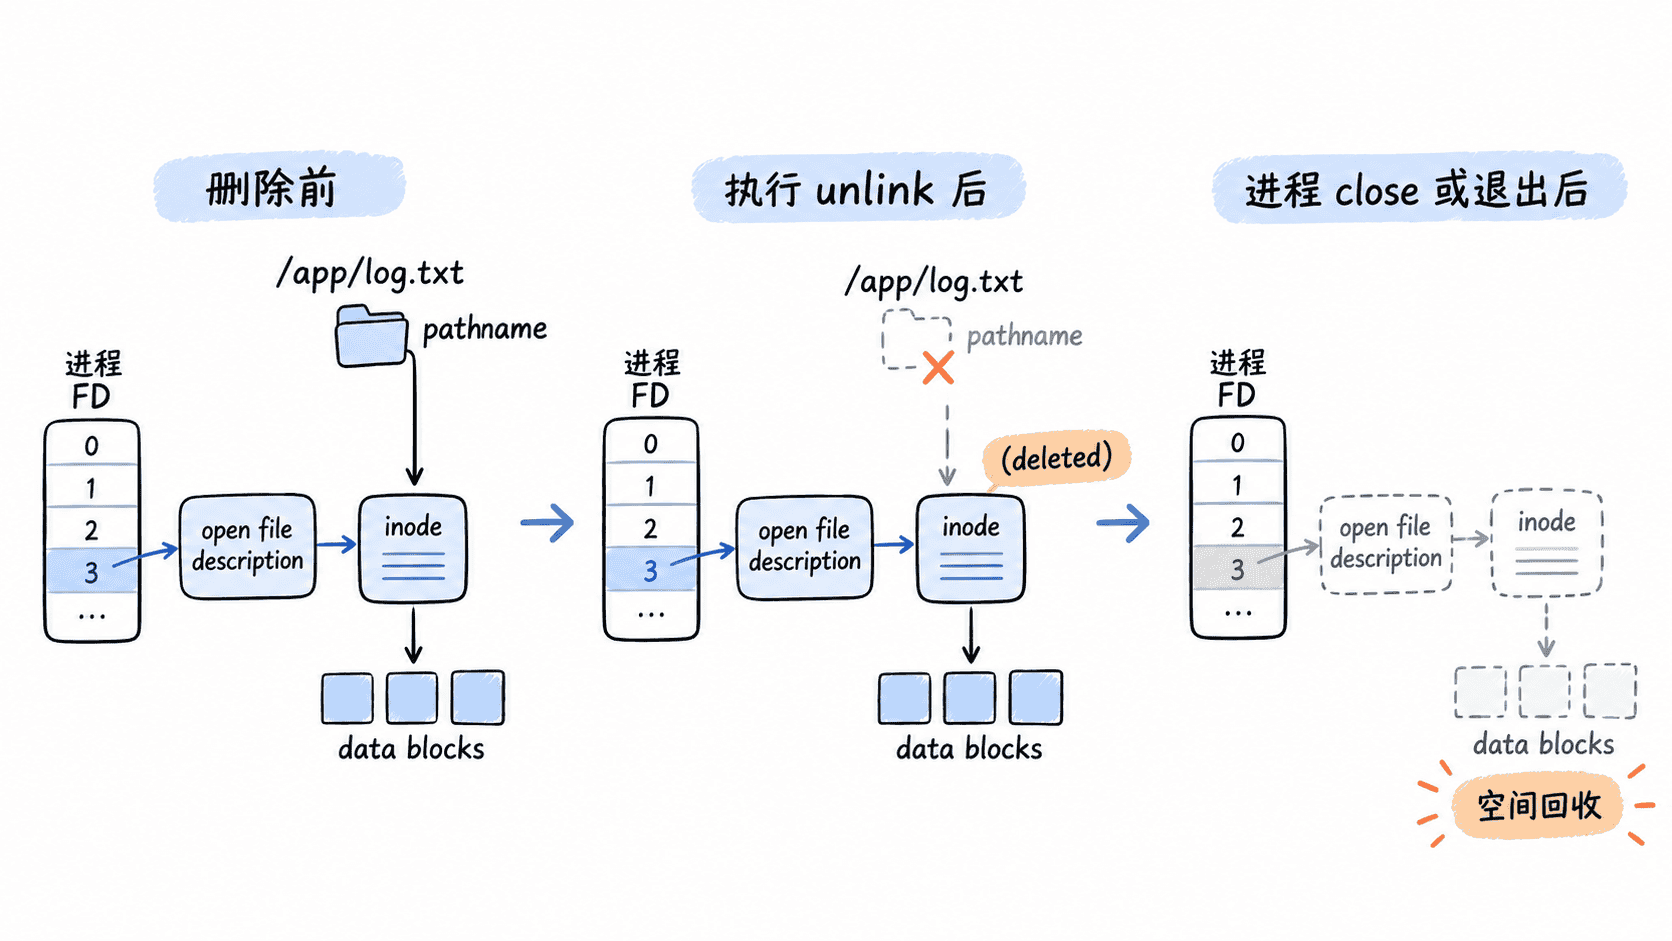
lsof 的核心不是“列文件”,而是查看内核里仍然存在的打开引用。进程通过文件描述符引用 open file description,后者再指向 inode;路径名只是目录项,不是进程读写文件的唯一依据。
处理删除后仍占空间的文件
Linux 删除一个正在打开的文件时,目录项可以先消失,但只要仍有进程持有该 inode,数据块就不会立即回收。因此 df 可能显示磁盘仍然很满,而 du 已经找不到那部分路径。
用 +L1 可以筛出链接数小于 1 的打开文件:
sudo lsof +L1预期结果
COMMAND  PID USER   FD   TYPE DEVICE  SIZE/OFF NLINK NODE NAME
java    <ID> app     7w   REG  <ID>  104857600     0 <ID> /var/log/app.log (deleted)
如果系统没有这类占用,命令可以没有任何数据行。命中时重点看 COMMAND、PID、FD、SIZE/OFF 和 NAME:大文件且 NLINK 为 0,通常就是“路径已删但句柄未关”的空间来源。
释放资源并验证
最安全的处理方式通常是让拥有该文件描述符的进程正常关闭文件:让应用重新打开日志、执行平滑重载,或按服务规范重启。直接向 /proc/<PID>/fd/<FD> 截断文件虽然有时能应急回收空间,但可能破坏应用写入语义,不应作为默认手段。
处理后再次运行原来的 lsof 查询,并用 df -h 观察文件系统可用空间。如果端口查询已无目标监听进程,或 lsof +L1 中对应 (deleted) 行消失,说明内核引用已经释放。排障的关键是先证明“哪个进程持有什么资源”,再做最小范围的处置,而不是从现象直接跳到强制杀进程。