
操作系统 / 系统课时
用信号量协调有限资源
用信号量协调有限资源
当连接池、缓冲槽或设备句柄只有固定数量时,单靠互斥锁只能回答“谁先进入”,却不能表达“最多允许几个同时进入”。本篇用计数信号量把资源余量变成可阻塞的共享计数,并用 POSIX 线程程序验证并发上限。
学习目标
- 解释计数信号量的计数值与有限资源数量之间的对应关系
- 正确使用
sem_wait与sem_post获取和归还资源 - 区分信号量与互斥锁的适用边界,避免漏释放和重复释放
把资源数量编码成计数
计数信号量可以看成“当前可用资源数”。初始化为 2,表示资源池里有 2 个可同时占用的槽位。执行流调用 sem_wait 时,如果计数大于 0,就占用一个名额;如果没有名额,则进入阻塞等待,而不是持续轮询消耗 CPU。
释放资源时调用 sem_post。它把一个名额归还给信号量,并让等待者有机会继续执行。关键不在于某个线程拥有信号量,而在于获取次数与释放次数必须守恒。
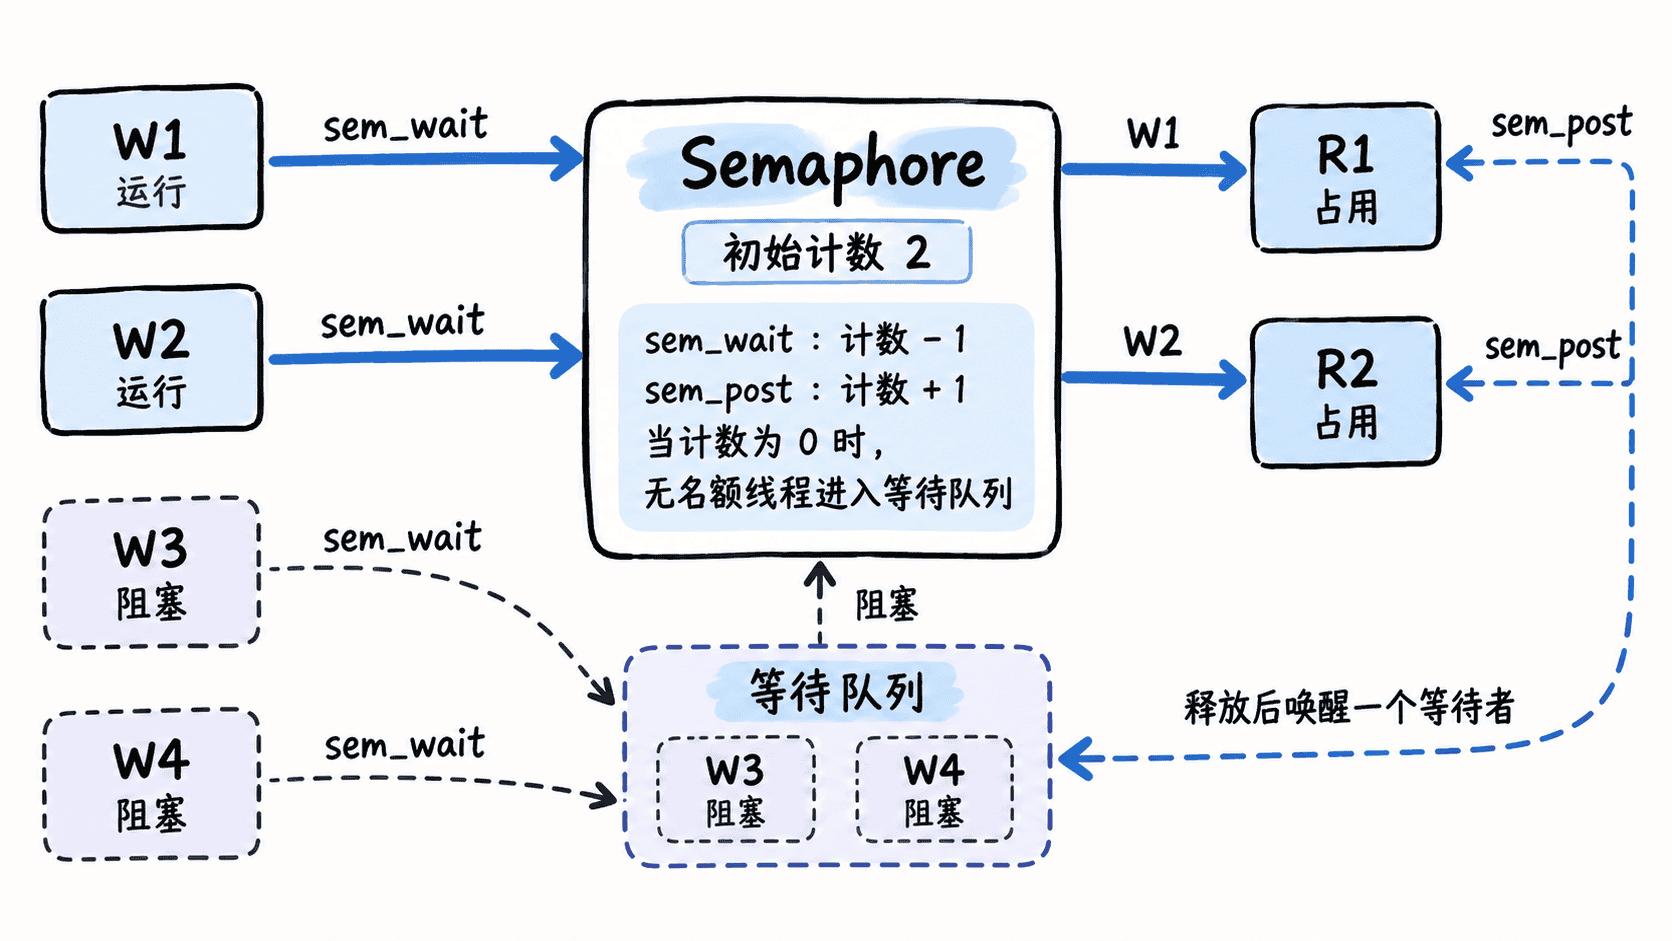
这种模型适合数据库连接池、并发下载配额、固定大小缓冲区等场景。若初始计数是 1,它在“同时只能有一个执行流通过”这一点上类似互斥,但仍不具备互斥锁的所有权语义,因此不能简单把二者视为同一种原语。
用 POSIX 信号量限制并发度
下面程序启动 4 个线程,但信号量只有 2 个许可。每个线程先获取许可,再进入模拟资源区;离开资源区后归还许可。peak 用来记录实际同时进入资源区的最大线程数。
#include <pthread.h>
#include <semaphore.h>
#include <stdio.h>
#include <time.h>

static sem_t slots;
static pthread_mutex_t stats_lock = PTHREAD_MUTEX_INITIALIZER;
static int active = 0;
static int peak = 0;

static void *worker(void *arg) {
    int id = *(int *)arg;

    // 没有可用名额时在这里阻塞,不做忙轮询。
    sem_wait(&slots);

    pthread_mutex_lock(&stats_lock);
    active++;
    if (active > peak) {
        peak = active;
    }
    printf("worker %d acquired, active=%d\n", id, active);
    pthread_mutex_unlock(&stats_lock);

    struct timespec delay = {.tv_sec = 0, .tv_nsec = 200000000};
    nanosleep(&delay, NULL);

    pthread_mutex_lock(&stats_lock);
    active--;
    printf("worker %d released, active=%d\n", id, active);
    pthread_mutex_unlock(&stats_lock);

    // 每次成功获取都必须对应一次归还。
    sem_post(&slots);
    return NULL;
}

int main(void) {
    pthread_t threads[4];
    int ids[4] = {1, 2, 3, 4};

    sem_init(&slots, 0, 2);

    for (int i = 0; i < 4; i++) {
        pthread_create(&threads[i], NULL, worker, &ids[i]);
    }
    for (int i = 0; i < 4; i++) {
        pthread_join(threads[i], NULL);
    }

    printf("peak active: %d\n", peak);
    sem_destroy(&slots);
    pthread_mutex_destroy(&stats_lock);
    return 0;
}
预期结果:把程序保存为 semaphore_pool.c 后能够直接编译;运行时资源区的并发峰值不会超过信号量初始值 2。
编译并运行:
cc -O2 -Wall -Wextra -pthread semaphore_pool.c -o semaphore_pool
./semaphore_pool
预期输出中的工作线程先后顺序可能不同,但最后的并发峰值应为:
peak active: 2只要 peak 没有超过 2,就说明信号量确实把资源区的同时访问者限制在两个以内。实际输出中的 active 行也不会出现 3 或 4。
保持获取与释放成对
信号量最常见的错误不是“不会阻塞”,而是许可数量被破坏。获取成功后若某条异常路径忘记 sem_post,可用计数会越来越少,最终所有执行流都可能永久等待;反过来,多执行一次 sem_post 会凭空制造许可,让并发数突破真实资源容量。
因此,工程代码应把资源释放放在所有退出路径都能执行的位置,并明确规定“只有成功获取许可的执行流才能释放”。当需求是保护一段临界区、并要求由加锁线程解锁时,优先使用互斥锁;当需求本质是管理 N 个等价许可时,计数信号量更直接。