
操作系统 / 系统课时
理解用户态与内核态保护边界
理解用户态与内核态保护边界
普通进程可以计算、读写自己的内存,却不能随意改页表、关中断或直接接管设备。本节从地址空间、CPU 特权级和系统调用三条线解释这道保护边界,并用一个可运行示例观察用户程序如何借助内核完成受保护操作。
学习目标
- 说明用户态、内核态与进程虚拟地址空间之间的关系
- 解释系统调用、异常和中断为何需要进入内核态
- 判断“地址可见”“地址可访问”和“允许执行特权操作”之间的区别
保护边界到底保护什么
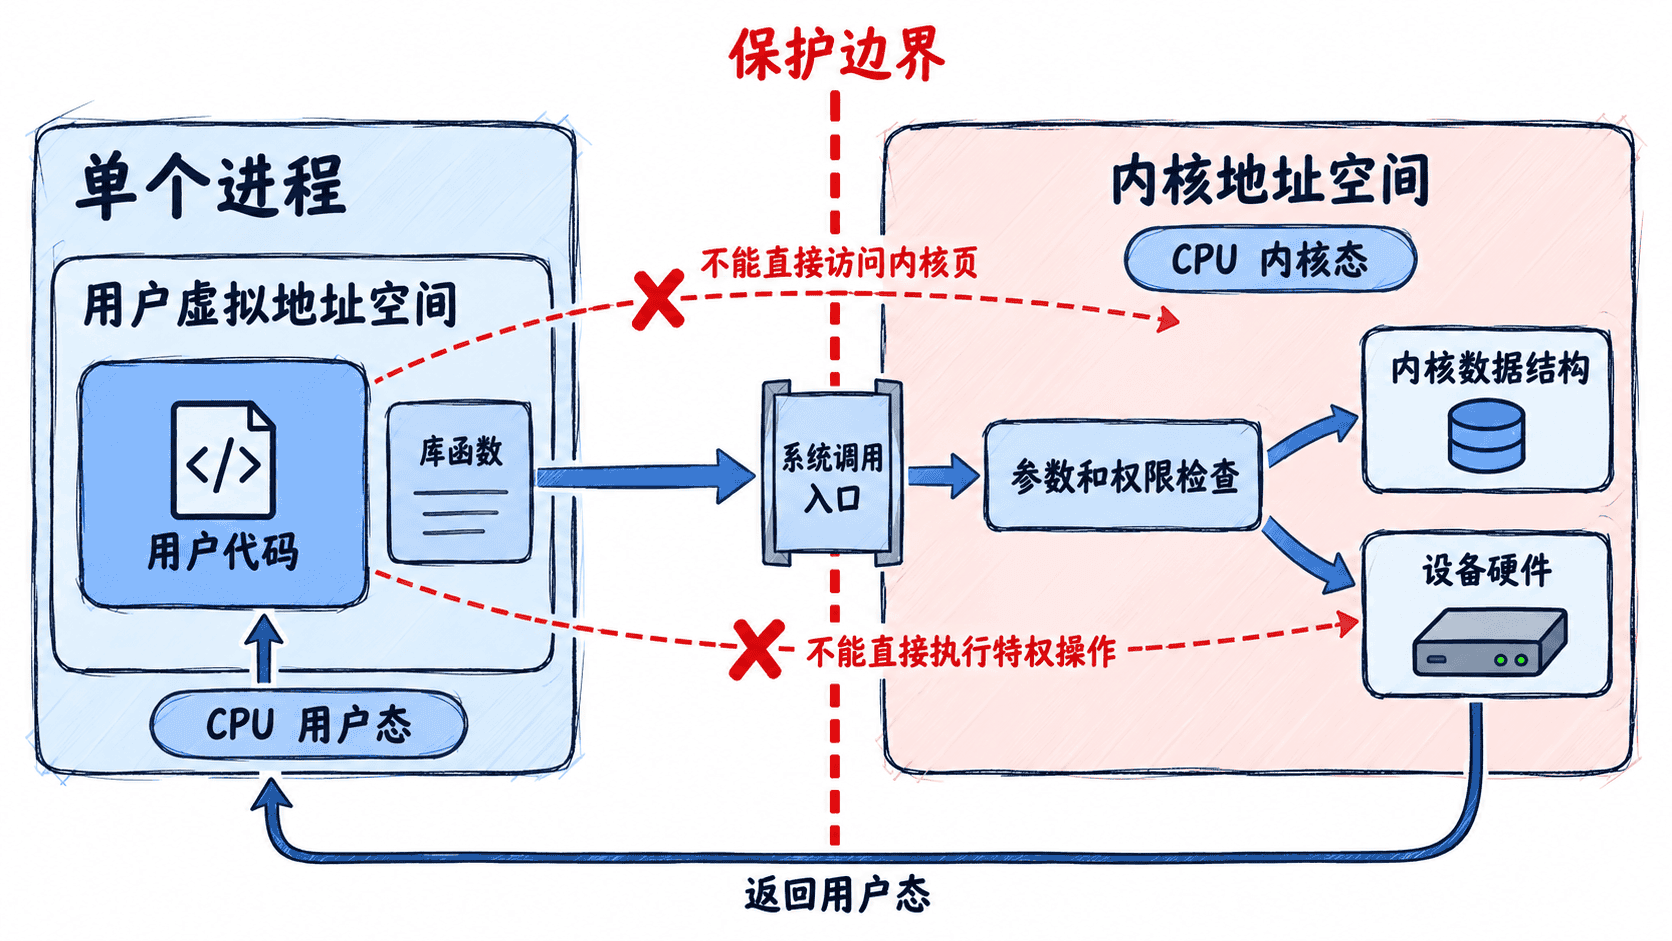
操作系统不能只靠“约定”要求应用程序别碰关键资源。CPU 和内存管理单元必须在硬件层面阻止普通代码越权,否则任意进程都可以改写页表、访问其他进程内存、关闭中断或直接控制设备。
用户态运行的是受限代码。它通常可以执行算术、分支、普通内存访问等指令,但访问页面时仍要通过当前页表和权限位检查。内核态则拥有更高特权,可以管理页表、调度任务、配置设备,并处理来自用户程序的受保护请求。
地址空间不是一张可以任意读写的地图
进程看到的是虚拟地址。页表把虚拟页映射到物理页,并同时携带读、写、执行以及用户可访问等权限。即使某段内核地址在架构设计上属于同一套虚拟地址布局,只要页表将它标记为仅内核可访问,CPU 在用户态访问时就会产生异常,而不是把数据交给进程。
因此要区分三件事:某个地址数值是否落在某个范围、页表是否存在映射、当前特权级是否被允许访问该映射。保护真正依赖后两者,而不是地址长得“像不像内核地址”。
受保护操作通过受控入口完成
应用要打开文件、创建进程或把数据写到终端时,不会自行操作磁盘控制器或修改内核对象,而是调用系统调用接口。CPU 按架构规定进入内核态,跳到受信任的入口;内核验证系统调用号、指针、长度与访问权限,完成操作后再恢复用户态上下文。
下面的 Python 程序会请求内核返回进程号,并通过文件描述符向 /dev/null 写入 3 个字节。Python 代码本身运行在用户态,但 getpid、open 和 write 最终都需要内核服务。
import os

pid = os.getpid()
fd = os.open("/dev/null", os.O_WRONLY)
written = os.write(fd, b"abc")
os.close(fd)

print(f"pid={pid}")
print(f"bytes={written}")
预期输出
pid=<ID>
bytes=3
<ID> 是本次进程的实际 PID,每次运行都可能不同。这个示例证明的重点不是 Python API 本身,而是用户程序必须通过受控接口请求内核完成受保护操作。
切换到内核态不等于切换进程
系统调用发生时,CPU 的特权级和执行位置发生变化,但通常仍在代表同一个进程执行。内核会使用该进程的凭据、地址空间信息和内核栈处理请求,随后返回原来的用户代码。
异常和中断也可能进入内核,但来源不同。系统调用是程序主动请求服务;异常通常由当前指令触发,例如缺页或非法访问;中断通常来自外部设备或定时器。三者都需要受控地进入内核,因为处理逻辑必须拥有普通应用没有的权限。
判断边界问题时抓住三层检查
分析“为什么这个程序不能做某件事”时,可以按三层顺序判断:先看 CPU 当前特权级是否允许执行该类指令,再看虚拟内存映射是否允许访问目标页面,最后看内核对象本身是否通过凭据和策略允许操作。
这三层分别约束特权指令、内存访问和内核资源。用户态与内核态的价值正在于把普通程序限制在可控范围内,并把真正危险的操作集中到可验证、可审计的内核入口。