
操作系统 / 系统课时
用 Capability 拆分超级权限
用 Capability 拆分超级权限
传统 root 把大量高危操作集中在一个身份上。Capability 把这些特权拆成独立能力,让服务只拿到完成任务所需的那一小部分权限,从而限制进程被利用后的破坏范围。
学习目标
- 理解 Capability 如何把超级权限拆成细粒度能力
- 区分进程能力集合与文件 Capability 的作用
- 能判断只授予特定 Capability 能减少哪些攻击面
root 为什么过于粗粒度
Linux 内核在执行挂载、修改网络配置、绕过文件权限等敏感操作时,并不一定只判断“是不是 UID 0”,而是检查当前线程是否拥有对应 Capability。传统 root 通常拥有几乎全部能力,因此任一被攻陷的 root 服务都可能同时触及文件、网络、进程和内核配置。
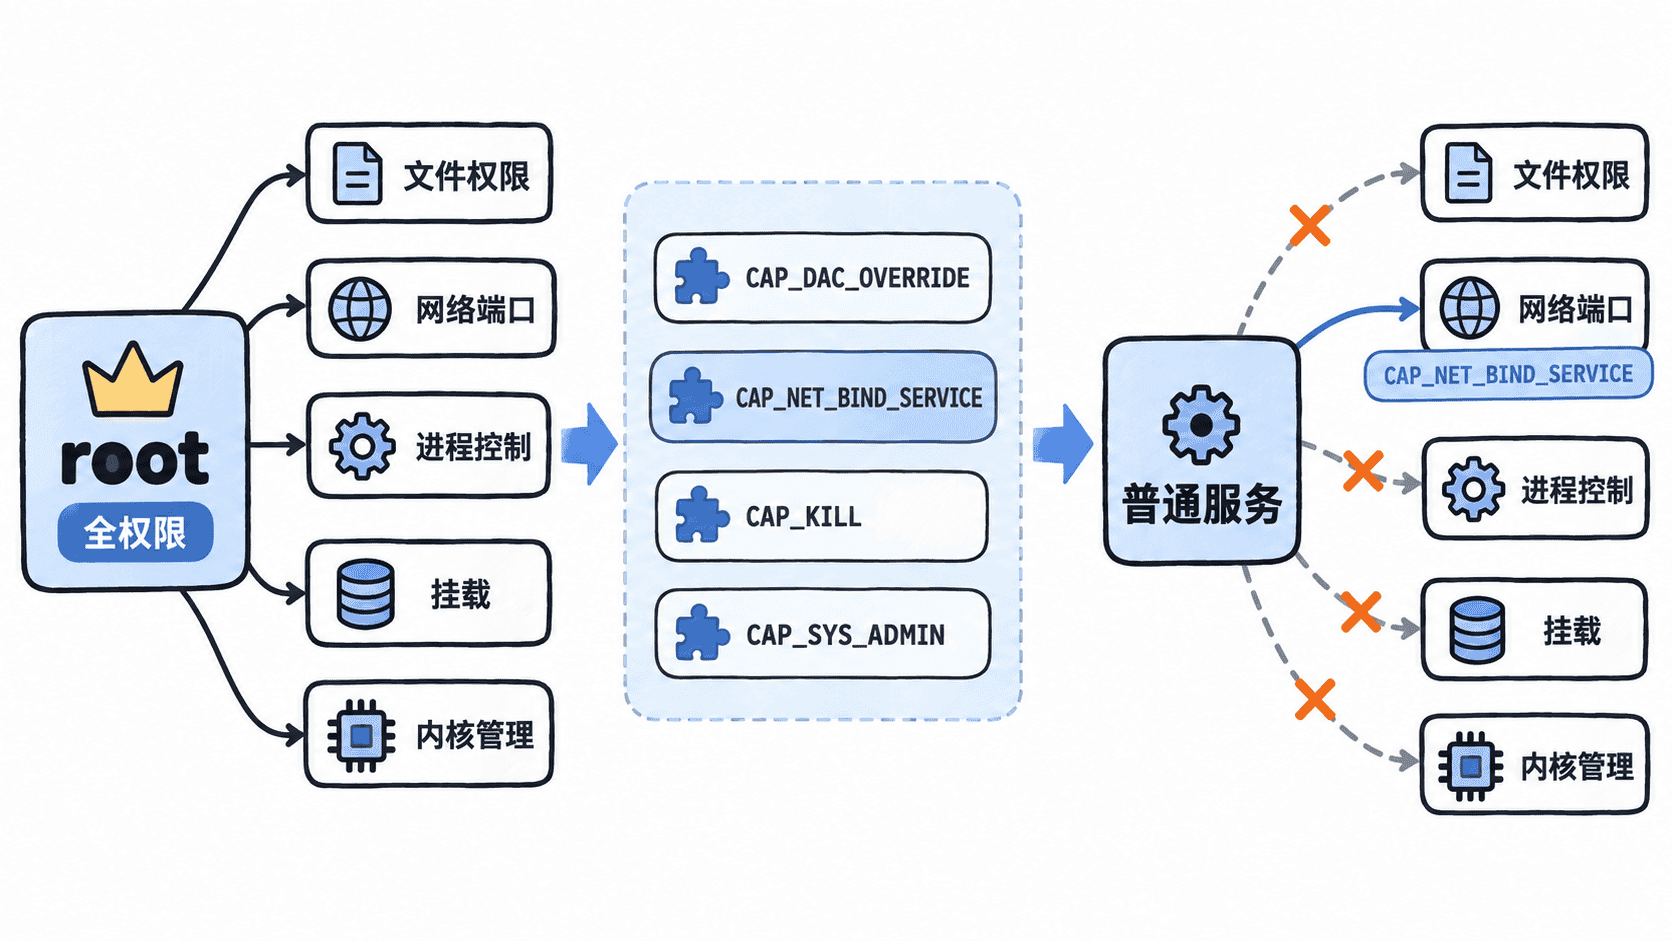
常见能力的边界并不相同。例如 CAP_NET_BIND_SERVICE 只用于绑定低端口,CAP_KILL 允许绕过部分信号发送权限检查,而 CAP_SYS_ADMIN 覆盖的内核操作很多,范围非常大。授予 Capability 时,关键不是“它比 root 小”,而是“它是否恰好覆盖当前服务所需动作”。
Capability 在进程中怎样生效
每个线程都维护多组能力集合。日常判断时最重要的是:Permitted 表示线程最多可使用哪些能力,Effective 表示当前真正参与权限检查的能力,Bounding 则限制后续进程还能获得哪些能力。Inheritable 与 Ambient 主要影响 execve() 前后的能力传递。
文件也可以携带 Capability。执行带文件 Capability 的二进制时,内核按能力继承规则计算新进程的集合,因此可以让某个程序获得特定能力,而不必把它整体做成 setuid root。
给单个程序附加一个能力
下面用临时复制的 /bin/true 演示文件 Capability。命令只验证能力元数据,不让示例程序执行任何特权动作;系统需要安装提供 setcap 与 getcap 的 libcap 工具。
tmp=$(mktemp -d)
cp /bin/true "$tmp/true-cap"
sudo setcap cap_net_bind_service=ep "$tmp/true-cap"
getcap "$tmp/true-cap"
rm -rf "$tmp"
预期输出:
<PATH>/true-cap cap_net_bind_service=ep<PATH> 是 mktemp 生成的临时目录,实际值会不同。这里的 e 表示执行后能力进入 Effective 集合,p 表示进入 Permitted 集合。若文件系统不支持扩展属性,setcap 会失败,这时应更换支持 security.capability 扩展属性的文件系统再验证。
只授予需要的能力
缩小攻击面时,可以先列出服务真正需要的特权动作,再映射到 Capability,而不是从“给 root 后能跑”反推权限。典型策略是让服务使用普通用户运行,只保留必要能力,并通过服务管理器继续收紧 Bounding 集合。
例如一个只需要监听 80 端口的网络服务,通常只应考虑 CAP_NET_BIND_SERVICE。即使进程后来出现远程代码执行漏洞,攻击者也不会因此自动获得挂载文件系统、修改任意文件所有权或加载内核模块的能力。Capability 不能替代 seccomp、LSM、Namespace 或 cgroup,但它能把“身份级全权”压缩成“操作级授权”,这是构建最小权限边界的关键一步。