
操作系统 / 系统课时
看懂进程地址空间各区域
看懂进程地址空间各区域
看到一串虚拟地址时,先判断它属于代码、全局数据、堆、映射区还是栈,往往比记住具体地址更重要。本篇建立进程地址空间的区域模型,并在 Linux 上直接读取映射信息,理解不同区域为什么具有不同用途和访问权限。
学习目标
- 识别代码段、数据区域、堆、映射区域和栈的主要职责
- 根据
r、w、x等权限判断映射允许的访问方式 - 使用 Linux 的
/proc/<PID>/maps查看真实进程的虚拟内存映射
地址空间不是一整块同质内存
用户进程看到的是一大片虚拟地址,但内核会把它划分成多个虚拟内存区域,每个区域记录地址范围、访问权限以及背后的文件或匿名内存来源。区域之间即使地址相邻,也可以拥有完全不同的读写和执行规则。
典型程序通常包含可执行代码和只读常量、已初始化或零初始化的全局数据、动态分配使用的堆、文件与共享库形成的映射区域,以及保存函数调用现场和局部变量的线程栈。实际布局还会受到体系结构、链接方式、共享库和 ASLR 等因素影响。
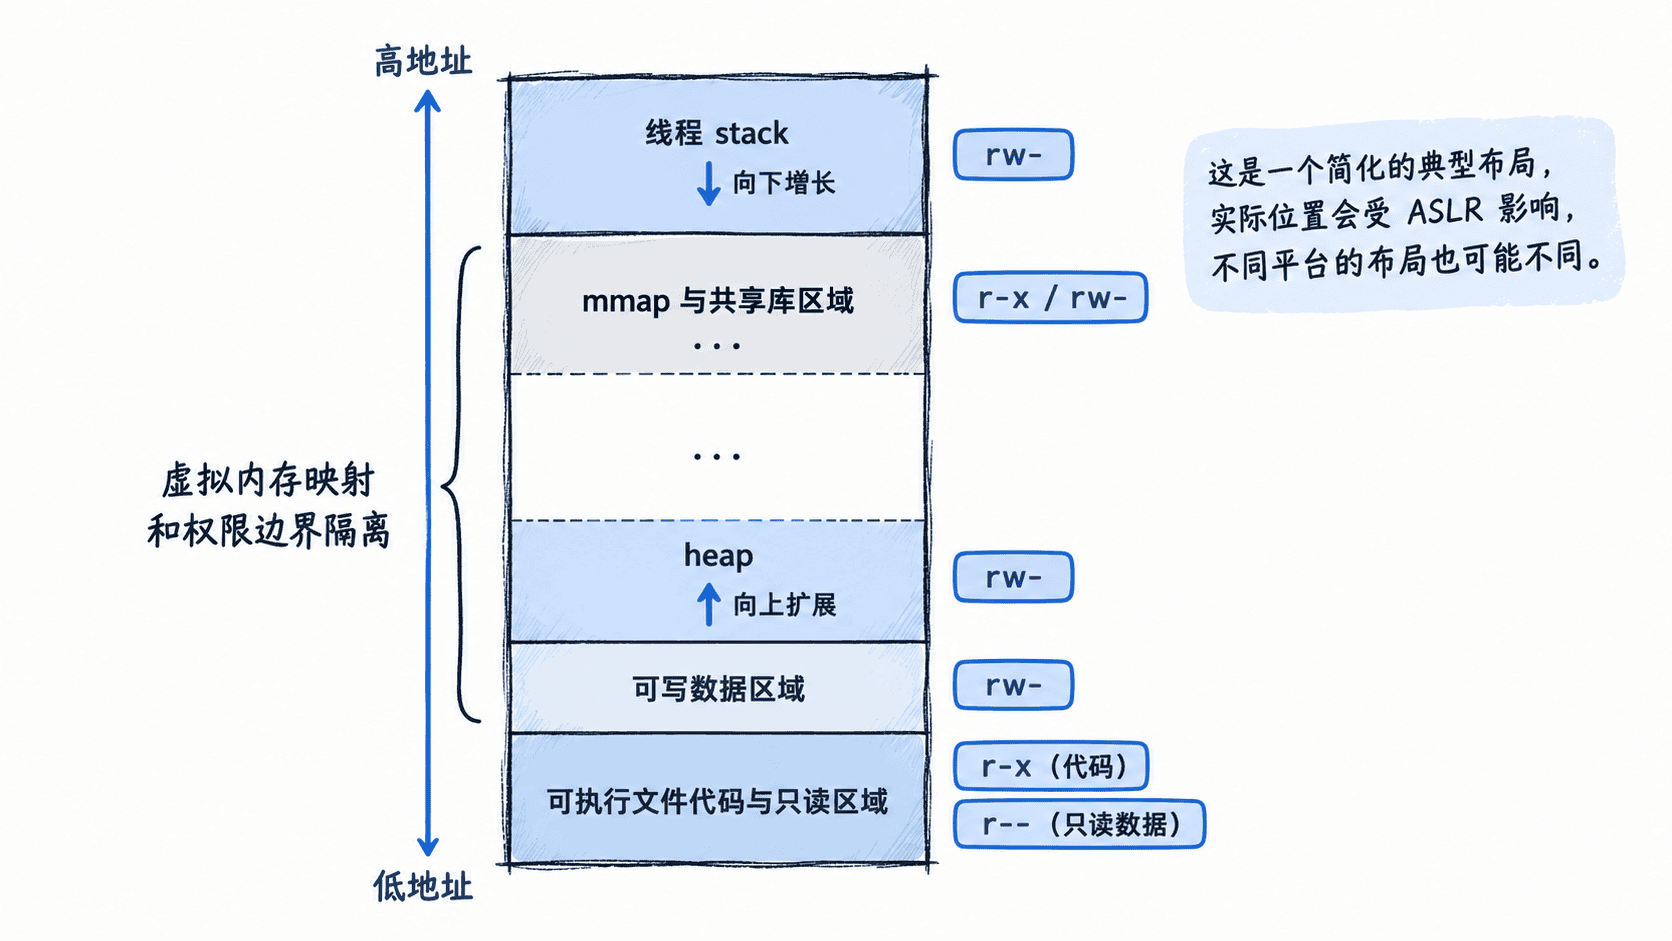
各区域分别解决什么问题
代码与只读区域保存机器指令和不应被程序修改的常量,通常可读、可执行但不可写。把代码映射为不可写可以降低意外覆盖指令以及部分攻击利用的风险。
可写数据区域保存全局变量和静态变量。已经在可执行文件中带有初值的数据与初始为零的数据在装载方式上可以不同,但运行后都表现为进程可读写的虚拟内存。
堆服务于 malloc、new 等动态分配。它并不等价于“一段固定连续的物理内存”;分配器管理的是虚拟地址范围,底层物理页可以按需建立,较大的分配也可能直接使用独立映射。
映射区域常用于共享库、内存映射文件和匿名映射。它让文件内容或新建匿名内存直接进入进程地址空间,是现代系统装载共享库和实现大块内存分配的重要机制。
栈保存函数调用相关状态以及一部分局部数据。每个线程通常拥有自己的用户栈,因此多线程进程中会存在多个栈映射,而不是所有线程共用一个栈。
权限决定区域能做什么
Linux 映射信息中常见的 r、w、x 分别表示可读、可写和可执行。例如程序代码通常是 r-x,普通可写数据通常是 rw-。如果程序执行了超出当前映射权限的访问,处理器会触发异常,内核再根据具体原因决定能否处理或向进程发送信号。
这种权限划分让不同类型的数据获得最小必要能力。正常情况下,没有必要执行的数据就不应拥有执行权限,而可执行代码也通常不需要同时开放写权限。
在 Linux 上查看真实映射
Linux 会在 /proc/<PID>/maps 中暴露进程当前的虚拟内存区域。下面查看当前 Bash 进程中与 Bash 本体、堆和栈有关的映射;不同机器上的地址、文件路径和行数会不同。
grep -E '(/bash|\[heap\]|\[stack\])' /proc/$$/maps | head -n 10预期输出
<ADDR>-<ADDR> r--p <OFFSET> <DEV> <ID> /usr/bin/bash
<ADDR>-<ADDR> r-xp <OFFSET> <DEV> <ID> /usr/bin/bash
<ADDR>-<ADDR> rw-p <OFFSET> <DEV> <ID> /usr/bin/bash
<ADDR>-<ADDR> rw-p <OFFSET> <DEV> <ID> [heap]
<ADDR>-<ADDR> rw-p <OFFSET> <DEV> <ID> [stack]
实际输出中的 <ADDR>、<OFFSET>、<DEV>、<ID> 和可执行文件路径会随系统而变化。每行最前面是虚拟地址范围,随后是权限;文件路径说明映射来自哪个文件,[heap]、[stack] 这类名称则标记特殊匿名区域。
读地址空间时不必背诵某个平台的固定布局。更可靠的方法是先识别映射的用途和权限,再结合真实地址范围判断对象所在区域:代码关注是否可执行,数据关注是否可写,动态对象关注堆或匿名映射,函数调用现场则重点检查对应线程的栈。