
操作系统 / 系统课时
用 UID 与权限位控制访问
用 UID 与权限位控制访问
Linux 判断一个进程能否读、写或执行文件时,看的不是“谁启动了它”这句话,而是进程当前携带的 UID、GID 和补充组,再结合文件所有者、所属组与权限位完成检查。本节把这条决策链拆开,并用命令验证权限类别的选择结果。
学习目标
- 区分实际 UID、有效 UID、实际 GID、有效 GID 与补充组的职责
- 根据文件所有者、所属组和
rwx权限判断一次访问是否会被允许 - 解释执行带特殊权限程序时为什么必须关注有效身份
进程携带的是一组凭据
进程至少包含实际 UID、有效 UID、实际 GID、有效 GID,并且还可能拥有补充组列表。实际身份通常表示“是谁启动了进程”,有效身份则主要参与大多数对象访问检查;文件系统还会结合有效 GID 和补充组判断进程是否属于目标文件的组。
在普通程序中,实际 UID 与有效 UID 往往相同,所以日常使用很容易忽略差异。遇到 set-user-ID、提权工具或服务降权时,两者才会明显分开,因此排障时不能只看登录用户名。
文件权限检查先选身份类别
传统 Unix 权限把 9 个权限位分成 owner、group、other 三组。内核不是把三组权限累加,而是先根据凭据选择一组,再只检查这一组是否包含本次请求需要的 r、w 或 x。
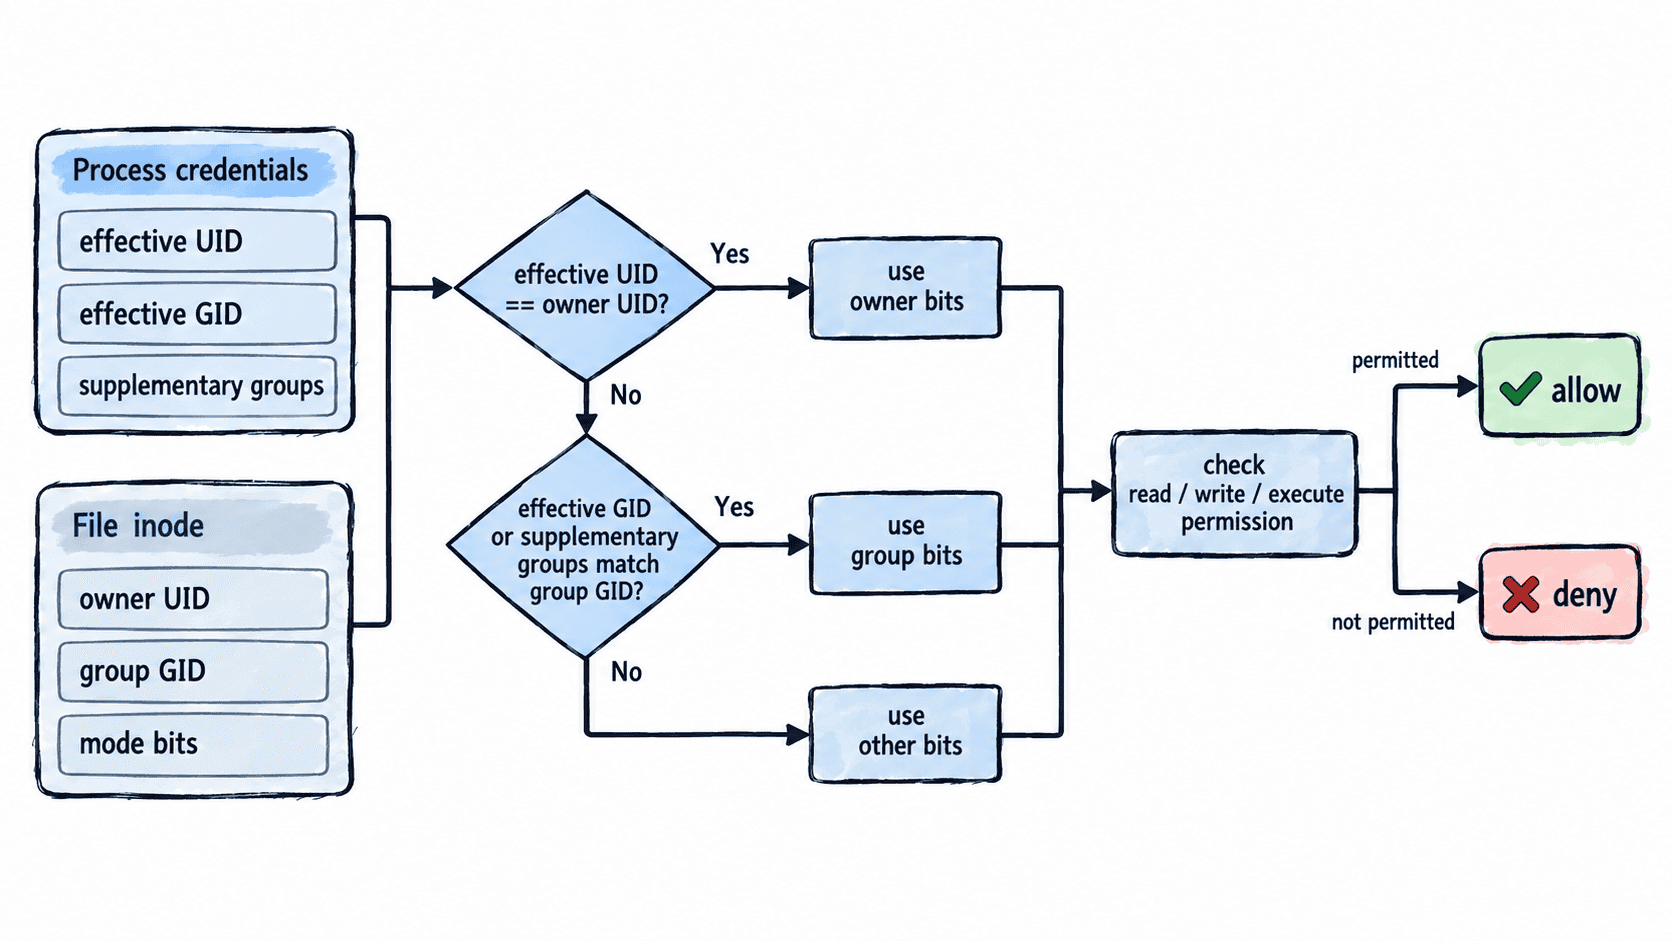
假设文件模式是 0640:owner 有读写权限,group 只有读权限,other 没有权限。若进程的有效 UID 与文件 owner 相同,就直接检查 owner 的 rw-;即使它同时属于文件所属组,也不会改用 group 位。只有 owner 不匹配时,才继续判断 group。
用命令观察身份和权限位
下面的命令在临时目录里创建文件,将模式设为 0640,再打印当前 shell 的真实/有效 UID、GID 以及文件的数值 owner、group 和权限位。它不会修改系统关键文件。
tmp_dir="$(mktemp -d)"
file="$tmp_dir/demo.txt"

printf 'secret\n' > "$file"
chmod 640 "$file"

printf 'process: '
ps -o ruid=,euid=,rgid=,egid= -p $$
printf 'file: '
stat -c '%u %g %a' "$file"

rm -rf "$tmp_dir"
预期输出
process: <ID> <ID> <ID> <ID>
file: <ID> <ID> 640
<ID> 代表当前环境中的 UID 或 GID,实际数值可能不同。通常前两个 UID 相等、后两个 GID 也相等;文件由当前用户创建时,文件 owner 往往与进程有效 UID 相同,因此访问时会选择 owner 权限位。
读写和执行分别检查对应位
权限字符中的 r、w、x 不是同一个“可访问”开关。读取普通文件需要 r,修改文件内容需要 w,直接执行普通可执行文件需要 x。目录上的含义又不同:r 允许列出目录项名称,w 允许修改目录项,x 允许穿越目录并访问其中已知名称的对象。
因此看到 Permission denied 时,不能只盯着目标文件本身。路径上的每一级目录都需要满足相应的目录执行权限,否则即使最终文件拥有 r 位,进程也可能无法到达它。
特殊权限改变的是执行后的凭据
set-user-ID 位用于可执行文件时,程序启动后可以让进程的有效 UID 取自文件 owner,而实际 UID 仍能保留调用者身份。set-group-ID 对有效 GID 有类似作用。这样程序可以在严格控制的代码路径中临时拥有某个账户的资源权限,而不必把该权限直接授予调用者。
这也是为什么分析特殊权限程序时要分别查看实际身份和有效身份。访问检查主要看当前有效凭据,而不是只看“这个用户是谁”。现代 Linux 还会叠加 ACL、capability、LSM 等机制,但传统 UID、GID 与权限位仍是理解文件访问决策的基础。