
操作系统 / 系统课时
用 seccomp 收紧系统调用面
用 seccomp 收紧系统调用面
本篇通过一个可运行的 seccomp 过滤器阻止 getpid 系统调用,让“进程如何被限制进入内核接口”变得可观察。完成后,你能区分允许、返回错误和终止进程等动作,并理解它与 capability、namespace 的职责边界。
学习目标
- 说明 seccomp 过滤发生在用户态进入系统调用实现之前的位置。
- 使用 libseccomp 安装一条过滤规则并验证拒绝结果。
- 识别默认允许、默认拒绝、线程同步和 ABI 等策略设计边界。
seccomp 位于系统调用入口
普通进程通过系统调用从用户态请求内核服务。启用 seccomp filter 后,内核会先按系统调用号、体系结构以及可检查的原始参数执行过滤规则,再决定是否继续进入具体系统调用实现。它缩小的是“能调用哪些内核接口”,而不是文件路径、网络拓扑或用户身份本身。
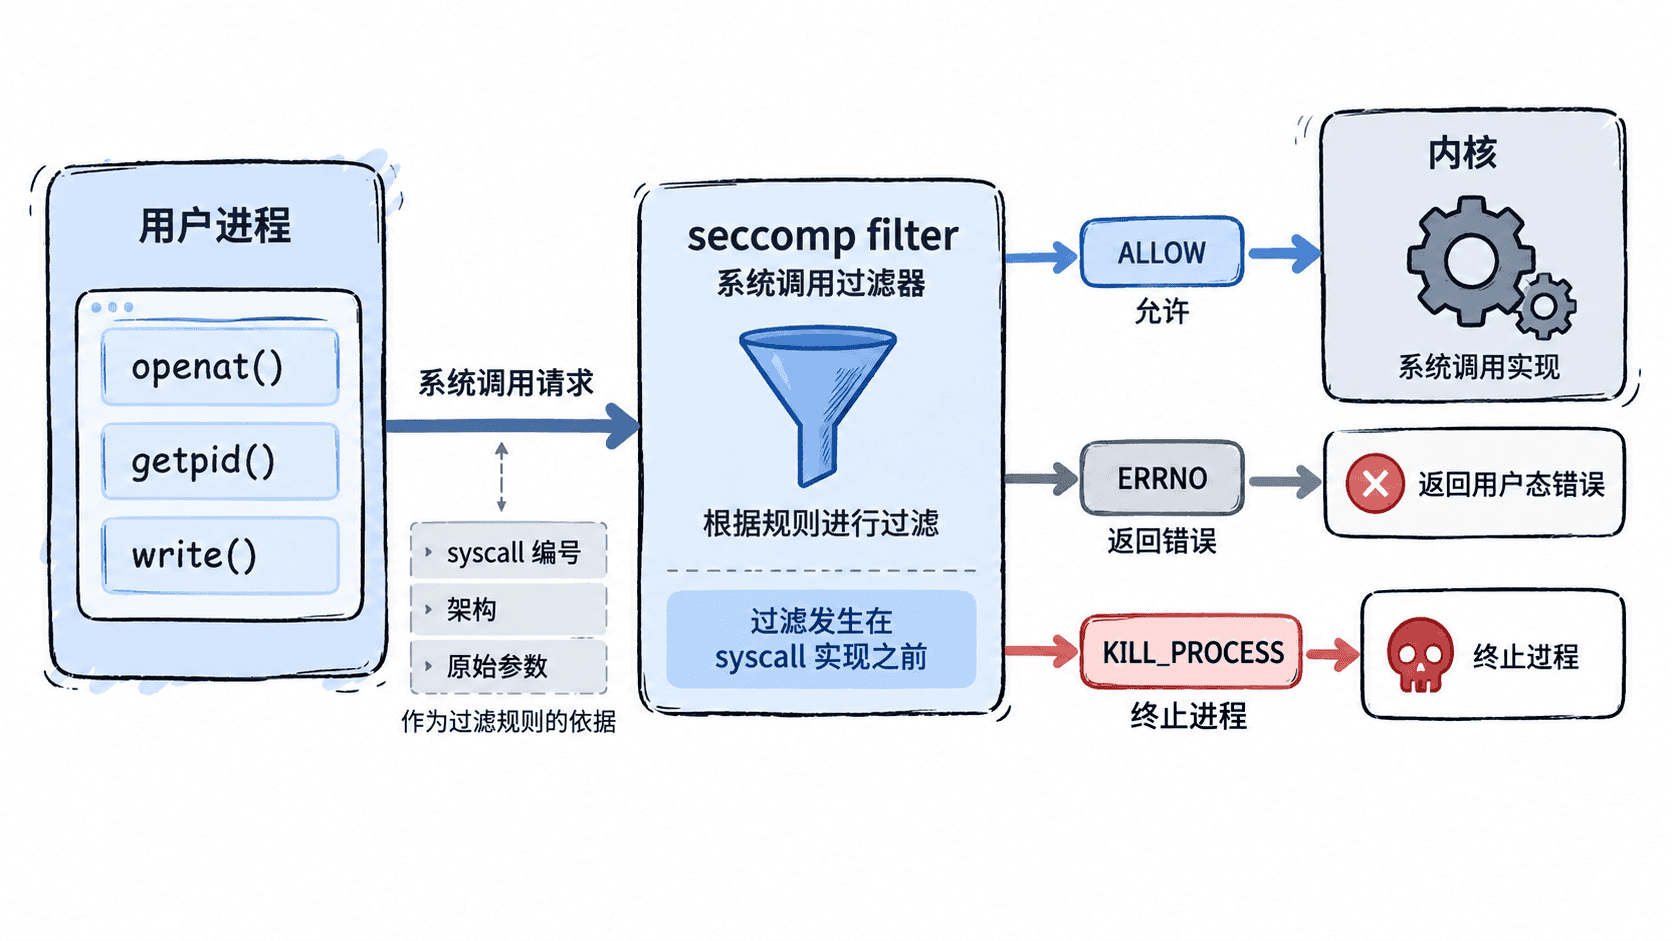
seccomp 的关键点是“先判定,后执行”。过滤器不能像 LSM 那样理解完整文件安全上下文,也不能安全解引用用户态指针去读取任意字符串内容。因此它适合限制系统调用集合及部分标量参数,不适合承担所有访问控制职责。
过滤动作决定失败方式
常见动作决定过滤命中后的处理方式:
| 动作 | 结果 | 典型用途 |
|---|---|---|
SCMP_ACT_ALLOW |
继续执行系统调用 | 明确允许的接口 |
SCMP_ACT_ERRNO(x) |
不执行调用,直接返回指定错误 | 调试策略、兼容性降级 |
SCMP_ACT_KILL_PROCESS |
终止整个进程 | 高强度沙箱 |
SCMP_ACT_LOG |
记录事件后继续执行系统调用 | 策略观察与审计辅助 |
学习阶段常用“默认允许,只拒绝一项”来证明过滤器确实生效;生产沙箱更常见的目标是建立经过测试的 allowlist,使未列出的调用默认失败。不过默认拒绝会立即暴露运行库、动态加载器、线程库等隐含依赖,不能只凭源码里显式出现的函数名制定策略。
阻止 getpid 并验证
下面示例需要 Linux、C 编译器以及 libseccomp 开发包。脚本生成一个完整 C 程序:先创建默认允许的过滤器,再把 getpid 映射为 EPERM,加载过滤器后直接通过 syscall 发起调用。
set -euo pipefail

cat > /tmp/seccomp_demo.c <<'EOF'
#include <errno.h>
#include <seccomp.h>
#include <stdio.h>
#include <sys/syscall.h>
#include <unistd.h>

int main(void) {
    scmp_filter_ctx ctx = seccomp_init(SCMP_ACT_ALLOW);
    if (ctx == NULL) {
        fprintf(stderr, "seccomp_init failed\n");
        return 1;
    }

    int rc = seccomp_rule_add(ctx, SCMP_ACT_ERRNO(EPERM), SCMP_SYS(getpid), 0);
    if (rc < 0) {
        fprintf(stderr, "seccomp_rule_add failed: %d\n", rc);
        seccomp_release(ctx);
        return 1;
    }

    rc = seccomp_load(ctx);
    if (rc < 0) {
        fprintf(stderr, "seccomp_load failed: %d\n", rc);
        seccomp_release(ctx);
        return 1;
    }

    seccomp_release(ctx);
    errno = 0;
    long result = syscall(SYS_getpid);
    printf("getpid return=%ld errno=%d\n", result, errno);
    return 0;
}
EOF

cc -Wall -Wextra -O2 /tmp/seccomp_demo.c -lseccomp -o /tmp/seccomp_demo
/tmp/seccomp_demo
预期输出
getpid return=-1 errno=1Linux 中 EPERM 的错误码是 1,因此输出说明 getpid 没有进入正常实现,而是被过滤器直接改成了权限错误。程序仍能执行 printf 并正常退出,是因为示例的默认动作仍为 ALLOW,write、exit_group 等调用没有被拦截。
从演示规则走向最小权限
真正的 allowlist 需要从工作负载行为出发,而不是从“看起来危险”的系统调用名出发。语言运行时可能需要 futex、mmap、rt_sigaction、clock_gettime 等基础调用;容器启动阶段与稳定运行阶段需要的集合也可能不同。策略过紧时,故障表面往往只是某个库函数返回 EPERM 或进程被杀。
多线程程序还要注意过滤器的线程范围。过滤器首先作用于安装它的线程;需要整个线程组一致收紧时,应使用 libseccomp 提供的线程同步能力或由容器运行时统一安装。过滤器会被子进程继承,并在 execve 后继续保留,因此安装时机必须经过设计。
体系结构也是规则的一部分。不同 ABI 的系统调用编号可能不同,直接手写裸编号容易产生绕过或误杀;libseccomp 的价值之一,就是用符号化系统调用名和架构处理减少这类错误。
seccomp 不是完整沙箱
seccomp 只缩小系统调用攻击面。即使一个进程不能调用某些 syscall,它仍可能拥有过大的文件权限、网络可见性或 Linux capability。实践中应把 seccomp 与 namespace、capability、只读文件系统以及 SELinux/AppArmor 等机制叠加,形成多层边界,而不是把单个过滤器当成完整安全模型。