
操作系统 / 系统课时
用 cgroup 限制 CPU 与内存
用 cgroup 限制 CPU 与内存
本篇用 cgroup v2 把进程放进独立资源组,并分别设置 CPU 配额与内存硬上限。完成后,你能从 cpu.max、memory.max 和事件统计解释容器为什么会被限速、回收或触发 OOM。
学习目标
- 解释 cgroup 层级、控制器与进程归属之间的关系。
- 使用 cgroup v2 设置 CPU 配额和内存上限,并验证配置结果。
- 区分 CPU 硬配额、相对权重与内存 OOM 等常见资源争用现象。
cgroup 控制的是进程组
cgroup 不直接“限制某条命令”,而是把一个或多个进程组织进层级目录,再由控制器读取该目录中的接口文件实施策略。cgroup v2 使用统一层级:进程写入某组的 cgroup.procs 后,CPU、内存等控制器都以这个组为资源核算边界。
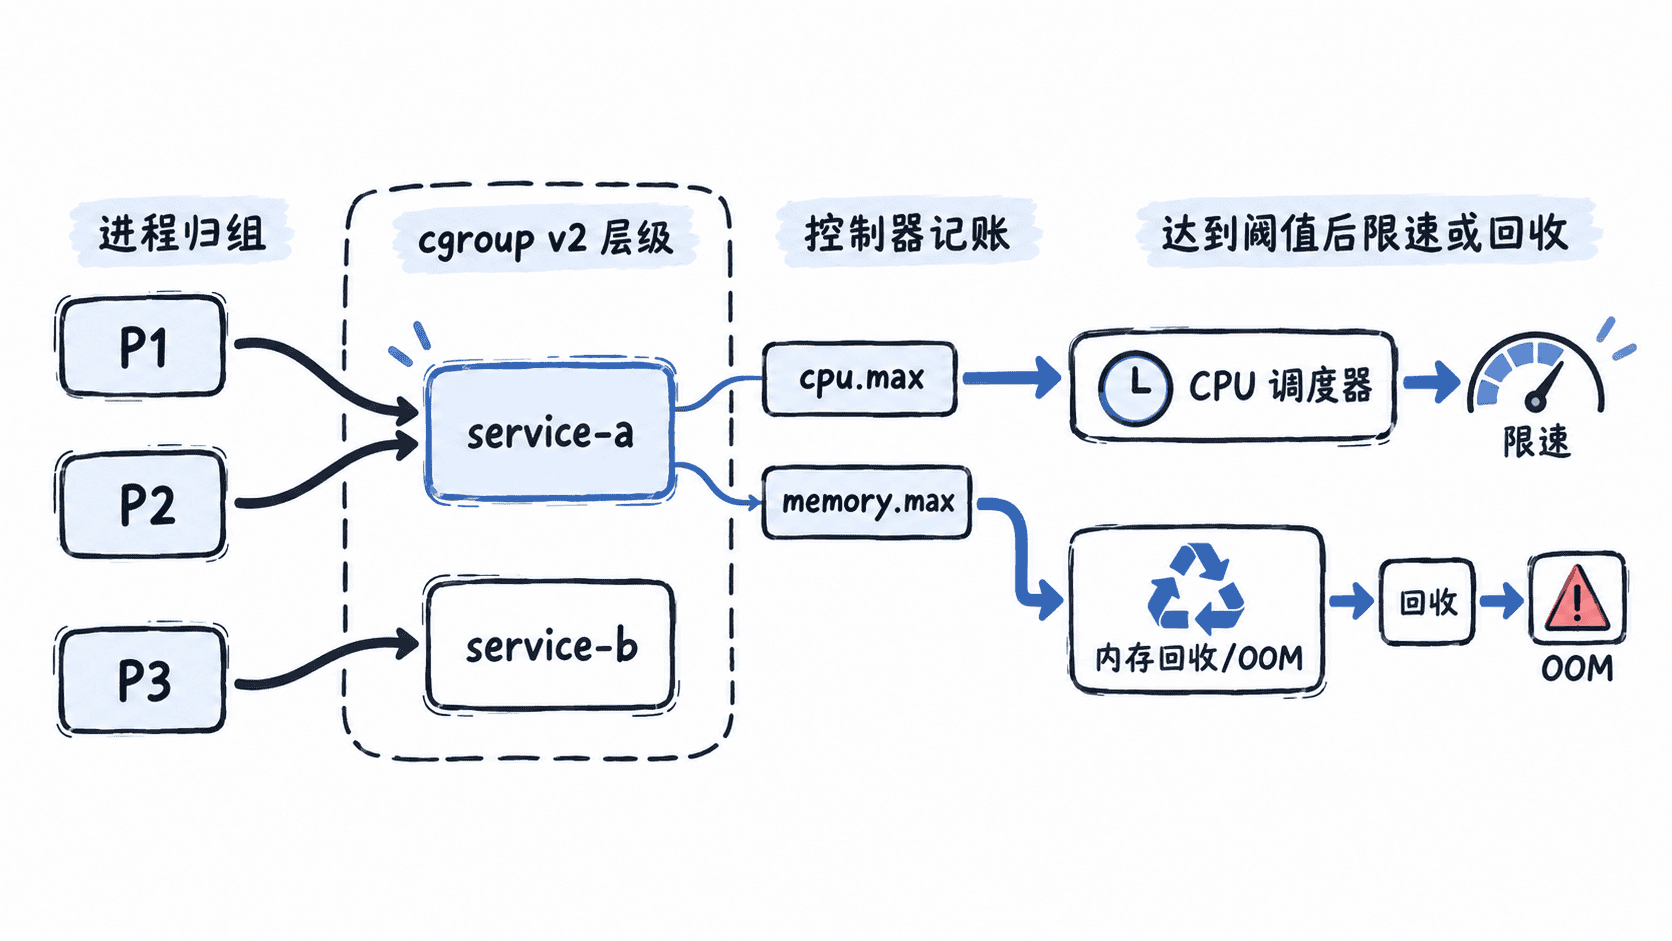
cpu.max 采用“配额 周期”格式。例如 20000 100000 表示每 100000 微秒最多消耗 20000 微秒 CPU 时间,相当于一个逻辑 CPU 的 20% 配额。配额耗尽后,组内可运行任务会被节流,直到下一个周期重新获得额度。
memory.max 是内存硬上限。组内匿名页、页缓存等受记账的内存持续逼近上限时,内核会先尝试回收;仍无法把使用量压回限制内时,可能在该 cgroup 内触发 OOM。与之相比,memory.high 更适合提前施加回收压力,不等同于硬上限。
设置并验证资源上限
下面示例要求主机使用 cgroup v2、/sys/fs/cgroup 可写,且父层级已经启用 cpu 与 memory 控制器。请在实验机或隔离环境中以 root 运行,不要直接修改生产系统由 systemd 或容器运行时管理的组。
set -euo pipefail
BASE=/sys/fs/cgroup
CG=$BASE/anystack-demo

if [ "$(id -u)" -ne 0 ]; then
  echo "need root"
  exit 1
fi

if [ "$(stat -fc %T "$BASE")" != "cgroup2fs" ]; then
  echo "cgroup v2 is required"
  exit 1
fi

mkdir "$CG"
trap 'rmdir "$CG" 2>/dev/null || true' EXIT

if [ ! -f "$CG/cpu.max" ] || [ ! -f "$CG/memory.max" ]; then
  echo "cpu or memory controller is not enabled for this parent"
  exit 1
fi

echo '20000 100000' > "$CG/cpu.max"
echo '134217728' > "$CG/memory.max"

/bin/sleep 5 &
PID=$!
echo "$PID" > "$CG/cgroup.procs"

printf 'cpu.max=%s\n' "$(cat "$CG/cpu.max")"
printf 'memory.max=%s\n' "$(cat "$CG/memory.max")"

kill "$PID" 2>/dev/null || true
wait "$PID" 2>/dev/null || true
预期输出
cpu.max=20000 100000
memory.max=134217728
这里的 134217728 字节就是 128 MiB。示例只验证限制已经写入并且进程成功进入该组;若要观察 CPU 节流,可在组内运行持续计算任务并查看 cpu.stat 中的 nr_throttled 与 throttled_usec。内存侧可查看 memory.current 和 memory.events,其中 oom、oom_kill 能帮助判断是否真的触发了组内 OOM。
配额、权重和上限不要混用
CPU 资源有两种常见控制思路。cpu.max 是硬配额,适合表达“最多用多少”;cpu.weight 是争用时的相对份额,机器空闲时并不会强行把进程压到某个百分比。容器平台里的 CPU limit 通常更接近前者,而 CPU request 或相对优先级往往需要结合调度器和平台语义理解。
内存也不能把“达到上限”理解成简单拒绝一次分配。Linux 会经历记账、回收、可能的直接回收与 OOM 选择过程,因此应用看到的现象可能是延迟上升、分配失败或进程被杀。排障时应把 memory.current、memory.events 与应用日志一起看,而不是只盯一个限制值。
常见失败与边界
如果创建子组后看不到 cpu.max 或 memory.max,通常不是文件“丢了”,而是父层级没有把对应控制器启用或委派给当前层级。若写文件返回 Permission denied 或 Read-only file system,则需要检查容器权限、systemd 委派和挂载方式。
cgroup 负责资源核算与隔离,不负责阻止进程访问某个文件、网络地址或系统调用。要建立完整的容器隔离边界,还需要配合 namespace、capability、LSM 与 seccomp。