
操作系统 / 系统课时
看懂特权级与 CPU 执行模式
看懂特权级与 CPU 执行模式
用户程序不能直接改页表、屏蔽中断或随意访问内核内存,靠的不是编程约定,而是处理器强制执行的权限边界。本节建立“特权级—内存访问—特权指令—受控入口”的运行模型。
学习目标
- 解释用户态与内核态为何必须由硬件特权级隔离
- 理解页表权限和特权指令如何共同限制用户程序
- 看懂系统调用、中断和异常如何安全地切换 CPU 执行模式
特权级解决什么问题
处理器会给当前执行上下文附带一个权限级别。低特权代码可以执行普通计算和受允许的内存访问,但不能直接执行会改变全局机器状态的敏感操作。
常见操作系统通常把日常执行主要组织成两类:用户态运行应用,内核态运行内核。以 x86 为例,应用通常位于 Ring 3,内核位于 Ring 0;AArch64 常见对应是 EL0 与 EL1。硬件名称不同,但保护目标相同:不让普通程序绕过内核直接控制整台机器。
权限边界同时保护指令和内存
只限制指令还不够。假设用户程序虽然不能关闭中断,却能直接修改内核页表或写入内核代码,那么隔离仍然会失效。因此 CPU 还会在地址翻译和访问检查时验证页表中的用户或管理者、读写、可执行等权限。
| 受保护对象 | 用户态限制 | 保护目的 |
|---|---|---|
| 特权指令 | 不能直接执行修改关键机器状态的指令 | 防止应用接管 CPU 全局控制 |
| 内核内存 | 页表权限阻止普通用户访问 | 防止读取或破坏内核数据 |
| 中断与异常入口 | 只能通过硬件规定的入口进入高特权级 | 防止任意跳入内核内部地址 |
| 页表与地址空间控制 | 由内核维护关键映射 | 保持进程和用户与内核之间的隔离 |
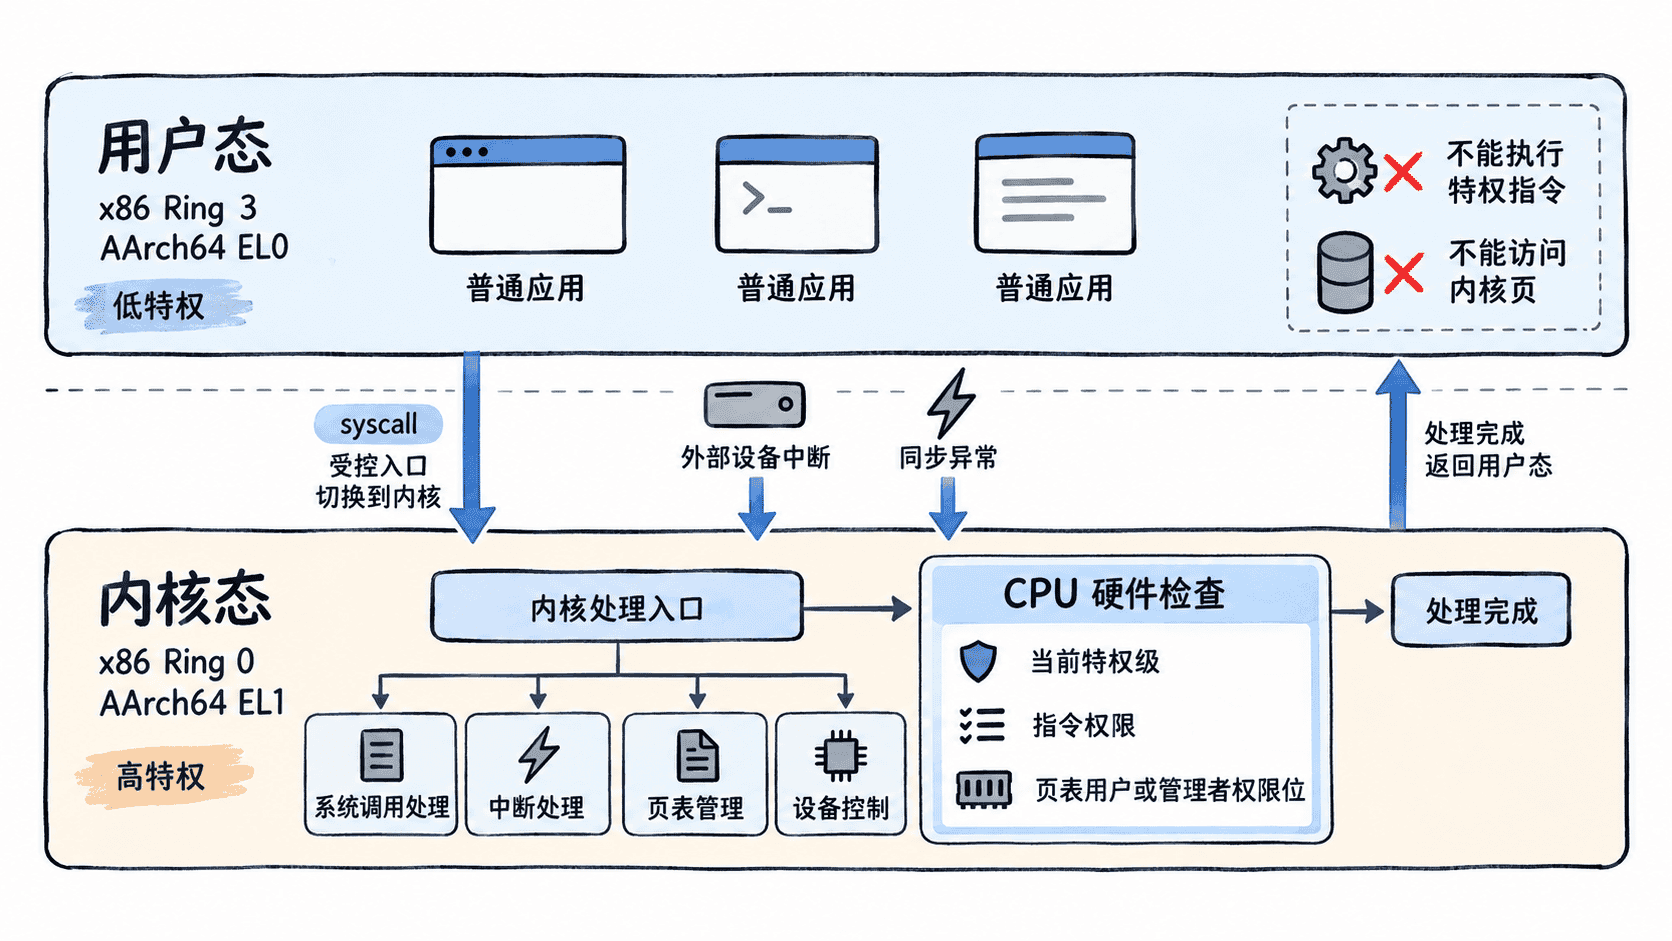
页表检查发生在相关内存访问过程中,所以“某地址属于内核”最终必须落实为硬件可验证的权限。即使用户程序知道一个内核虚拟地址,也不代表它拥有读取、写入或执行该地址内容的权限。
进入内核必须走受控入口
用户程序确实需要文件、网络、进程和内存管理服务,因此权限边界不能只是“禁止”,还必须提供安全入口。系统调用就是最典型的主动入口:程序执行体系结构规定的指令,CPU 按规则切换执行模式并转到预先登记的内核处理位置。
中断和异常也会触发受控的高特权处理路径。CPU 不会让低特权程序随意选择一个内核地址并借此获得高权限,而是根据体系结构规定的入口和处理表转移执行,同时保存返回所需的状态。这样既完成模式切换,又限制了进入内核的方式。
切换模式不等于切换进程
“用户态切到内核态”描述的是 CPU 当前执行权限发生变化,不等于发生了进程切换。一个进程发起系统调用时,CPU 可以仍然代表这个进程执行,只是暂时进入内核态完成服务,然后返回同一进程的用户代码。
只有调度器决定让另一个可运行任务占用 CPU 时,才需要切换任务的执行上下文。系统调用、缺页异常或时钟中断可能成为调度发生的契机,但“进入内核”与“换成另一个进程运行”是两个不同概念。
用保护链理解权限检查
一次敏感操作能否成功,可以沿着保护链检查:当前 CPU 特权级是否足够;目标指令是否要求更高权限;目标地址的页表权限是否允许当前模式访问;如果不允许,程序是否通过合法的系统调用或异常处理机制请求内核完成操作。
把这条链看懂后,页表保护、特权指令、系统调用和中断处理就不再是零散概念。它们共同构成硬件强制的权限边界:低特权代码不能绕过入口直接获得内核能力,而内核可以在受控切换后代表应用完成必要操作。