
操作系统 / 系统课时
理解 Namespace 隔离资源视图
理解 Namespace 隔离资源视图
Namespace 不复制一套内核,而是让不同进程对同一内核对象看到不同的名字和视图。理解这种“看见什么”的隔离方式,就能解释容器里的 PID、挂载点、网卡和主机名为什么与宿主机不同。
学习目标
- 理解 Namespace 隔离的是资源视图而不是完整虚拟机
- 认识 PID、Mount、Network、UTS 与 User Namespace 的作用
- 能用
unshare验证进程进入新的 PID Namespace 后视图发生变化
Namespace 改变进程看到的世界
创建 Namespace 后,进程仍然运行在同一个 Linux 内核上,但内核在返回 PID、挂载表、网络设备、主机名或用户 ID 等信息时,会根据进程所属 Namespace 提供对应视图。两个进程因此可以同时访问同一内核,却像处在不同系统环境中。
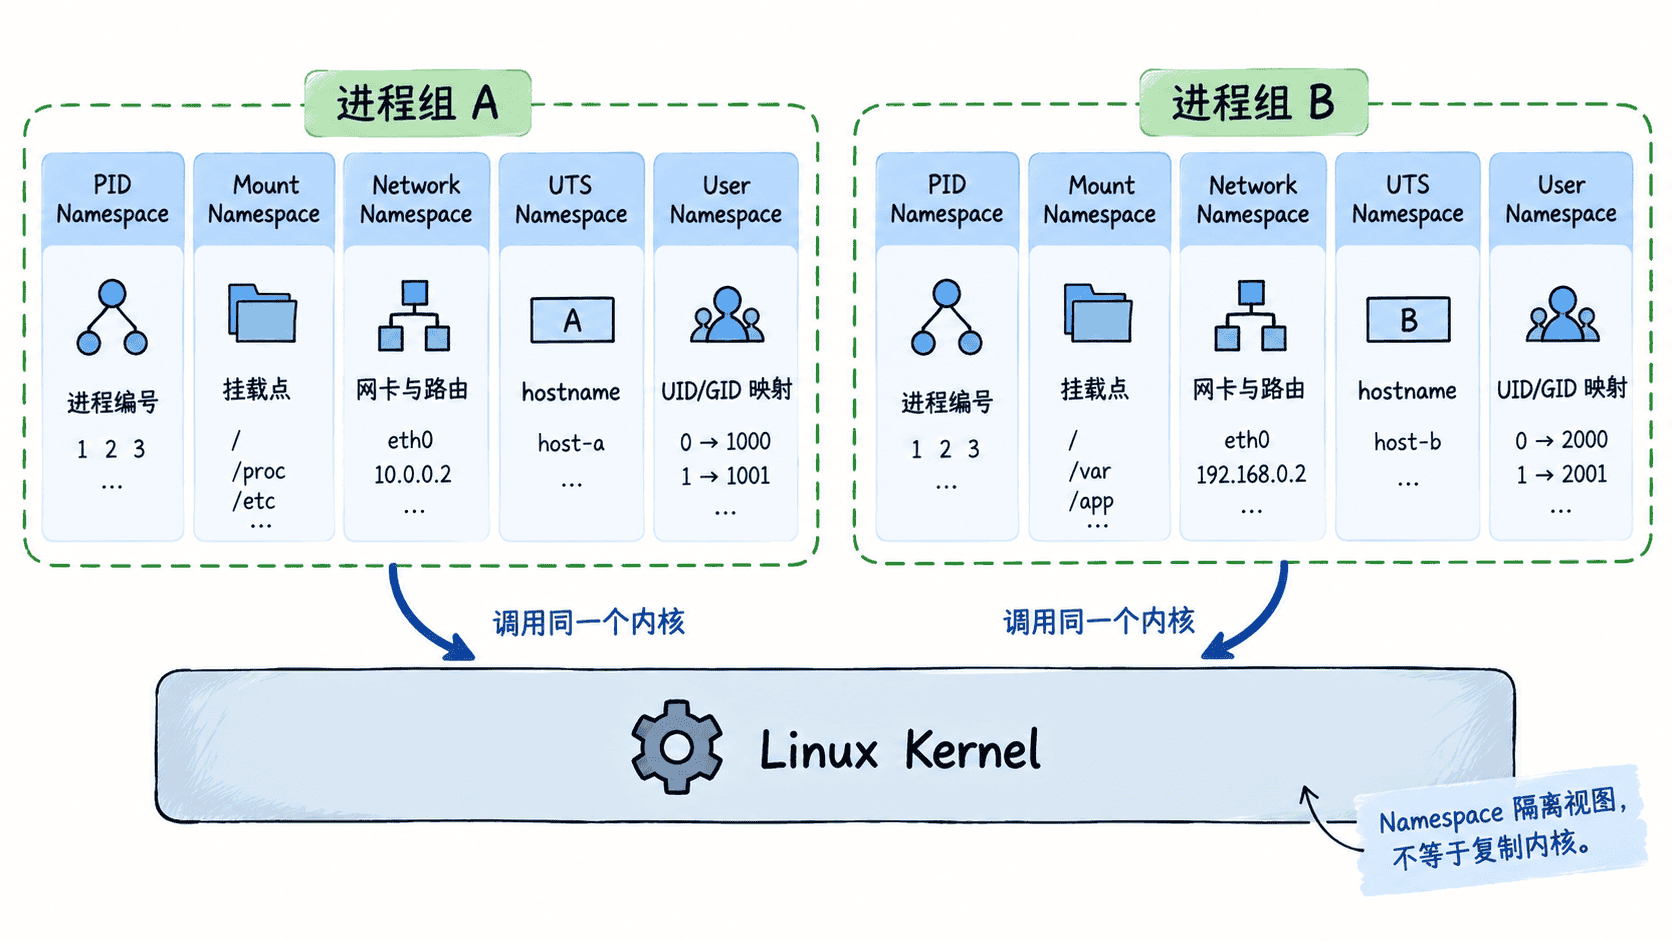
常见 Namespace 可以按“隔离哪种名字空间”来理解:
| Namespace | 进程看到的差异 |
|---|---|
| PID | 独立的进程编号树,容器内可拥有自己的 PID 1 |
| Mount | 独立挂载表与挂载传播关系 |
| Network | 独立网卡、IP、路由、端口与网络栈视图 |
| UTS | 独立 hostname 与 domainname |
| User | 独立 UID/GID 映射,可把内部 root 映射为宿主机普通用户 |
这些视图可以单独创建,也可以组合使用。容器通常一次组合多个 Namespace,因此看起来像拥有自己的系统环境。
用 PID Namespace 做一次验证
unshare 可以让一个命令在新 Namespace 中执行。下面先打印当前 shell 的 PID Namespace 标识,再用 sudo unshare 创建新的 PID Namespace;--mount-proc 会重新挂载 /proc,使 ps 看到的是新命名空间里的进程树。
echo "host namespace: $(readlink /proc/$$/ns/pid)"
sudo unshare --fork --pid --mount-proc bash -c 'echo "child namespace: $(readlink /proc/$$/ns/pid)"; ps -o pid,ppid,comm'
预期输出:
host namespace: pid:[<ID>]
child namespace: pid:[<ID>]
    PID    PPID COMMAND
      1       0 bash
      2       1 ps
两个 pid:[<ID>] 的数字应不同,实际值由内核分配。新 Namespace 中的 bash 看到自己是 PID 1,但在宿主机上它仍然有另一个真实 PID;这正是“同一进程对象,不同进程编号视图”的含义。若 unshare 返回 Operation not permitted,说明当前账户、容器策略或内核配置不允许创建相应 Namespace,需要在具备权限的 Linux 环境中执行。
隔离视图不等于完整安全边界
Namespace 解决的是“能看见哪些资源、这些资源叫什么”,并不自动限制 CPU、内存或 I/O 用量;资源配额通常由 cgroup 负责。它也不等价于权限控制,进程能否执行特权操作仍受 UID、Capability、seccomp 和 LSM 等机制约束。
User Namespace 是其中较特殊的一类。它可以把 Namespace 内的 UID 0 映射到宿主机的非特权 UID,使进程在内部拥有一部分管理能力,但不直接获得宿主机 root 身份。是否允许普通用户创建 User Namespace,以及具体映射范围,取决于内核和发行版策略。
容器为什么依赖多种 Namespace
单独一个 PID Namespace 只能改变进程树视图,仍可能看到宿主机的网络或挂载;单独一个 Network Namespace 也不能隐藏宿主机进程。因此容器通常组合 PID、Mount、Network、UTS、User 等 Namespace,再叠加 cgroup、Capability、seccomp 和 LSM。
理解 Namespace 时可以记住一个边界:它主要回答“这个进程看见什么”,而 Capability 更偏向回答“这个进程能做什么”。只有把资源视图隔离与权限、配额、系统调用限制一起使用,才能形成更完整的进程隔离边界。