
架构与系统设计 / 系统课时
用一次性令牌拦截脚本直打
用一次性令牌拦截脚本直打
一次性令牌的目标不是“彻底防爬”,而是把必须先经过页面或预检流程的请求与脚本直打区分开。合理设计应在进入库存、事务和消息链路前完成签名、时效、作用域与单次消费校验,让无效请求尽早失败。
学习目标
- 设计可绑定用户、活动和有效期的一次性抢购令牌。
- 按低成本到高成本的顺序校验请求,并保证令牌只能成功消费一次。
- 识别多实例部署下单机去重失效、共享存储热点和令牌被窃取等边界。
令牌应该证明什么
一个可用的抢购令牌至少要携带四类信息:用户或会话标识、活动标识、短有效期 exp,以及全局唯一的令牌标识 jti。服务端再用 HMAC 或非对称签名保护这些字段,客户端只能携带,不能自行修改。
令牌不要承载库存数量、成交价格等会频繁变化的业务事实。它只证明“这个请求在某个短时间窗口内通过了前置流程”,真正的库存与价格仍应在权威服务中校验。
按成本排序验证链路
推荐把检查顺序设计成:格式检查 → 签名校验 → 有效期与作用域校验 → 一次性消费 → 进入限流、排队或库存逻辑。前几步只做本机计算,确认令牌基本可信后再访问 Redis 等共享存储,可避免垃圾请求把去重存储本身打成瓶颈。
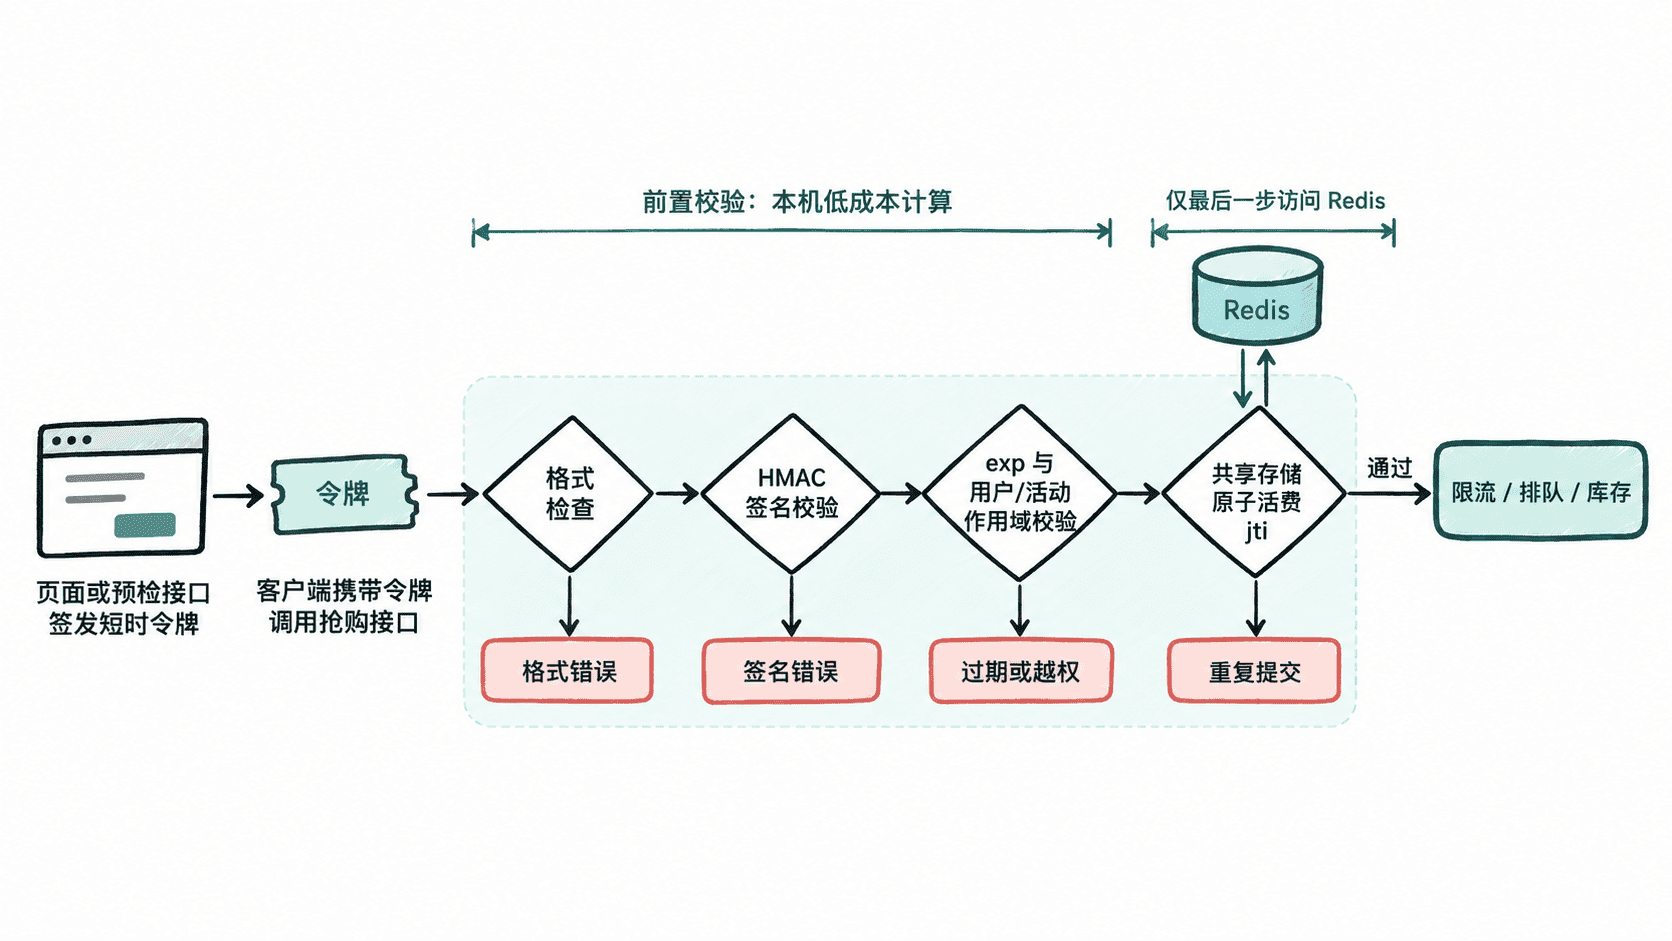
在多实例服务中,“是否已使用”必须是共享且原子的。常见做法是在签名和作用域都通过后执行 SET used:<jti> 1 NX EX <TTL>;只有返回成功的请求继续,其他请求按重复提交拒绝。TTL 只需覆盖令牌剩余有效期和少量时钟偏差,不要长期保留。
可运行的最小验证器
下面用 Python 标准库演示签发、校验、过期判断和单次消费。示例中的 used 仅用于单进程演示;生产环境应替换为 Redis 等共享原子存储。
import base64
import hashlib
import hmac
import json
import secrets

SECRET = b"demo-secret"
used = set()

def b64url(data: bytes) -> str:
    return base64.urlsafe_b64encode(data).rstrip(b"=").decode()

def b64decode(text: str) -> bytes:
    return base64.urlsafe_b64decode(text + "=" * (-len(text) % 4))

def issue(uid: str, activity: str, now: int) -> str:
    payload = {
        "uid": uid,
        "act": activity,
        "exp": now + 30,
        "jti": secrets.token_hex(8),
    }
    raw = json.dumps(payload, separators=(",", ":"), sort_keys=True).encode()
    sig = hmac.new(SECRET, raw, hashlib.sha256).digest()
    return f"{b64url(raw)}.{b64url(sig)}"

def verify_once(token: str, uid: str, activity: str, now: int) -> str:
    try:
        raw_part, sig_part = token.split(".", 1)
        raw = b64decode(raw_part)
        actual_sig = b64decode(sig_part)
    except (ValueError, TypeError):
        return "invalid_format"

    expected_sig = hmac.new(SECRET, raw, hashlib.sha256).digest()
    if not hmac.compare_digest(actual_sig, expected_sig):
        return "bad_signature"

    payload = json.loads(raw)
    if payload["uid"] != uid or payload["act"] != activity:
        return "wrong_scope"
    if now > payload["exp"]:
        return "expired"

    # 单次消费必须在所有实例之间原子共享;这里只用集合模拟。
    jti = payload["jti"]
    if jti in used:
        return "duplicate"
    used.add(jti)
    return "accepted"

base = 1_700_000_000
token = issue("u42", "flash-2026", base)
print(verify_once(token, "u42", "flash-2026", base + 10))
print(verify_once(token, "u42", "flash-2026", base + 11))
print(verify_once(issue("u7", "flash-2026", base), "u7", "other", base + 5))
print(verify_once(issue("u9", "flash-2026", base), "u9", "flash-2026", base + 31))
预期输出:
accepted
duplicate
wrong_scope
expired
实际系统的时间、密钥和 jti 都会不同;这里固定时间只是为了让结果可复现。真正上线时还应限制令牌签发频率,否则攻击者可能把“直打抢购接口”转化为“直打令牌接口”。
生产环境的边界
令牌有效期应短到足以压缩重放窗口,又要覆盖正常用户从拿到令牌到提交请求的网络延迟。若活动入口存在排队页,令牌最好在“获准进入抢购阶段”时签发,而不是用户打开页面时就签发。
共享存储是这套方案最容易被忽视的成本点。先做本地签名和时效校验,再做原子消费;对 used:<jti> 设置短 TTL;监控签名失败率、过期率、重复消费率和 Redis 延迟。这样令牌才是在保护核心链路,而不是新增一个更早被打满的热点。