
容器与云原生 / 系统课时
建立 Deployment 与 Service 基线
建立 Deployment 与 Service 基线
这一课把实验应用部署成稳定的 Kubernetes 基线:Deployment 负责维持多个副本,Service 负责通过标签选择 Pod,EndpointSlice 反映当前端点及其就绪状态。完成后,你会得到一条可验证的“客户端 → Service → 就绪 Pod”访问链路。
学习目标
- 配置带滚动更新策略和健康探针的 Deployment。
- 创建 Service,并确认标签选择与后端端点关系。
- 观察 Pod、EndpointSlice 与访问结果之间的对应关系。
创建 Deployment 与 Service
下面的清单使用 3 个副本,并显式配置 RollingUpdate。maxUnavailable: 0 表示更新过程中不主动减少期望的可用副本数,maxSurge: 1 允许滚动更新时最多额外创建 1 个 Pod。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: rolling-demo
spec:
  replicas: 3
  strategy:
    type: RollingUpdate
    rollingUpdate:
      maxUnavailable: 0
      maxSurge: 1
  selector:
    matchLabels:
      app: rolling-demo
  template:
    metadata:
      labels:
        app: rolling-demo
    spec:
      containers:
        - name: app
          image: rolling-demo:local
          imagePullPolicy: IfNotPresent
          env:
            - name: APP_VERSION
              value: v1
          ports:
            - containerPort: 8080
          readinessProbe:
            httpGet:
              path: /readyz
              port: 8080
            periodSeconds: 2
            failureThreshold: 1
          livenessProbe:
            httpGet:
              path: /livez
              port: 8080
            periodSeconds: 5
---
apiVersion: v1
kind: Service
metadata:
  name: rolling-demo
spec:
  selector:
    app: rolling-demo
  ports:
    - port: 80
      targetPort: 8080
这是配置清单,不直接产生控制台输出。将其保存为 baseline.yaml 后应用:
kubectl apply -f baseline.yaml预期输出
deployment.apps/rolling-demo created
service/rolling-demo created
如果集群节点无法直接使用本地镜像,需要先把 rolling-demo:local 推送到集群可访问的镜像仓库,或按所用本地集群的镜像导入方式处理;否则 Pod 可能进入 ImagePullBackOff。
验证副本与就绪状态
先等待 Deployment 达到可用状态,再查看 Pod。只要 3 个副本全部 Ready,就说明 Deployment、镜像和健康探针构成的基础链路已经成立。
kubectl rollout status deployment/rolling-demo
kubectl get pods -l app=rolling-demo
预期输出中的 Pod 名称、年龄和时间会变化,关键是 READY 为 1/1 且共有 3 个 Running Pod。
deployment "rolling-demo" successfully rolled out
NAME                            READY   STATUS    RESTARTS   AGE
rolling-demo-<ID>               1/1     Running   0          <TIME>
rolling-demo-<ID>               1/1     Running   0          <TIME>
rolling-demo-<ID>               1/1     Running   0          <TIME>
观察 Service 与 EndpointSlice
Service 的 selector 并不直接保存 Pod IP。EndpointSlice 控制器会把匹配 Service 的 Pod 地址写入 EndpointSlice,并通过 endpoint conditions 表达就绪状态;正常 Service 流量通常只使用 Ready 后端。滚动更新期间,Pod 的创建、就绪和删除都会反映到这些端点信息中。
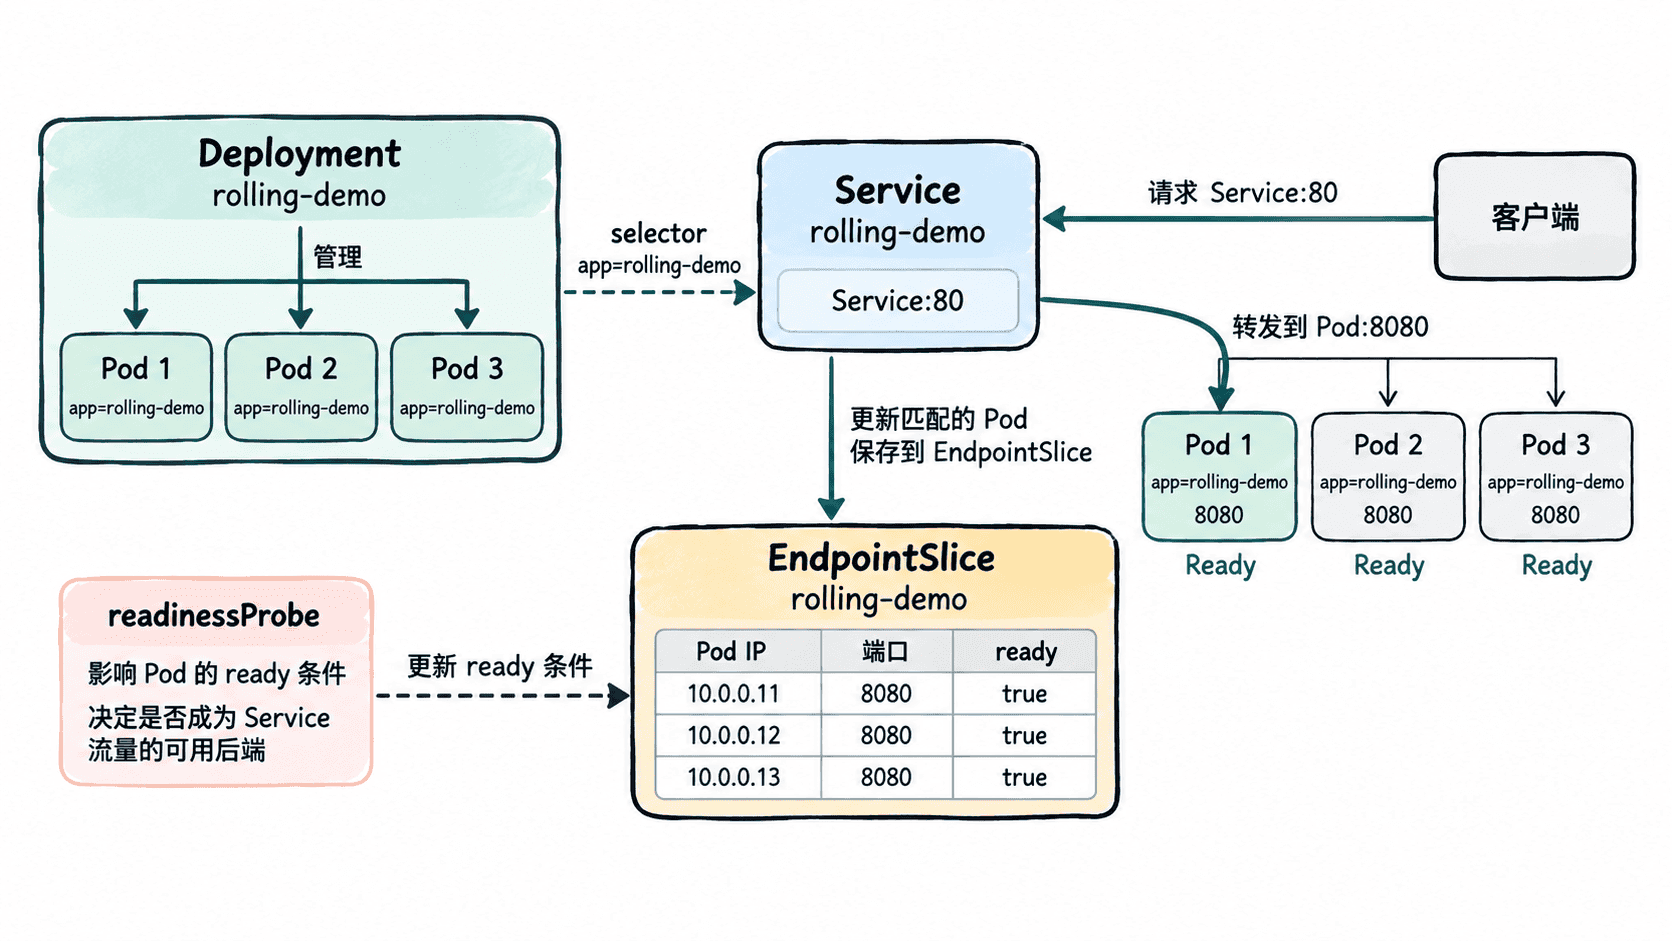
执行以下命令查看 Service 与 EndpointSlice:
kubectl get service rolling-demo
kubectl get endpointslice -l kubernetes.io/service-name=rolling-demo
预期结果:Service 显示一个 ClusterIP;在 3 个 Pod 全部 Ready 的基线下,EndpointSlice 的 ENDPOINTS 中应看到 3 个后端地址。具体 IP、端口字段展示方式和资源名会因集群版本而不同。
NAME           TYPE        CLUSTER-IP   EXTERNAL-IP   PORT(S)   AGE
rolling-demo   ClusterIP   <IP>         <none>        80/TCP    <TIME>

NAME                 ADDRESSTYPE   PORTS    ENDPOINTS       AGE
rolling-demo-<ID>     IPv4          <PORT>   <IP>,<IP>,<IP>  <TIME>
验证基础访问链路
最直接的验证方式是在集群内启动一个临时客户端,通过 Service DNS 名称发请求。这样测试的是完整的 Service 访问路径,而不是绕过 Service 直接访问 Pod IP。
kubectl run curl-check --rm -i --restart=Never --image=curlimages/curl -- \
  curl -s http://rolling-demo/
预期输出
{"version": "v1", "delayMs": 0}若 Pod 已经 Ready,但请求仍失败,应按顺序检查 Service selector、EndpointSlice 是否存在后端、容器是否监听 8080,以及集群 DNS 与网络插件是否正常。基线阶段先把这些变量固定,后续滚动更新时才能把访问变化归因到发布策略本身。