
容器与云原生 / 系统课时
建立容器排障流程
建立容器排障流程
容器故障最容易陷入“看到什么就改什么”。这节建立一条固定排障路径:先确认状态,再依次检查日志、配置、资源、存储和网络,最后用同一组命令复验,减少遗漏和无效重启。
学习目标
- 能按固定顺序定位容器启动失败、异常退出和服务不可达问题。
- 能用 Docker 原生命令收集状态、日志、配置、资源、存储与网络证据。
- 能根据检查结果决定下一步,而不是直接删除或重建容器。
先把排障顺序固定下来
推荐始终从“最便宜、最确定”的信息开始。状态能判断容器是否仍在运行,日志通常直接暴露应用错误;只有前两项不足时,再向配置、资源、存储和网络深入。
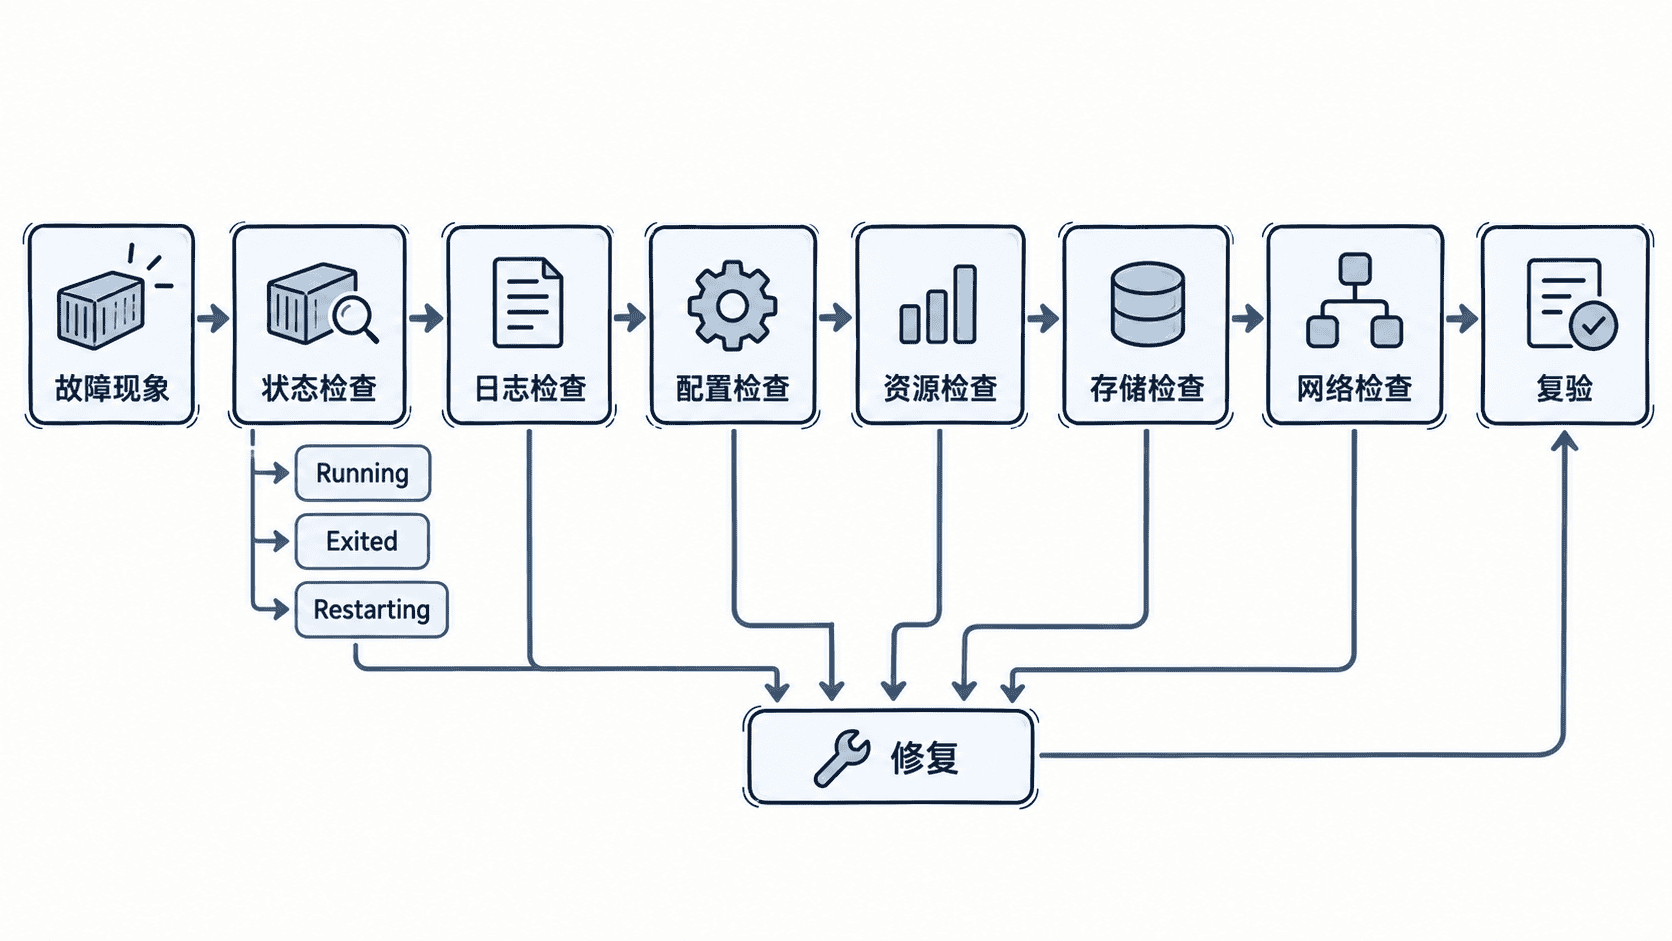
这条顺序的价值在于保留证据。直接 docker restart 可能暂时恢复服务,却会覆盖“首次失败时”的状态判断,使真正原因更难复现。
用一组命令完成首轮检查
下面以容器 app 为例。命令只读取信息,不修改容器;实际排查时把名称替换为目标容器。
CONTAINER=app

docker ps -a --filter "name=^/${CONTAINER}$"
docker inspect -f 'status={{.State.Status}} exit={{.State.ExitCode}} oom={{.State.OOMKilled}} error={{.State.Error}}' "$CONTAINER"
docker logs --tail 50 --timestamps "$CONTAINER"
docker inspect -f 'image={{.Config.Image}} restart={{.HostConfig.RestartPolicy.Name}} env={{json .Config.Env}}' "$CONTAINER"
docker stats --no-stream "$CONTAINER"
docker inspect -f 'mounts={{json .Mounts}}' "$CONTAINER"
docker inspect -f 'networks={{json .NetworkSettings.Networks}}' "$CONTAINER"
预期输出
CONTAINER ID   IMAGE      COMMAND      CREATED      STATUS                      NAMES
<ID>           <IMAGE>    <COMMAND>    <TIME>       Exited (1) <TIME> ago       app
status=exited exit=1 oom=false error=
<TIME> <APPLICATION_LOG_LINE>
image=<IMAGE> restart=<VALUE> env=[...]
CONTAINER ID   NAME   CPU %   MEM USAGE / LIMIT   MEM %   NET I/O   BLOCK I/O   PIDS
<ID>           app    <VALUE>  <VALUE>             <VALUE> <VALUE>   <VALUE>     <VALUE>
mounts=[...]
networks={...}<ID>、<TIME>、<IMAGE> 和 <VALUE> 会随环境变化。若容器根本不存在,第一条命令没有匹配行,后续 docker inspect 会提示找不到对象,此时应先核对容器名或部署是否真正创建成功。
按证据继续向下定位
先看 State.Status。exited 说明进程已退出,重点看退出码和日志;restarting 往往表示应用持续崩溃且配置了重启策略;running 但服务不可达,则继续检查资源、挂载和网络。
日志用于回答“应用为什么失败”。优先读取故障时间附近的错误,不要一开始导出全部日志。若出现配置文件缺失、端口占用、数据库连接失败等明确错误,先围绕该证据处理,不必机械地把后续项目全部检查一遍。
配置检查关注镜像、环境变量、启动命令、重启策略以及端口绑定是否符合部署预期。资源检查重点看 CPU、内存和进程数;如果 OOMKilled=true,应优先处理内存限制或应用内存占用,而不是把问题归因于网络。
存储检查确认挂载源、目标路径和读写模式。常见问题包括宿主机目录不存在、挂载到了错误位置、只读挂载导致应用无法写入。网络检查则确认容器加入了正确网络、获得了 IP,并且调用方使用的是可达的容器名或服务地址。
修复后用同一标准复验
修复动作应只针对已经确认的根因,例如改正环境变量、调整内存限制、修复挂载路径或加入正确网络。完成后再次检查容器状态和最近日志,并从服务调用方执行一次真实访问。
CONTAINER=app

docker ps --filter "name=^/${CONTAINER}$"
docker inspect -f 'status={{.State.Status}} exit={{.State.ExitCode}} oom={{.State.OOMKilled}}' "$CONTAINER"
docker logs --tail 20 "$CONTAINER"
预期输出
CONTAINER ID   IMAGE      COMMAND      CREATED      STATUS         PORTS      NAMES
<ID>           <IMAGE>    <COMMAND>    <TIME>       Up <TIME>      <VALUE>    app
status=running exit=0 oom=false
<RECENT_HEALTHY_LOG_LINE>
复验的标准不是“容器能启动”,而是状态稳定、日志没有持续报错,并且应用的实际访问路径恢复正常。把每次故障的现象、证据、根因、修复和复验结果按这个顺序记录下来,就能逐步形成团队可复用的容器排障手册。