
容器与云原生 / 系统课时
限制端口暴露范围
限制端口暴露范围
发布端口时,决定风险的不只是端口号,还包括它绑定到宿主机的哪个地址。本篇用本机回环地址和指定网卡地址控制可见范围,并说明何时还要叠加宿主防火墙,避免把内部服务无意暴露到所有网络接口。
学习目标
- 理解
HOST_IP:HOST_PORT:CONTAINER_PORT中宿主地址的作用 - 能把容器端口限制为仅本机访问或仅指定网卡访问
- 知道端口绑定与宿主防火墙各自负责什么
先控制绑定地址
省略宿主 IP,例如 -p 8080:80,通常表示把宿主 8080 端口发布到所有可用接口。若服务只供本机反向代理、开发工具或运维脚本访问,更稳妥的做法是显式绑定 127.0.0.1。
docker run -d --rm --name local-web -p 127.0.0.1:8080:80 nginx:alpine
docker port local-web 80/tcp
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8080
docker stop local-web
预期输出
<ID>
127.0.0.1:8080
200
local-web
<ID> 是运行时生成的容器 ID。这里最重要的结果是 docker port 显示绑定在 127.0.0.1:8080,而不是 0.0.0.0:8080。
根据访问者选择地址
若服务应被局域网访问,可以把 127.0.0.1 换成宿主机对应网卡的实际地址,例如 192.0.2.10:8080:80。这样发布规则只绑定该宿主地址,而不是同时监听其他网卡。
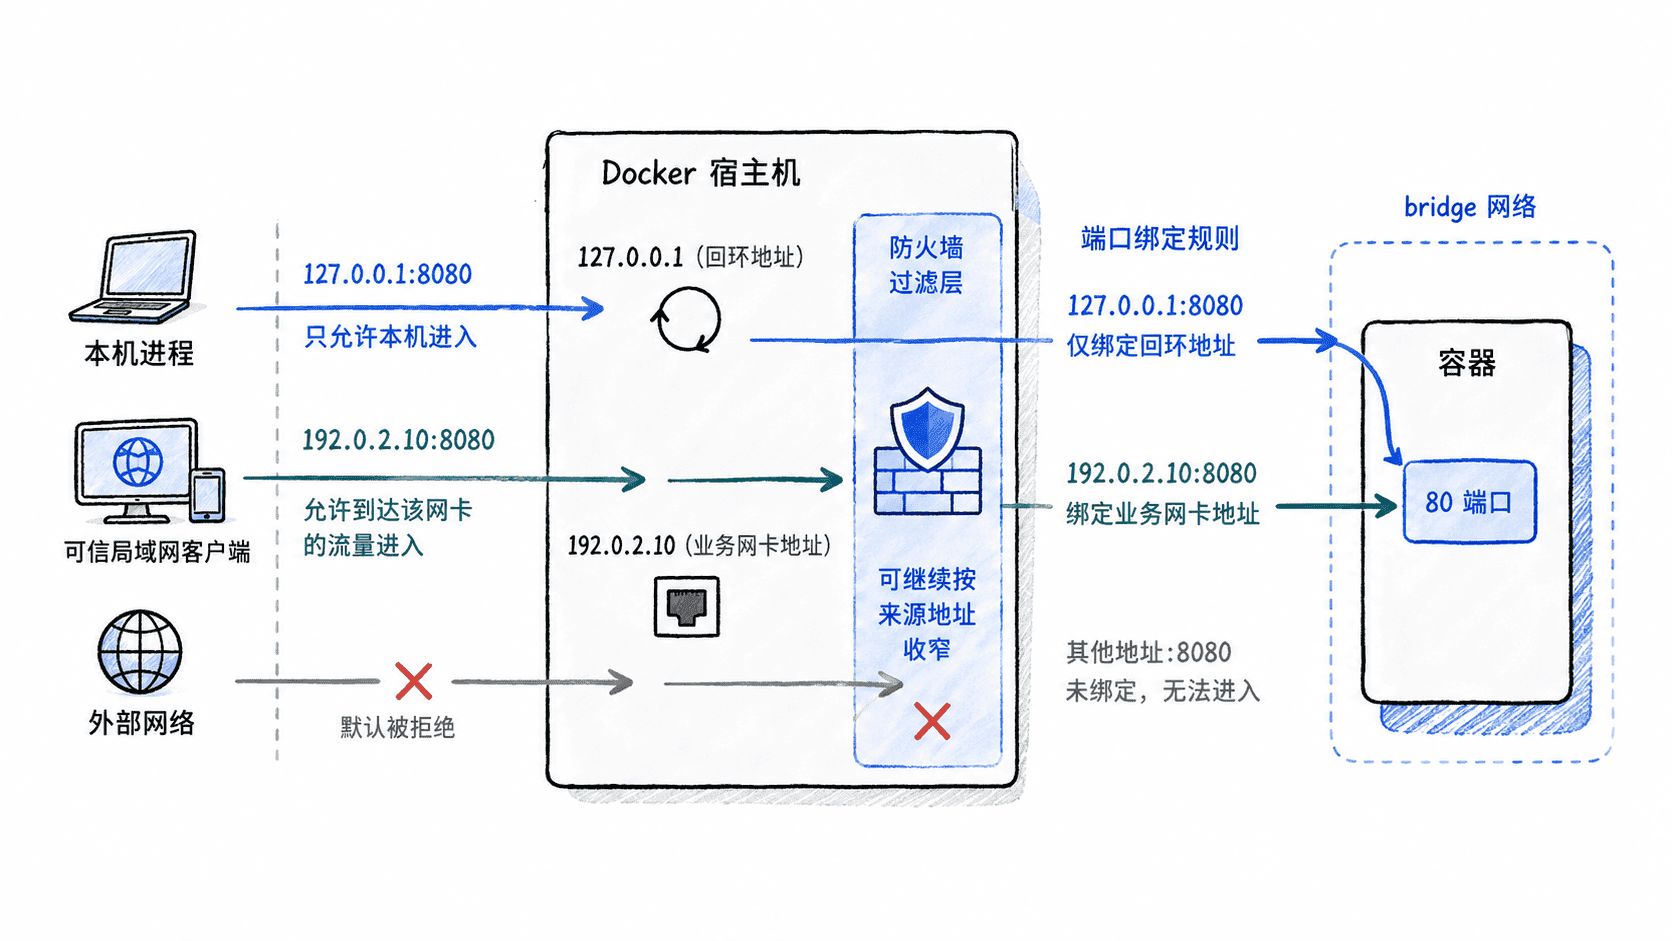
绑定地址解决“在哪些宿主接口上接收连接”,防火墙解决“哪些来源可以通过”。两者应叠加使用,而不是把防火墙当成省略绑定范围后的补救措施。
用防火墙继续收窄来源
在 Linux 主机上,如果 Docker 使用 iptables 防火墙后端,可以在确认现有规则后,通过 DOCKER-USER 链增加额外过滤。下面是片段示例,假设已经发布宿主 TCP 8080,并只允许来源网段 192.0.2.0/24;执行前必须结合实际防火墙后端和现有策略评审。
sudo iptables -I DOCKER-USER -p tcp -m conntrack --ctorigdstport 8080 ! -s 192.0.2.0/24 -j DROP
sudo iptables -C DOCKER-USER -p tcp -m conntrack --ctorigdstport 8080 ! -s 192.0.2.0/24 -j DROP
echo $?
预期输出
0如果主机使用 nftables 后端、云安全组或其他防火墙体系,应在对应控制面实现同样的来源限制,不要机械复制 iptables 命令。修改生产防火墙前还应保留管理连接和回滚路径,避免把自己锁在主机外。
验收暴露范围
验收时至少检查三件事:docker port 是否显示预期宿主地址;本机或可信网段是否能访问;非授权来源是否被拒绝。对于只供本机使用的管理界面、数据库代理和调试端口,优先绑定 127.0.0.1;只有确实需要跨主机访问时,才绑定业务网卡地址并配套来源限制。