
容器与云原生 / 系统课时
备份与迁移应用数据
备份与迁移应用数据
容器迁移真正需要带走的不是容器本身,而是可重建的部署配置、明确的镜像版本,以及独立于容器生命周期的持久化数据。下面用命名卷演示从源主机备份,到新主机恢复并验收的完整路径。
学习目标
- 备份 Docker 命名卷与
compose.yaml部署配置。 - 在新主机恢复镜像、数据卷和服务定义。
- 通过文件内容与服务响应验证迁移结果。
明确需要迁移的三类内容
容器是可替换的运行实例,通常不应直接把现有容器“搬过去”。迁移时应分别处理部署配置、镜像和持久化数据:配置决定怎么运行,镜像提供应用文件,卷保存运行期需要长期保留的数据。
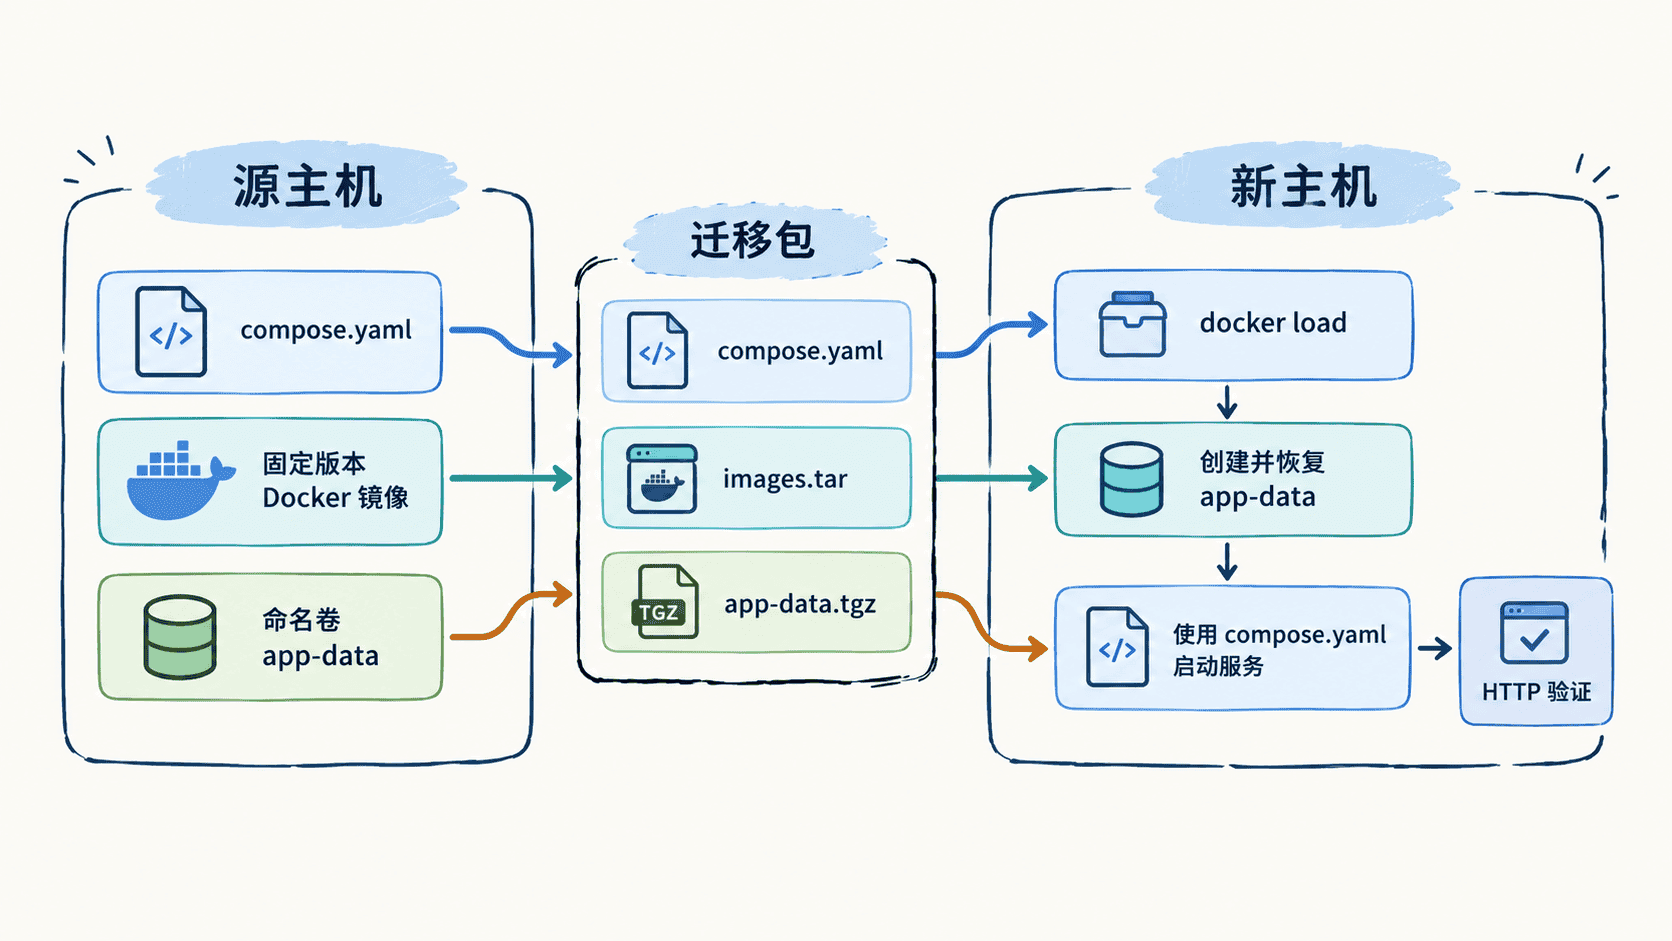
为了让示例可独立复现,先创建一个保存静态页面的命名卷,并用固定版本 Nginx 挂载它。
yaml
services:
  web:
    image: nginx:1.28.0-alpine
    ports:
      - "8080:80"
    volumes:
      - app-data:/usr/share/nginx/html:ro
volumes:
  app-data:
    name: app-data
这是部署配置示例。将其保存为 compose.yaml,恢复后可用 docker compose config 检查解析结果。
在源主机制作迁移包
先准备一份示例数据并启动服务,再停止服务、归档命名卷,同时保存部署配置和镜像。对于会持续写入的应用,停写后再备份可以避免文件在归档过程中发生变化。
bash
docker volume create app-data >/dev/null
docker run --rm -v app-data:/data alpine:3.20 sh -c 'printf "hello from volume\n" > /data/index.html'
docker compose up -d >/dev/null 2>&1
mkdir -p backup
docker compose stop web >/dev/null 2>&1
docker run --rm -v app-data:/from:ro -v "$PWD/backup:/backup" alpine:3.20 sh -c 'cd /from && tar czf /backup/app-data.tgz .'
cp compose.yaml backup/compose.yaml
docker image save -o backup/images.tar nginx:1.28.0-alpine alpine:3.20
printf '%s\n' backup/app-data.tgz backup/compose.yaml backup/images.tar
预期输出
text
backup/app-data.tgz
backup/compose.yaml
backup/images.tar在新主机恢复镜像和数据卷
把 backup 目录传到新主机后,先导入镜像,再创建同名卷并解包数据。恢复卷时使用临时容器只是为了获得对 Docker 卷的文件系统访问,不会把临时容器本身保留下来。
bash
docker image load -i backup/images.tar >/dev/null
docker volume create app-data >/dev/null
docker run --rm -v app-data:/to -v "$PWD/backup:/backup:ro" alpine:3.20 sh -c 'cd /to && tar xzf /backup/app-data.tgz'
docker run --rm -v app-data:/data:ro alpine:3.20 cat /data/index.html
预期输出
text
hello from volume如果目标主机已有同名卷且包含数据,不应直接覆盖;先确认旧数据是否可以删除,或恢复到一个新卷名进行对比验证。
启动并验收迁移结果
确认 compose.yaml 位于当前目录后,用恢复出的镜像和卷启动服务,再从应用入口验证最终可见结果。
bash
cp backup/compose.yaml ./compose.yaml
docker compose up -d >/dev/null 2>&1
curl -fsS http://127.0.0.1:8080/
预期输出
text
hello from volume迁移成功的标准不是“文件已经复制”,而是新主机能够仅凭部署配置、目标镜像和持久化数据重新创建服务,并得到与源主机一致的业务结果。长期使用时还应为备份文件增加校验值、保留周期和恢复演练记录。
按自己的节奏,确认真正理解。