
容器与云原生 / 系统课时
使用多阶段构建
使用多阶段构建
多阶段构建把“编译环境”和“运行环境”拆开:前一阶段安装编译器、依赖并生成产物,后一阶段只接收运行所需文件。这样既保留完整构建能力,又能减少最终镜像体积、无关工具和潜在攻击面。
学习目标
- 能用多个
FROM定义独立阶段,并通过阶段名引用构建产物。 - 能使用
COPY --from=只复制最终运行文件。 - 能验证最终镜像没有携带 shell、编译器和源码等构建期内容。
多阶段构建解决什么问题
单阶段 Dockerfile 往往把编译器、包管理器、源码和构建缓存都留在最终镜像中。应用运行时通常不需要这些内容,却会因此增加下载体积、漏洞扫描结果以及可被利用的工具数量。
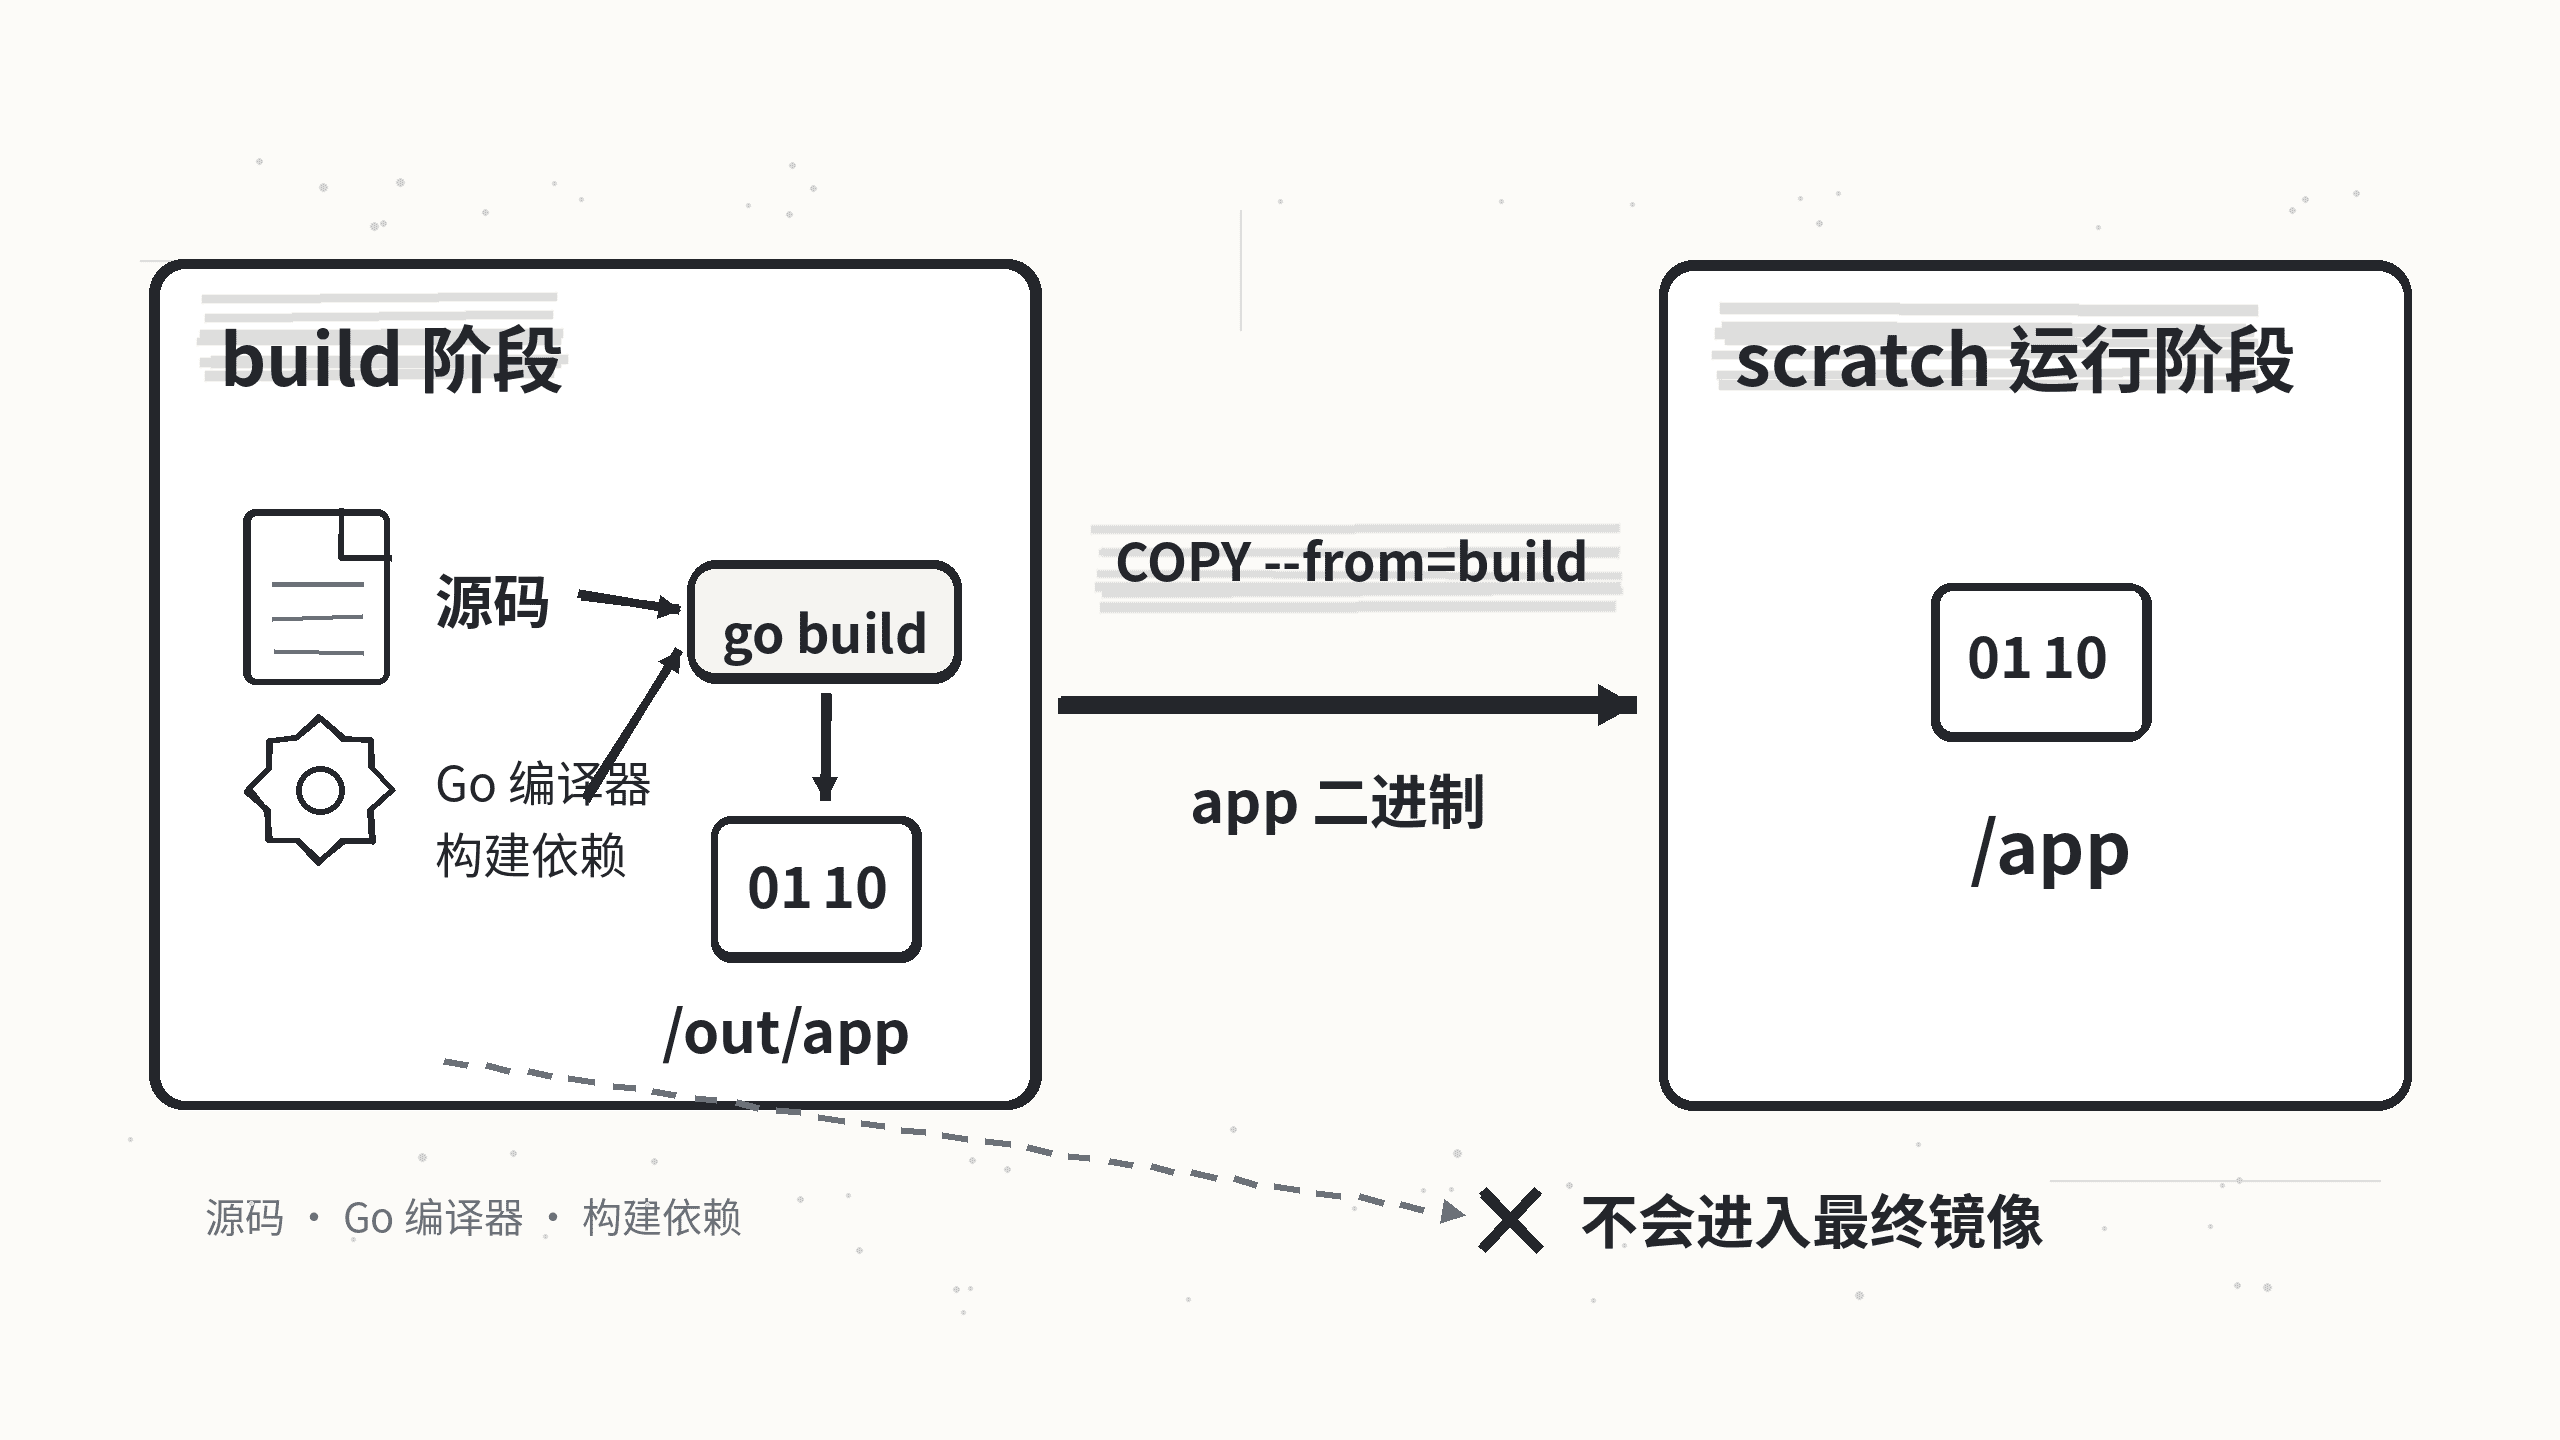
多阶段构建让一个 Dockerfile 同时描述“怎么构建”和“怎么运行”。每个 FROM 都开启一个新阶段,阶段之间默认隔离;真正需要进入下一阶段的文件必须显式复制。
编写最小可运行镜像
先准备一个只有标准库依赖的 Go 程序。使用静态编译后,最终阶段可以直接基于 scratch,不需要额外运行时文件。
package main

import "fmt"

func main() {
	fmt.Println("hello from runtime stage")
}
将文件保存为 main.go。随后创建下面的 Dockerfile:第一阶段负责构建,第二阶段只接收二进制文件。
# syntax=docker/dockerfile:1
FROM golang:alpine AS build
WORKDIR /src
COPY main.go .
RUN CGO_ENABLED=0 go build -o /out/app main.go

FROM scratch
COPY --from=build /out/app /app
ENTRYPOINT ["/app"]
这里给第一阶段命名为 build,因此后续可以稳定地使用 COPY --from=build。数字索引也能引用阶段,但阶段顺序变化后索引容易失效,维护时优先使用名称。
构建并运行镜像:
docker build -t multistage-demo .
docker run --rm multistage-demo
预期输出:
hello from runtime stage实际构建日志中的步骤编号、耗时和缓存状态可能不同,但容器标准输出应保持一致。
验证最终阶段足够干净
多阶段构建的价值不在于“写了两个 FROM”,而在于最终阶段确实只保留运行所需内容。这个示例使用 scratch,因此连 /bin/sh 都不应该存在。
if docker run --rm --entrypoint /bin/sh multistage-demo -c 'true' >/dev/null 2>&1; then
  echo "unexpected shell"
else
  echo "runtime image has no /bin/sh"
fi
预期输出:
runtime image has no /bin/sh这说明最终镜像没有把构建阶段常见的 shell 和工具链带进来。若业务程序依赖 CA 证书、时区数据、动态链接库或诊断工具,就不应为了体积强行使用 scratch,而应选择满足运行依赖的最小基础镜像。
设计阶段时抓住复制边界
构建阶段可以有多个,例如依赖安装、测试、编译和最终运行阶段。拆分的目的不是增加层次,而是让缓存边界和职责更清楚,并确保只有必要产物跨阶段流动。
还要注意,多阶段构建不会自动清理产物内部的敏感信息。如果构建脚本把令牌写进二进制、配置或缓存文件,再把该文件复制到最终阶段,密钥仍会泄漏。构建凭据应改用 BuildKit 的 secret mount,而不是 ARG、ENV 或普通文件复制。