
容器与云原生 / 系统课时
排查端口无法访问
排查端口无法访问
宿主机已经写了 -p,但浏览器或 curl 仍然访问失败时,应把链路拆成“端口发布、应用监听、容器网络、宿主机防火墙”四层逐项验证。这样可以先确认请求在哪一层断掉,再决定该改 Docker 参数、应用配置还是主机网络策略。
学习目标
- 区分宿主端口发布与容器内应用监听这两个独立条件
- 用
docker inspect和容器内连通性测试定位端口访问失败点 - 按网络路径继续检查容器网络、宿主防火墙和外部访问边界
先确认端口真的发布了
EXPOSE 8000 只是镜像元数据,不会自动把端口开放到宿主机。真正的发布来自 docker run -p 8080:8000 或 Compose 的 ports。先检查容器配置中的 PortBindings,确认宿主端口和容器端口没有写反。
如果发布正确,还不能直接证明服务可访问,因为 Docker 只能把流量送到容器网络接口;应用若只监听容器自己的 127.0.0.1,从宿主机转发进来的连接仍然到不了它。
沿请求路径逐层定位
访问链路可以看成:客户端 → 宿主机地址与端口 → Docker 端口转发 → 容器 IP 与容器端口 → 应用监听套接字。外部访问还会再经过云安全组、宿主机防火墙或企业网络策略。
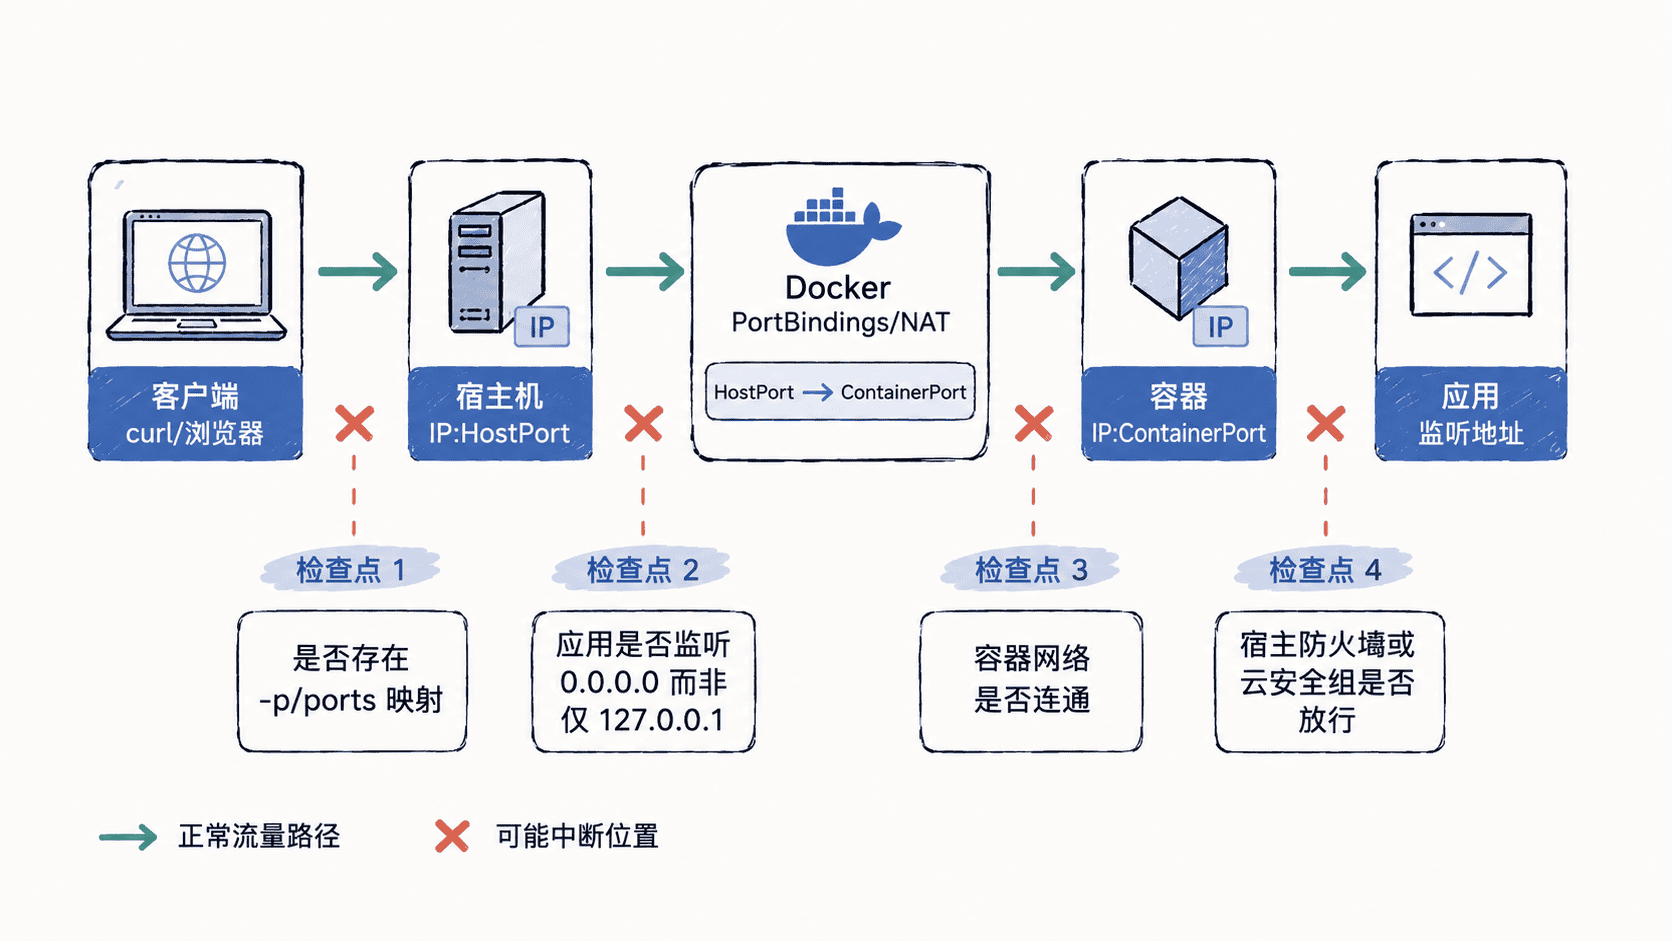
下面复现一个“端口发布正确,但应用只监听回环地址”的典型故障。容器内部访问 127.0.0.1:8000 成功,而访问容器自身 IP 的同一端口失败,说明问题在应用监听地址,不在 -p 参数。首次使用该 Python 镜像时可能额外出现拉取进度。
# 复现:端口已发布,但应用只监听容器回环地址
docker rm -f port-demo >/dev/null 2>&1 || true
docker run -d --name port-demo -p 8080:8000 python:3.12-alpine \
  python -m http.server 8000 --bind 127.0.0.1
docker inspect port-demo --format '{{json .HostConfig.PortBindings}}'
docker exec -i port-demo python - <<'PY'
import socket

# 分别测试回环地址与容器网络接口,定位监听范围
container_ip = socket.gethostbyname(socket.gethostname())
for host in ("127.0.0.1", container_ip):
    try:
        with socket.create_connection((host, 8000), timeout=1):
            print(f"{host}:8000 -> ok")
    except OSError:
        print(f"{host}:8000 -> failed")
PY
预期输出
<ID>
{"8000/tcp":[{"HostIp":"","HostPort":"8080"}]}
127.0.0.1:8000 -> ok
<IP>:8000 -> failed
这里的 <ID> 与 <IP> 会随环境变化。端口映射已经是“宿主 8080 → 容器 8000”,但容器 IP 访问仍失败,说明服务没有监听容器对外网络接口。
检查应用监听地址
容器里的 127.0.0.1 只代表容器自己的回环接口。需要接受来自 Docker 转发或其他容器的连接时,Web 服务通常应监听 0.0.0.0,再由端口发布和网络策略决定哪些外部地址可以访问。
将示例服务改为监听全部 IPv4 接口,再从宿主机验证 HTTP 状态码:
# 修复监听地址后,从宿主机验证发布端口的 HTTP 状态
docker rm -f port-demo
docker run -d --name port-demo -p 8080:8000 python:3.12-alpine \
  python -m http.server 8000 --bind 0.0.0.0
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8080/
docker rm -f port-demo
预期输出
port-demo
<ID>
200
port-demo
如果改成 0.0.0.0 后宿主机本地访问恢复,根因就已经确定。生产应用应修改其正式监听配置,而不是依赖临时命令覆盖。
再检查容器网络与宿主边界
当应用监听和端口发布都正确时,再检查更外层。若只有同一宿主机上的 curl 127.0.0.1:<PORT> 成功,而其他机器访问失败,问题通常已经离开容器内部,应检查发布时是否绑定了特定宿主地址、宿主机防火墙、云安全组、路由和上游代理。
反过来,如果同一 Docker 网络中的其他容器也无法访问目标容器的容器端口,应先检查目标容器是否加入预期网络、DNS 名称是否正确,以及应用监听的端口是否和配置一致。容器间通信通常直接使用“服务名:容器端口”,不需要经过宿主机发布端口。
用结果决定该改哪一层
看到 PortBindings 缺失或端口写反,就改 Docker 的 -p 或 Compose ports;容器回环可访问而容器 IP 不可访问,就改应用监听地址;容器与宿主都正常但远端失败,就检查宿主防火墙、云安全组和外部路由。
不要同时改四层配置。一次只修复已经被证据指向的那一层,再沿同一条访问路径复测,才能知道故障是否真正消失。