
容器与云原生 / 系统课时
查看镜像供应链信息
查看镜像供应链信息
镜像能正常启动,并不代表它的依赖和构建来源已经可追溯。本节使用 Docker Scout 查看镜像中的软件物料清单,并通过 Buildx 检查镜像随发布携带的 provenance 构建来源信息,建立发布前的基础审计流程。
学习目标
- 使用 Docker Scout 查看镜像中的包、版本和许可证等 SBOM 信息
- 检查镜像是否携带 provenance 构建来源证明
- 理解 SBOM、provenance 与镜像本体在供应链审计中的不同职责
先区分两类供应链信息
SBOM(Software Bill of Materials,软件物料清单)回答的是“镜像里有什么”,通常包括操作系统包、语言依赖、版本和许可证等信息。它适合用于依赖盘点、漏洞关联以及许可证审计。
Provenance 回答的是“镜像从哪里来、怎样构建出来”,可能记录构建器、源代码材料、构建参数等来源信息。它更适合验证发布物是否来自预期构建流程,而不是检查镜像内具体安装了哪些包。
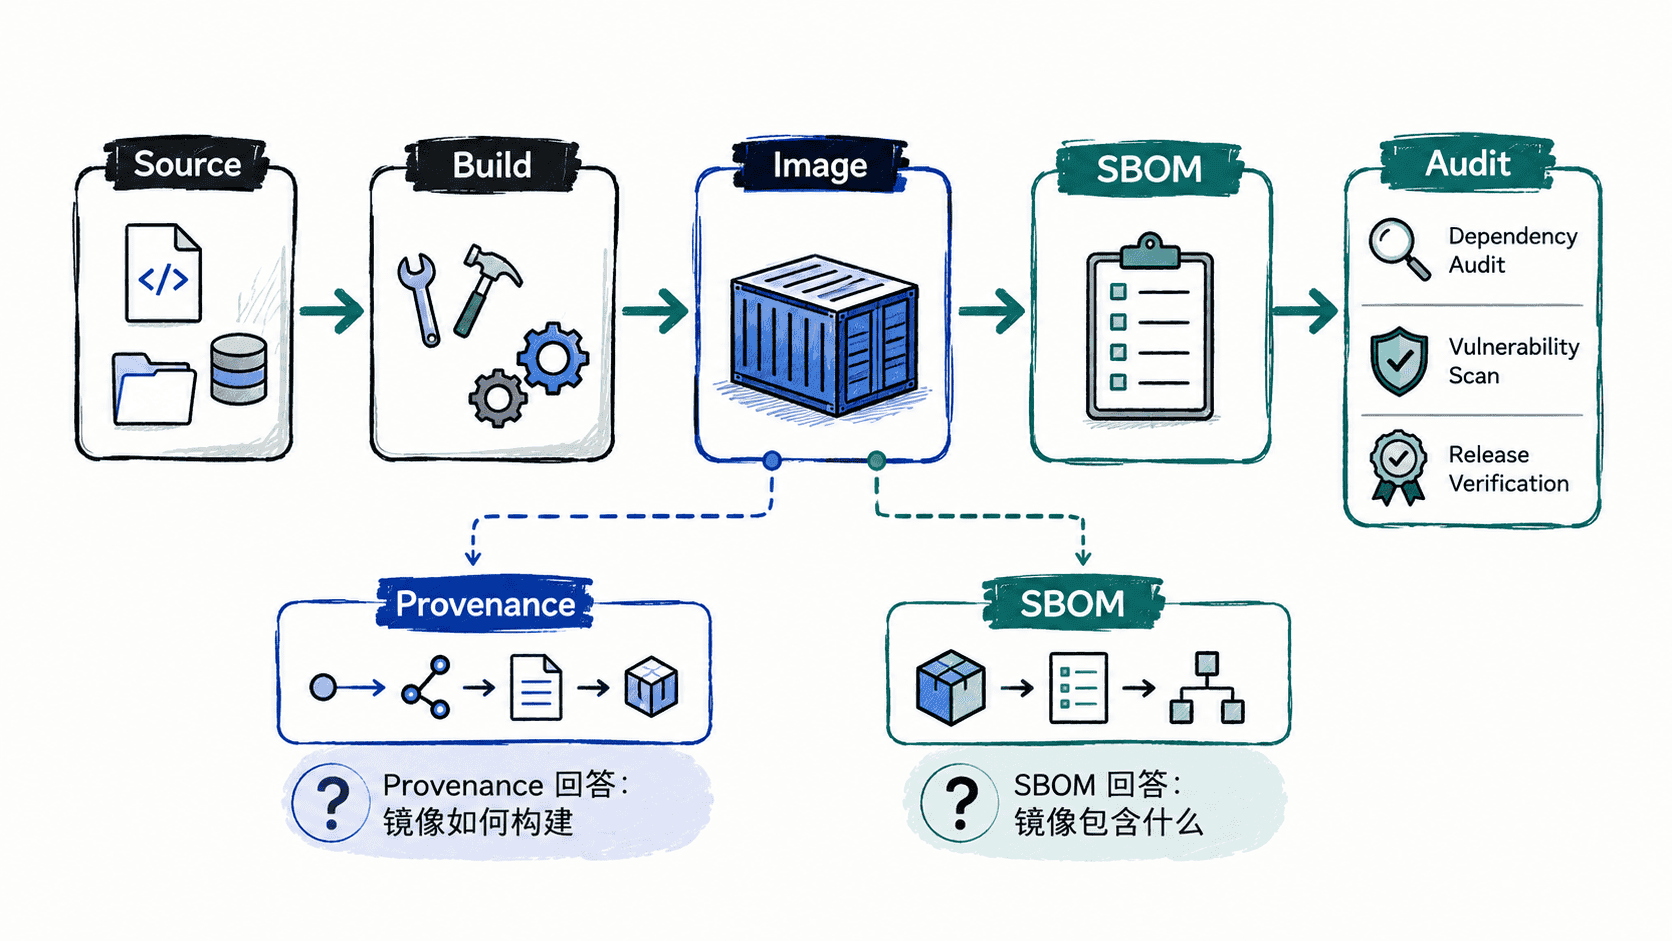
查看镜像的 SBOM
先确认当前 Docker 环境提供 Docker Scout,然后把 <IMAGE> 替换为待检查的镜像引用,例如仓库中的 example/app:1.4.0。
docker scout version
docker scout sbom <IMAGE>
预期输出
<DOCKER_SCOUT_VERSION>
...
NAME                  VERSION      TYPE
<PACKAGE_NAME>        <VERSION>    <PACKAGE_TYPE>
...
实际软件包数量和版本取决于镜像内容。审计时重点关注包名、版本、包类型和许可证等字段,不要只根据镜像标签判断依赖版本;同一个标签重新发布后,其内部依赖可能已经变化。
检查构建来源信息
对于发布到镜像仓库并附带 provenance attestation 的镜像,可以通过 Buildx 检查其 provenance。这里的 <IMAGE> 应替换为仓库中的镜像引用,最好使用不可变 digest 进行发布验证。
docker buildx imagetools inspect <IMAGE> --format '{{ json .Provenance }}'预期输出
<PROVENANCE_JSON>当镜像包含可识别的 provenance 时,结果会包含对应的构建来源数据;具体字段与构建器、证明格式和生成模式有关。如果结果为空或没有可用 provenance,并不能据此推断镜像不安全,只说明当前发布物没有提供可供该命令读取的构建来源证明。
发布验证时优先针对 digest 检查,例如 example/app@sha256:<DIGEST>。标签是可移动引用,而 digest 唯一对应具体镜像内容,用 digest 才能确保审计结果与最终部署的制品一致。
把信息用于发布检查
供应链检查不应该只看“有没有 SBOM”。一个更实用的顺序是先确定镜像 digest,再检查 SBOM 中的关键依赖,最后检查 provenance 是否表明镜像来自预期构建流程。如果其中任何一步需要自动化,可以让 CI 在发布前对同一个 digest 执行检查,而不是重新解析可能已经移动的标签。