
容器与云原生 / 系统课时
理解 Docker 网络模型
理解 Docker 网络模型
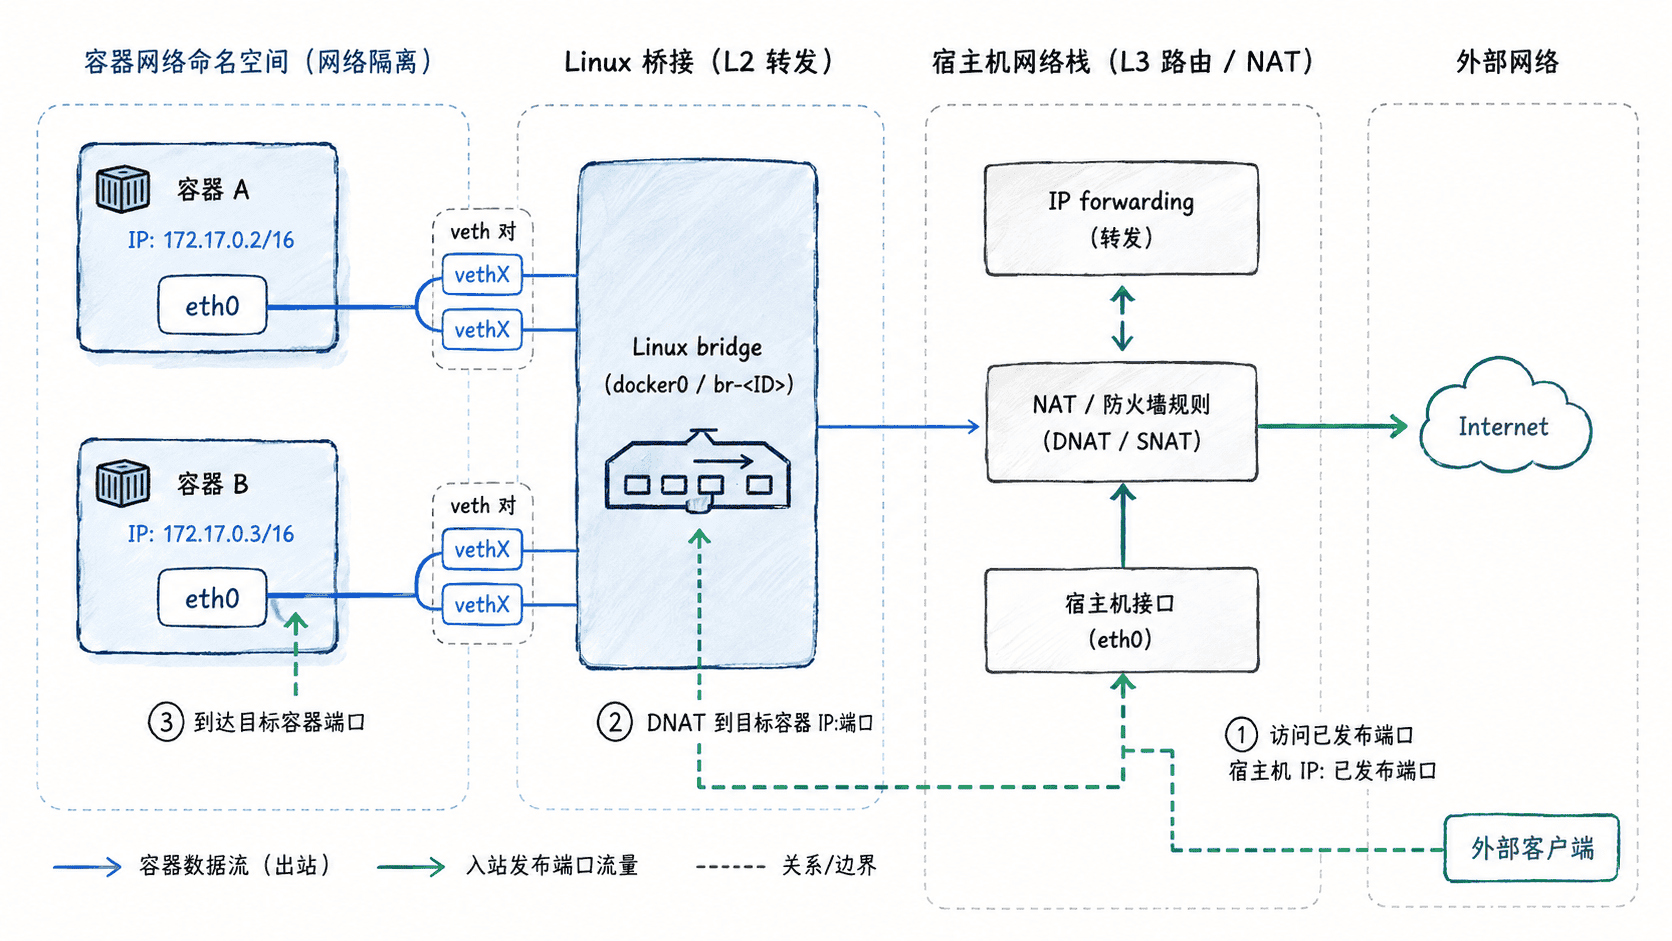
Docker 容器并不是直接共享宿主机网络。以常见的 Linux 桥接模式为例,Docker 会把容器端虚拟网卡、宿主机网桥、路由转发和地址转换串起来,让容器既保持独立网络命名空间,又能按规则访问同网段容器或外部网络。
学习目标
- 说明容器网络命名空间、虚拟网卡和网桥各自负责什么
- 理解容器出站流量从容器到宿主机再到外部网络的路径
- 区分容器 IP、宿主机端口发布和外部访问之间的关系
网络隔离从命名空间开始
每个容器通常拥有独立的网络命名空间,其中包含自己的网卡、IP 地址、路由表和端口空间。因此,两个容器都可以监听 80 端口而不会冲突,因为它们并不处在同一个网络栈里。真正发生冲突的是把多个容器的同一端口同时发布到宿主机同一个地址和端口。
在 Linux 桥接网络中,Docker 通常为容器创建一对 veth 虚拟网卡:一端放进容器网络命名空间,另一端留在宿主机并接入 Linux bridge。容器看到的是类似 eth0 的接口,宿主机看到的是对应的另一端。
网桥负责同一网络内的转发
加入同一桥接网络的容器,相当于把各自的虚拟网卡接到同一台软件交换机上。数据帧先进入网桥,再由网桥转发到目标端口;对于自定义 bridge 网络,Docker 还会提供内置 DNS,让容器可以用容器名解析彼此,而不必把易变化的容器 IP 写死。
桥接网络的隔离边界是“网络”本身。容器只加入 app-net 时,不会自动进入另一个 db-net。如果某个容器确实需要跨两个网络通信,可以显式把它同时连接到两个网络,而不是取消所有隔离。
出站访问依赖宿主机转发
当容器访问互联网时,数据包通常先从容器 eth0 经 veth 到达网桥,再进入宿主机网络栈。宿主机根据路由和转发规则把流量送往物理网卡,并通常通过 NAT 将容器私有地址转换为宿主机可对外通信的地址。具体规则可能由 iptables 或 nftables 后端实现。
这解释了一个常见现象:容器拥有自己的 IP,并不代表外部主机可以直接路由到这个 IP。容器私网地址往往只在 Docker 主机内部有效,外部访问通常要依赖路由配置或端口发布。
端口发布解决入站访问
执行 -p 8080:80 时,含义不是“把容器的 80 端口改成 8080”,而是在宿主机建立到容器端口的转发关系。应用仍监听容器内的 80,客户端访问的是宿主机的 8080。
可以先检查默认 bridge 的基本属性:
docker network inspect bridge --format 'driver={{.Driver}} scope={{.Scope}} internal={{.Internal}}'预期输出
driver=bridge scope=local internal=false这个结果表明默认 bridge 是本机范围的桥接网络,并允许正常的外部连通。Docker Desktop 的 Linux 容器实际运行在内部虚拟机中,因此宿主操作系统上看到的网桥和 veth 细节可能与原生 Linux 不同,但“容器网络栈 → 虚拟链路 → Docker 网络 → 宿主转发”的逻辑关系仍然成立。