
容器与云原生 / 系统课时
使用 Rootless 模式
使用 Rootless 模式
Rootless 模式解决的是 Docker 守护进程本身仍以宿主机 root 运行的问题。它把 dockerd 和容器一起放进普通用户的 user namespace,在保留常用 Docker 工作流的同时缩小守护进程被利用后的宿主机权限范围。
学习目标
- 区分 Rootless、普通
--user与userns-remap的权限边界。 - 检查 subordinate UID/GID 等前置条件并安装用户级 Docker daemon。
- 识别 Rootless 的网络、存储与功能限制,判断是否适合当前部署环境。
Rootless 改变的是守护进程权限
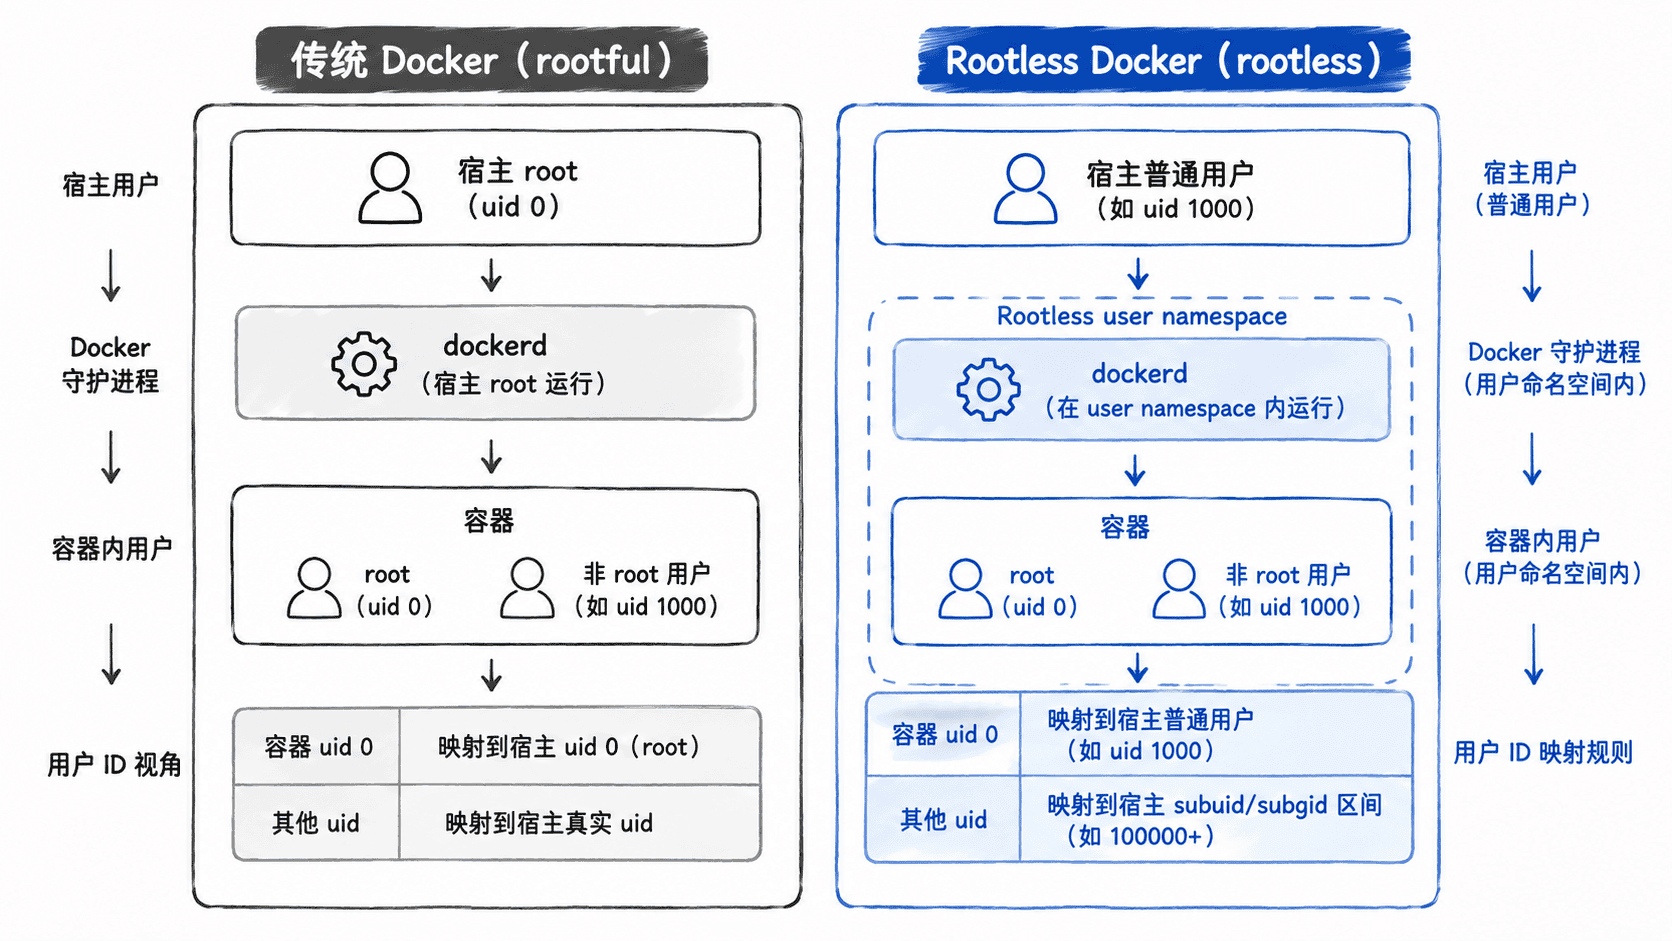
普通 --user 只改变容器进程身份,宿主机上的 Docker daemon 仍可能以 root 运行;userns-remap 会映射容器 UID/GID,但 daemon 本身仍是 root。Rootless 则让 daemon 和容器都运行在普通用户创建的 user namespace 中,从源头减少对宿主机初始用户命名空间的权限。
Rootless 中,容器内 UID 0 会映射到启动 Rootless Docker 的宿主机用户;容器中的其他 UID 通常映射到 /etc/subuid 和 /etc/subgid 分配的 subordinate ID 区间。这个映射会直接影响 bind mount 的文件属主判断,因此迁移现有工作负载时要重点验证文件权限。
检查 Rootless 前置条件
Rootless 需要 newuidmap、newgidmap,并要求当前用户在 /etc/subuid 和 /etc/subgid 中拥有至少 65,536 个 subordinate UID/GID。多数发行版由 uidmap 包提供前两个命令。
command -v newuidmap
command -v newgidmap
grep "^$(whoami):" /etc/subuid
grep "^$(whoami):" /etc/subgid
预期输出:
<PATH>/newuidmap
<PATH>/newgidmap
<USER>:<ID>:65536
<USER>:<ID>:65536
实际路径、用户名和起始 ID 会不同;关键是两个映射工具存在,并且 UID/GID 区间长度至少为 65536。若 grep 没有结果,需要先由系统管理员配置 subordinate ID 范围。
安装并确认连接到 Rootless daemon
在目标普通用户的真实登录会话中执行安装脚本。安装器会创建用户级 docker.service,并在新版本 Docker 中自动创建和切换到 rootless CLI context。若机器还运行着系统级 rootful Docker,先确认它是否仍被其他工作负载依赖;需要并存时不要贸然停掉共享 daemon,并按安装器提示处理 context 或 --force。
dockerd-rootless-setuptool.sh install
docker context use rootless >/dev/null
docker info --format '{{range .SecurityOptions}}{{println .}}{{end}}' | grep rootless
预期输出:
[INFO] Installed docker.service successfully.
Successfully created context "rootless"
name=rootless
首次安装时会包含更多路径和环境变量提示,具体内容可能不同;最后能从 docker info 看到 rootless 安全选项,才说明 CLI 正在连接 Rootless daemon,而不是误连系统级 Docker socket。需要退出登录后仍保持用户服务运行时,应另外配置 systemd user lingering。
网络与功能限制要提前验收
Rootless 的网络通常经过 RootlessKit 的用户态网络路径,吞吐和延迟可能不同于内核网络;宿主机端口小于 1024 默认还可能因为非特权用户限制而无法发布。部署 HTTP 服务时优先先用 8080、8443 等非特权宿主端口验证链路。
docker run -d --rm --name rootless-web -p 8080:80 nginx:alpine >/dev/null
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8080
docker rm -f rootless-web >/dev/null
预期输出:
200还要注意当前 Rootless 模式不支持 overlay network、AppArmor、checkpoint 和 SCTP 端口暴露;资源限制依赖 cgroup v2 与 systemd,docker inspect 看到的容器 IP 位于 RootlessKit 网络命名空间中,通常不应把它当成宿主机可直接访问的地址。Rootless data-root 也不应放在 NFS 上。
较新的 Docker Engine 已改变部分 Rootless --net=host 行为,因此不要照搬旧版本“host 网络永远不可直达宿主”的结论;升级或迁移时应按实际 Engine 版本重新验证网络语义和性能。
适合与不适合的环境
Rootless 很适合开发机、个人 CI runner、共享 Linux 主机上的独立用户环境,以及不希望给开发者 root 级 Docker socket 的场景。它降低的是 daemon 与容器对宿主机的权限,并不意味着容器内应用自动符合最小权限原则;业务镜像仍应尽量使用非 root 用户、裁剪 capabilities 并限制可写路径。
如果工作负载依赖 overlay network、AppArmor、低端口无额外主机配置、直接访问容器内部 IP,或对网络吞吐极其敏感,Rootless 可能需要额外设计甚至不适合作为首选。选择它之前,把权限收益与这些运行约束一起做一次真实工作负载验收,比只确认 docker run hello-world 成功更有意义。