
容器与云原生 / 系统课时
配置 Compose 网络
配置 Compose 网络
Compose 网络决定哪些服务能够直接互相发现和通信。通过把入口、应用与数据服务放入不同网络,可以缩小容器之间的可达范围,同时继续使用服务名称作为稳定地址,而不依赖会变化的容器 IP。
学习目标
- 使用自定义网络划分前端与后端通信边界
- 理解服务名称为何能作为容器间访问地址
- 验证只有共享网络的服务才能直接发现彼此
按通信边界拆分网络
Compose 默认会为项目创建一个网络,所有未单独配置网络的服务都能在其中互相访问。小型项目这样足够简单,但当入口服务、业务服务和数据库全部处于同一广播范围时,本不需要通信的容器也会直接可达。
更清晰的做法是按通信关系拆分网络。例如 frontend 连接入口侧容器,backend 连接 API 与数据服务;只有需要跨越两个区域的网关同时加入两个网络。
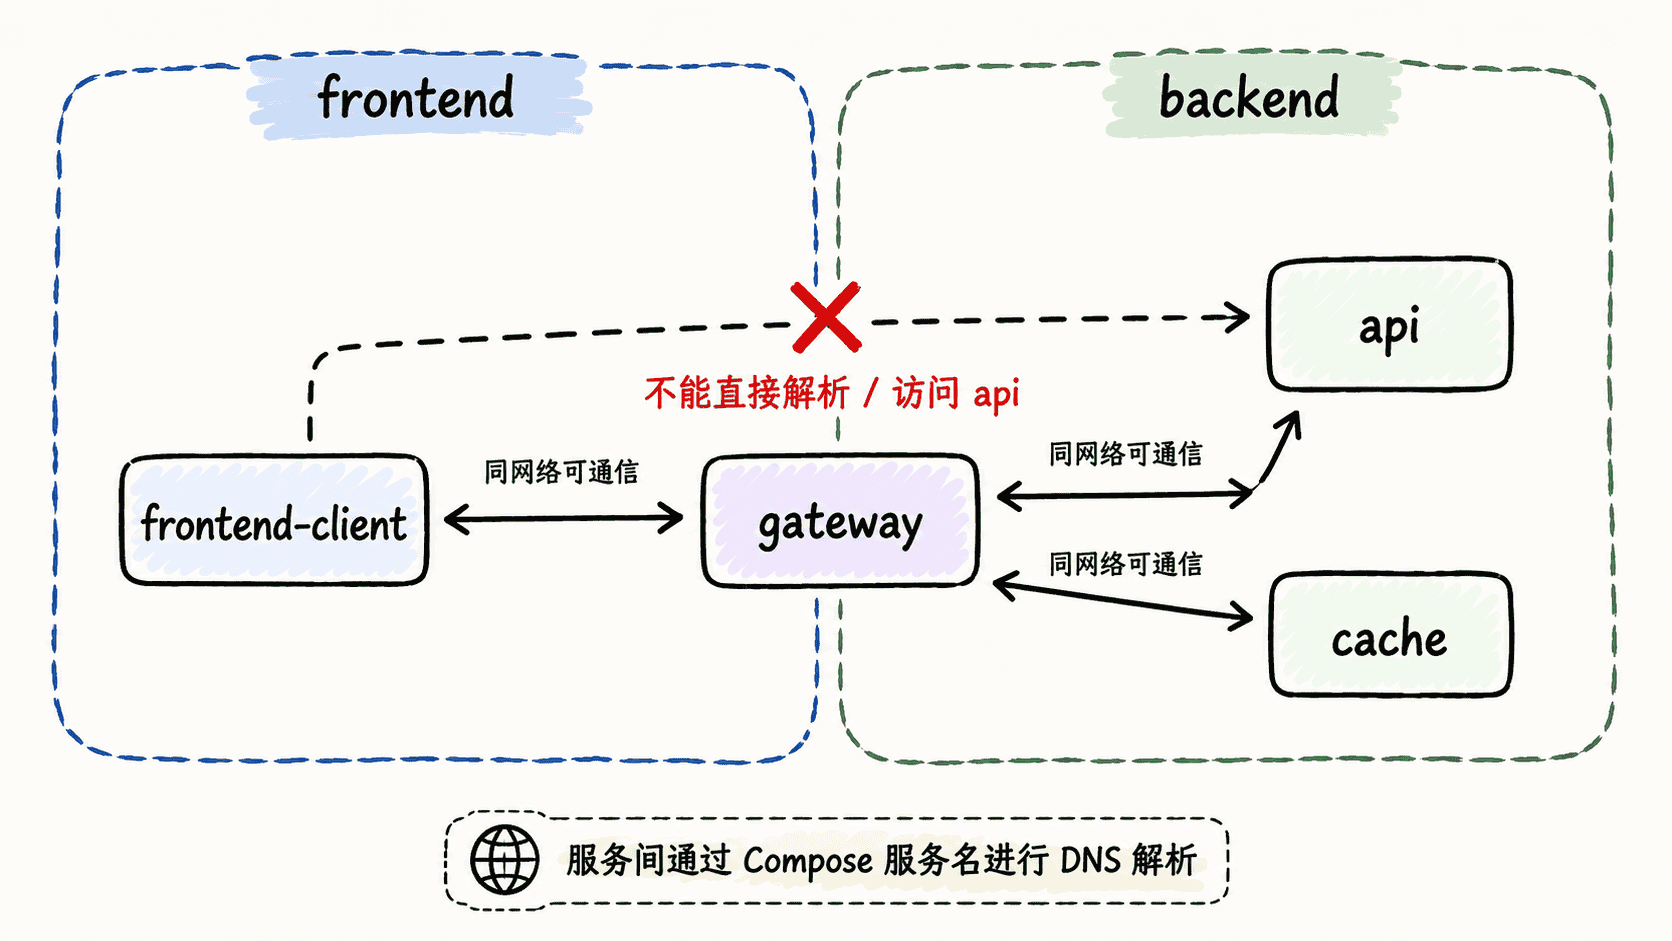
定义前后端隔离
下面创建 frontend 和 backend 两个网络。gateway 同时加入两个网络,frontend-client 只加入前端网络,而 api 与 cache 只加入后端网络。
services:
  gateway:
    image: alpine:3.20
    command: >
      sh -c 'while true; do sleep 3600; done'
    networks:
      - frontend
      - backend

  frontend-client:
    image: alpine:3.20
    command: >
      sh -c 'while true; do sleep 3600; done'
    networks:
      - frontend

  api:
    image: nginx:alpine
    networks:
      - backend

  cache:
    image: redis:7-alpine
    networks:
      - backend

networks:
  frontend:
  backend:
    internal: true
internal: true 会把 backend 定义为内部网络。只连接该网络的容器不能通过这个网络直接访问外部网络,因此它适合放置不需要直接出网的数据服务。实际项目是否启用该选项,应根据 API、数据库是否需要访问外部依赖决定。
用服务名称完成通信
同一 Compose 网络内会提供基于服务名称的名称解析,因此 gateway 可以直接使用主机名 api 找到 API 容器,无须读取容器 IP。下面同时验证后端网络连通和前端网络隔离。
docker compose config --quiet &&
docker compose up -d >/dev/null 2>&1 &&
docker compose exec gateway sh -c 'ping -c 1 api >/dev/null && echo backend-dns-ok' &&
docker compose exec frontend-client sh -c 'ping -c 1 api >/dev/null 2>&1 || echo frontend-isolated'
预期输出:
backend-dns-ok
frontend-isolated
第一行说明 gateway 与 api 共享 backend 网络,因此服务名可以解析并建立网络通信。第二行说明 frontend-client 只处于 frontend 网络,不能直接通过 Compose DNS 找到 api。
理解网络配置边界
容器间通信通常应该使用服务名称和容器监听端口,而不是宿主机发布端口。ports 主要用于把容器端口暴露给宿主机或宿主机之外的客户端;两个共享网络的 Compose 服务并不需要先把端口发布到宿主机才能通信。
同时加入两个网络的服务也不会让这两个网络自动合并。上例中的 gateway 自己可以访问两个网络,但 frontend-client 不会因此直接获得到 api 的网络路径;只有 gateway 主动提供反向代理或应用层转发时,请求才会跨越边界。