
容器与云原生 / 系统课时
备份与恢复数据卷
备份与恢复数据卷
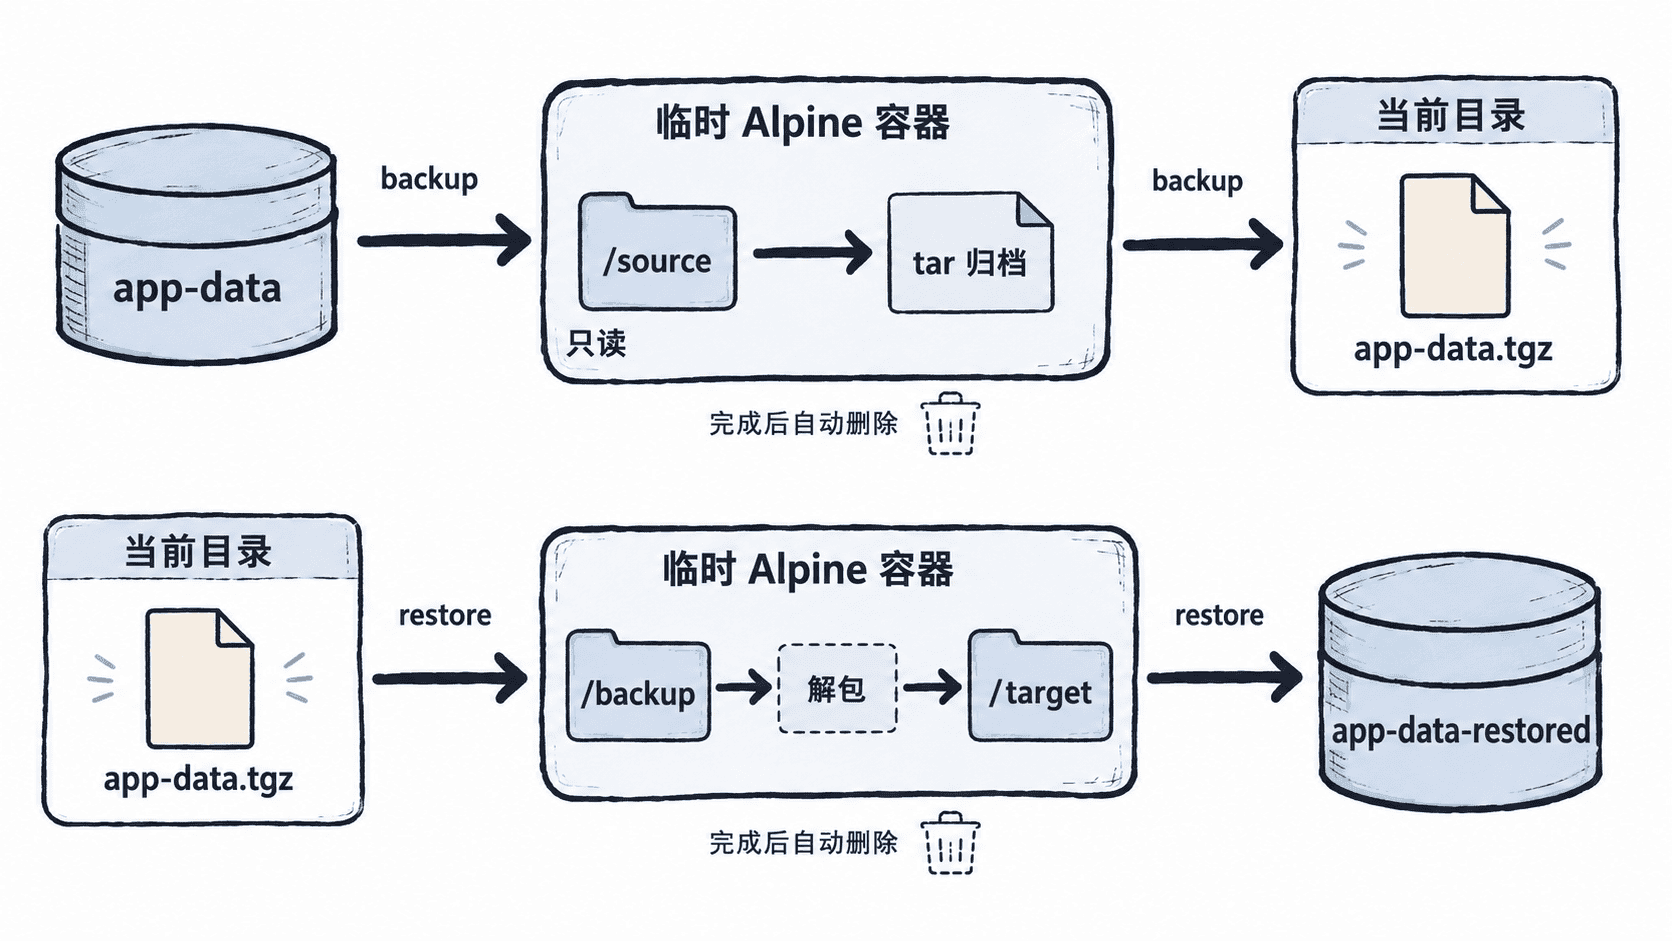
Docker 命名卷可以通过临时容器挂载后归档,不需要直接操作 Docker 的内部存储目录。本节用一个只负责打包和解包的临时 Alpine 容器,把源卷导出为 tar.gz 文件,再恢复到新卷,并说明如何避免备份到一半时数据仍在变化。
学习目标
- 使用临时容器把命名卷内容归档到宿主机文件
- 将归档文件恢复到新卷,并验证文件是否写入目标卷
- 识别数据库等写密集型数据在备份时的一致性边界
先保证备份时的数据一致性
文件级归档只会复制“当时看到的文件”。如果应用持续写入,多个文件可能来自不同时间点,尤其数据库可能因此得到不可恢复的备份。最简单的本地方案是在备份窗口暂停写入;生产环境则应优先使用数据库自身的备份、快照或一致性冻结机制。
下面的示例假设写入该卷的容器名为 app,卷名为 app-data。停止容器后,临时容器以只读方式挂载源卷,并把归档文件写到当前目录。
CONTAINER=app
VOLUME=app-data
BACKUP=app-data.tgz

docker stop "$CONTAINER"
docker run --rm -v "${VOLUME}:/source:ro" -v "${PWD}:/backup" alpine:3.20 sh -c 'cd /source && tar czf /backup/app-data.tgz .'
docker start "$CONTAINER"
ls -lh "$BACKUP"
预期输出:
app
app
-rw-r--r-- 1 <VALUE> <VALUE> <VALUE> <TIME> app-data.tgz
docker run 在归档成功时通常没有标准输出;如果本机首次使用 alpine:3.20,还可能先出现镜像拉取日志。<VALUE> 与 <TIME> 会随系统和文件大小变化。
检查归档是否可读
备份文件存在并不代表归档一定完整。可以再启动一个一次性容器,只挂载备份目录并列出归档内容。
docker run --rm -v "${PWD}:/backup:ro" alpine:3.20 sh -c 'tar tzf /backup/app-data.tgz | head'预期输出:
./
./<PATH>
./<PATH>
实际条目取决于卷内文件。至少应看到归档根目录和若干预期文件;如果命令返回非零状态或报告压缩包损坏,应重新生成备份,而不是继续执行恢复。
恢复到新卷
恢复时先创建目标卷,再让临时容器同时挂载备份目录和目标卷。目标卷最好为空,避免旧文件与备份内容混合。
TARGET_VOLUME=app-data-restored

docker volume create "$TARGET_VOLUME"
docker run --rm -v "${TARGET_VOLUME}:/target" -v "${PWD}:/backup:ro" alpine:3.20 sh -c 'cd /target && tar xzf /backup/app-data.tgz'
docker run --rm -v "${TARGET_VOLUME}:/target:ro" alpine:3.20 sh -c 'find /target -mindepth 1 -maxdepth 2 | head'
预期输出:
app-data-restored
/target/<PATH>
/target/<PATH>
第一行来自 docker volume create,后续路径来自验证容器。解包命令本身成功时通常无输出。确认文件存在后,再把业务容器改为挂载 app-data-restored,并执行应用自己的健康检查或数据校验。
恢复到其他环境时注意什么
app-data.tgz 只包含卷内文件,不会自动带上卷的 Docker 标签、驱动参数、Compose 配置或业务容器定义。迁移到另一台主机时,应先传输归档文件,在目标主机按需要创建卷并重新设置相关元数据,再执行相同的解包步骤。
恢复完成的判断标准不只是“文件能看到”,还应包括权限与属主符合应用预期、目标容器能正常启动,以及应用层能读到正确数据。做到这三层验证,才算真正完成了卷数据恢复。